



В Solar inRights 3.1 реализовали модель управления рисками

В Solar inRights 3.1 реализовали модель управления рисками

В Solar inRights 3.1 реализовали модель управления рисками

Вышла новая версия системы управления правами доступа на предприятии — Solar inRights 3.1. Компания «Ростелеком-Солар», разрабатывающая эту платформу, ввела модель рисков и добавила хранение истории всех изменений учётных данных и аккаунтов сотрудников.

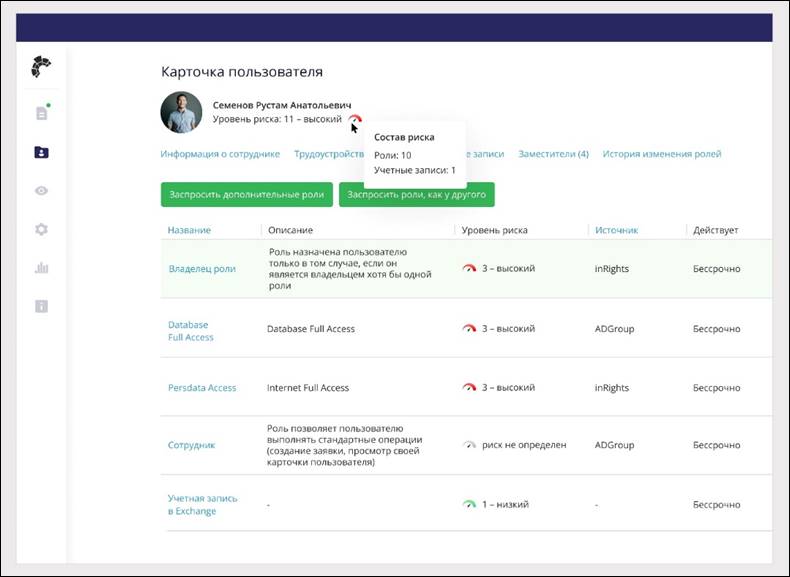
Первое нововведение поможет руководству организации управлять уровнями риска сотрудников, имеющих доступ к тем или иным ИТ-ресурсам. Это крайне полезно, учитывая, что в любой компании есть работники, в силу квалификации имеющие права администратора и способные менять конфигурацию ИТ-ресурсов.

«Сотрудники, у которых есть права на редактирование финансовых данных и проведение операций по счетам и договорам, несут для организаций большие риски безопасности. Реализованный в Solar inRights 3.1 функциональный модуль "Модель рисков" поможет выделить работников, с доступом которых связаны повышенные риски», — объясняет Дмитрий Бондарь, директор Центра компетенций управления доступом Solar inRights.


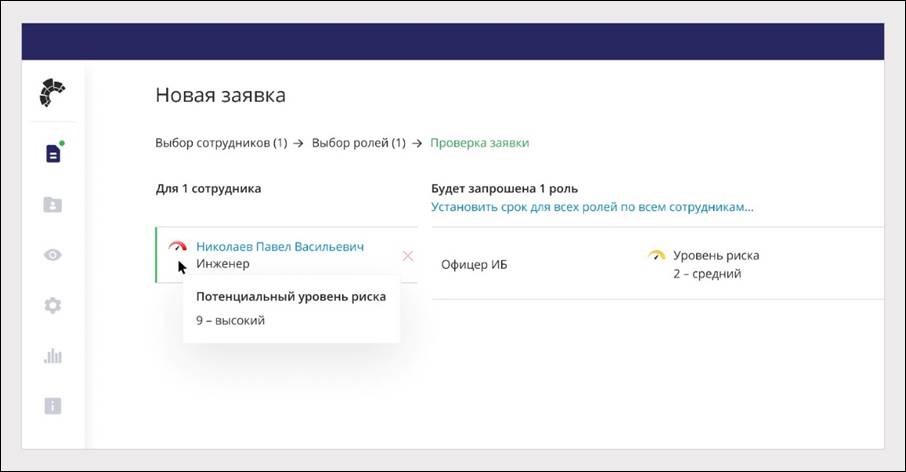
Таким образом, руководитель или другое уполномоченное лицо может присвоить определённое числовое значение риска каждому ресурсу организации, к которому получает доступ пользователь. В совокупности эти значения помогут рассчитать интегральный уровень риска для каждого работника.

Если же такой уровень превысит заданную политикой безопасности величину, система поместит сотрудника в список высокого риска. Для этой категории руководство может настроить собственные сценарии реагирования.


Помимо этого, в Solar inRights 3.1 добавили возможность хранения исторических данных учетных записей пользователей. Новая версия может сохранять в архиве все изменения наименований аккаунтов работников. Это особенно пригодится при расследовании киберинцидентов, в которых след оставила только учётная запись, от имени которой совершались подозрительные действия.

Подпишитесь на новости

Тру-крайм от тех, кто расследовал: что покажут на Неделе кибербезопасности

Реальные киберрасследования превратят в короткий сериал: проект «Киберкультура» меняет постеры на True Кибер Crime. Показ запланирован в рамках Российской недели кибербезопасности 2026, которая пройдёт с 26 по 30 октября. Цифровые угрозы попробуют объяснить через истории.

Как сообщает ГК «Солар», основой серий станут реальные кейсы расследований. Сериал от ИБ-практиков будут транслировать в эфире «Кибербез ТВ» в дни SOC Forum.

Авторы обещают через конкретные сюжеты показать цифровые угрозы и объяснить безопасное поведение. Раньше «Киберкультура» работала преимущественно с постерными выставками в Москве и материалами в метро. Теперь вместо короткого взгляда на плакат организаторы рассчитывают удержать внимание историей.

Другое направление программы — «Кибербез-ликбез». С 5 по 26 октября мероприятия проходят более чем в 20 вузах. Для профильных студентов предусмотрено общение с практиками и знакомство с работой ИБ-компаний. В непрофильных вузах и школах акцент сделают на цифровых угрозах и повседневной безопасности.

Центральное событие Недели — SOC Forum 27-28 октября в московском кластере «Ломоносов». Организатор Недели и соорганизатор форума — «Солар».

RSS: Новости на портале Anti-Malware.ru