



В Solar inRights 3.1 реализовали модель управления рисками

В Solar inRights 3.1 реализовали модель управления рисками

В Solar inRights 3.1 реализовали модель управления рисками

Вышла новая версия системы управления правами доступа на предприятии — Solar inRights 3.1. Компания «Ростелеком-Солар», разрабатывающая эту платформу, ввела модель рисков и добавила хранение истории всех изменений учётных данных и аккаунтов сотрудников.

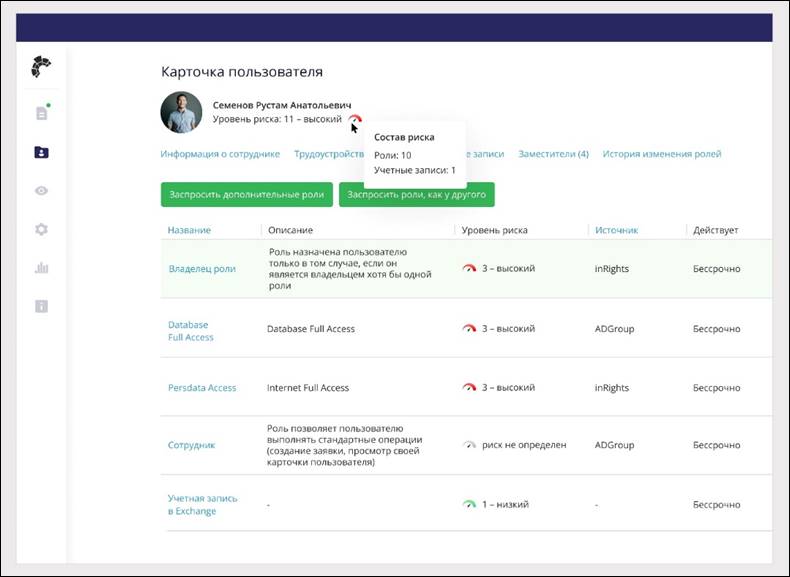
Первое нововведение поможет руководству организации управлять уровнями риска сотрудников, имеющих доступ к тем или иным ИТ-ресурсам. Это крайне полезно, учитывая, что в любой компании есть работники, в силу квалификации имеющие права администратора и способные менять конфигурацию ИТ-ресурсов.

«Сотрудники, у которых есть права на редактирование финансовых данных и проведение операций по счетам и договорам, несут для организаций большие риски безопасности. Реализованный в Solar inRights 3.1 функциональный модуль "Модель рисков" поможет выделить работников, с доступом которых связаны повышенные риски», — объясняет Дмитрий Бондарь, директор Центра компетенций управления доступом Solar inRights.


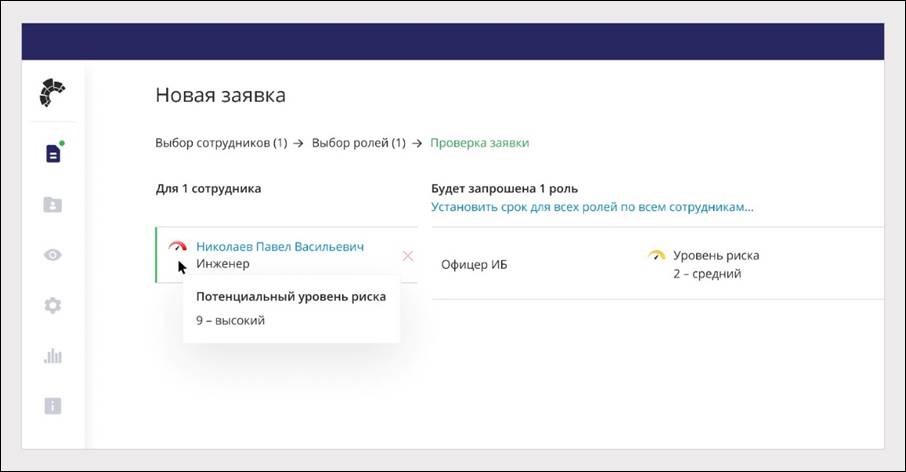
Таким образом, руководитель или другое уполномоченное лицо может присвоить определённое числовое значение риска каждому ресурсу организации, к которому получает доступ пользователь. В совокупности эти значения помогут рассчитать интегральный уровень риска для каждого работника.

Если же такой уровень превысит заданную политикой безопасности величину, система поместит сотрудника в список высокого риска. Для этой категории руководство может настроить собственные сценарии реагирования.


Помимо этого, в Solar inRights 3.1 добавили возможность хранения исторических данных учетных записей пользователей. Новая версия может сохранять в архиве все изменения наименований аккаунтов работников. Это особенно пригодится при расследовании киберинцидентов, в которых след оставила только учётная запись, от имени которой совершались подозрительные действия.

Подпишитесь на новости

Делегировать ИИ не получится: руководителям добавили новые задачи

Установить сотрудникам ИИ-ассистента и продолжить руководить по старинке — слабый план. СберУниверситет представил отчёт о том, как искусственный интеллект меняет управление. Из 61 предложенного действия 37 авторы относят к новым практикам. Начальнику тоже придётся обновиться.

В опубликованном исследовании изменения разложены по модели «Перестать — Изменить — Начать». Основа — анализ более 8500 публикаций из свыше 80 российских и зарубежных источников.

Исследователи выделили 15 трендов и 19 ключевых изменений. Среди них — сокращение горизонта стратегирования, отказ от совещаний ради обмена статусами и переход ИИ-трансформации в зону личной ответственности CEO.

Новые обязанности включают определение границ самостоятельности ИИ, оценку экономического эффекта, контроль качества данных и организацию совместной работы людей с агентами. При этом команде нужно помочь адаптироваться и сохранить важные компетенции.

Цифру более 60% авторы связывают с набором действий в своём отчёте: 37 из 61. Это не замер доли новой работы у каждого российского руководителя.

Таким образом, осваивать новое придётся одновременно с отказом от привычного. Даже если привычное — любимая часовая встреча, на которой десять человек по очереди говорят, что всё ещё работают.

RSS: Новости на портале Anti-Malware.ru