


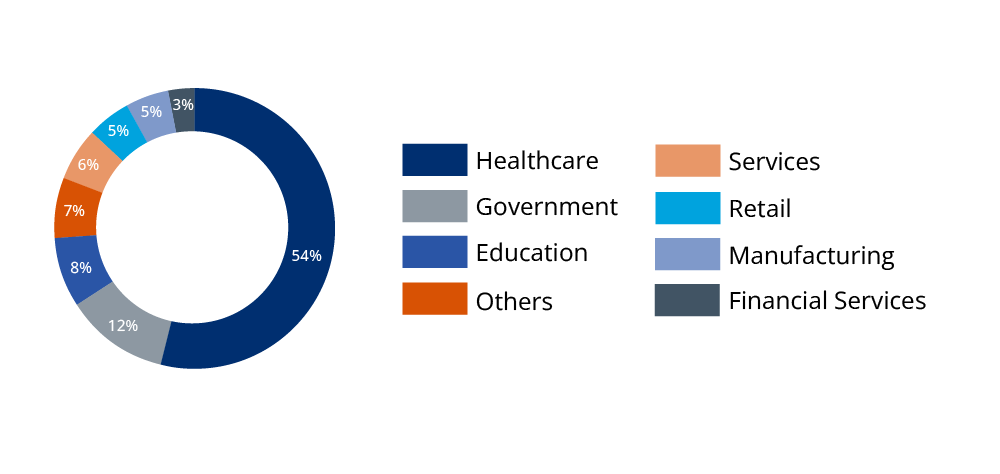

Уязвимости в PTC Axeda актуальны для IoT-устройств более 100 вендоров

Уязвимости в PTC Axeda актуальны для IoT-устройств более 100 вендоров

Уязвимости в PTC Axeda актуальны для IoT-устройств более 100 вендоров

В софте производства Axeda (собственность компании PTC Inc.) выявлены семь уязвимостей, позволяющих получить несанкционированный доступ к подключенному к облаку оборудованию. Проблемы, получившие общее имя Access:7, потенциально затрагивают более 150 моделей смарт-устройств 100+ производителей; патчи уже доступны.

Решения PTC Axeda предоставляют платформу для безопасного подключения машин, IoT и датчиков к облаку, а также для дистанционного мониторинга и управления такими активами. Эти продукты охотно покупают OEM-провайдеры, не имеющие собственной системы удаленного обслуживания; программный агент Axeda при этом заранее устанавливается на устройства, отгружаемые клиентам.

Согласно бюллетеню американской ICS-CERT (Группы быстрого реагирования на киберинциденты в сфере АСУ ТП), уязвимостям Access:7 подвержены все прежние версии агента и десктопного сервера Axeda. Эксплойт осуществляется удаленно, аутентификации при этом не требуется.

Перечень с краткой характеристикой проблем (три признаны критическими) представлен также в бюллетене разработчика и блог-записи авторов находки:

  • CVE-2022-25246 (9,8 балла CVSS) — вшитые в код учетные данные к VNC позволяют захватить контроль над хост-системой со службой ADS (AxedaDesktopServer.exe);
  • CVE-2022-25247 (9,8 балла) — уязвимость в ERemoteServer.exe, грозящая удаленным исполнением стороннего кода и внесением изменений в файловую систему посредством подачи команд на определенном порту;
  • CVE-2022-25251 (9,8) — отсутствие аутентификации для ряда команд, поддерживаемых агентом Axeda xGate.exe; позволяет изменить его настройки через отправку особых XML-сообщений;
  • CVE-2022-25249 (7,5) — возможность выхода за пределы рабочего каталога в Axeda xGate.exe; эксплойт позволяет получить неограниченный доступ на чтение к файловой системе веб-сервера;
  • CVE-2022-25250 (7,5) — возможность вызвать DoS-отказ Axeda xGate.exe через инъекцию незадокументированной команды на определенном порту;
  • CVE-2022-25252 (7,5) — грозящее DoS переполнение буфера в Axeda xBase39.dll при обработке запросов, вызывающих исключения;
  • CVE-2022-25248 (5,3) — ошибка раскрытия информации в ERemoteServer.exe (при подключении к порту службы можно получить доступ к журналу событий, регистрируемых в реальном времени).

В Forescout ведут списки вендоров и устройств, затронутых Access:7; первый уже насчитывает более 100 позиций, второй перевалил за 150. Больше половины потенциально уязвимых устройств, по данным экспертов, используются в сфере здравоохранения (в основном это системы визуализации и лабораторное оборудование). Решения PTC Axeda используются также в ритейле (торговые автоматы, принтеры этикеток со штрихкодами), промышленном производстве (SCADA, IoT-шлюзы), финансовом секторе (банкоматы).


Данных о злонамеренном использовании какой-либо уязвимости Access:7 на настоящий момент нет. Патчи для агента Axeda включены в состав выпусков 6.9.1 build 1046, 6.9.2 build 1049 и 6.9.3 build 1051. Софт ADS команда ICS-CERT рекомендует обновить до версии 6.9 сборки 215.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru