



Киберпреступники начали использовать сетевые мидлбоксы для усиления DDoS

Киберпреступники начали использовать сетевые мидлбоксы для усиления DDoS

Киберпреступники начали использовать сетевые мидлбоксы для усиления DDoS

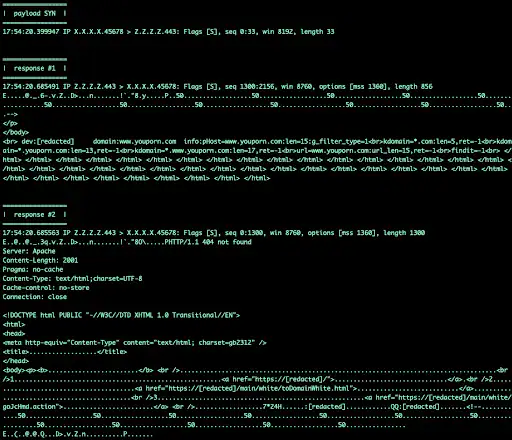
Киберпреступники, специализирующиеся на DDoS, начали использовать сетевые мидлбоксы (middlebox), преобразующие и фильтрующие трафик, для усиления свои кибератак. Подобные кампании зафиксировали специалисты Akamai.

Вопрос использования некорректно сконфигурированных сетевых устройств обсуждался ещё летом прошлого года экспертами Мэрилендского и Колорадского университетов на симпозиуме USENIX Security.

Как отмечали специалисты, проблема кроется в большом количестве мидлбоксов, с помощью которых злоумышленники могут добиться амплификации DDoS. Более того, у атакующих есть возможность задействовать файрволы, а также системы предотвращения вторжений (Intrusion Prevention System, IPS) и проверки сетевых пакетов (Deep Packet Inspection, DPI).

В отчёте Akamai специалисты указывают на использование специально подготовленных последовательностей TCP-пакетов, которые злоумышленники направляют мидлбоксам. Если заголовки HTTP-запросов содержат имя домена, сетевое устройство отвечает своими заголовками или целыми HTML-страницами.


Кроме того, атакующие подставляют IP предполагаемой жертвы, чтобы мидлбоксы направляли трафик именно на эти адреса. Такой метод позволяет добиться «существенного усиления» DDoS-атак, объяснили в Akamai.

Поскольку в Сети работают сотни тысяч уязвимых мидлбоксов, киберпреступникам больше не нужен доступ к большому числу скомпрометированных систем. Бороться с такими атаками достаточно легко, считают эксперты. Надо учитывать, что SYN-пакеты обычно используются для TCP-хендшейка, а не для передачи данных. Другими словами, любой пакет тяжелее 0 байтов должен вызвать подозрения и спровоцировать срабатывание защитных механизмов.

Напомним, что рекордно мощную на данный момент DDoS отразила Microsoft. По словам корпорации, эта атака доходила до 3,47 терабит в секунду (Tbps).

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru