



Атакующие могут использовать файрволы и мидлбоксы для усиления DoS-атак

Атакующие могут использовать файрволы и мидлбоксы для усиления DoS-атак

Атакующие могут использовать файрволы и мидлбоксы для усиления DoS-атак

Уязвимости в имплементации протокола TCP, затрагивающие мидлбоксы (Middlebox — сетевое устройство, преобразующее и фильтрующее трафик), могут использоваться в качестве вектора DoS-атаки и позволяют значительно усилить мощность подобного киберудара.

Атаки амплификации (усиления) DoS — давно известная тактика киберпреступников, пытающихся положить сети своих целей. Именно этому аспекту уделили внимание специалисты Мэрилендского и Колорадского университетов на симпозиуме USENIX Security.

В частности, эксперты описали способ усилить DoS-атаки с помощью файрволов, систем предотвращения вторжений (Intrusion Prevention System, IPS) и проверки сетевых пакетов (Deep Packet Inspection, DPI).

По словам исследователей, это первая задокументированная тактика усиления DoS по протоколу TCP. Её суть заключается в использовании неправильно сконфигурированных мидлбоксов.


Проблема, как отметили специалисты, кроется в большом количестве сетевых устройств Middlebox, которые по тем или иным причинам не соответствуют стандарту TCP. На деле они могут «отвечать на специально сформированные запросы большими страницами блокировки, даже если в этот момент нет валидного TCP-соединения или хендшейка».

«Мидлбоксы часто не соответствуют TCP. Многие подобные сетевые устройства пытаются обрабатывать асимметричную маршрутизацию, хотя они могут наблюдать лишь односторонне перемещение пакетов», — объясняют исследователи.

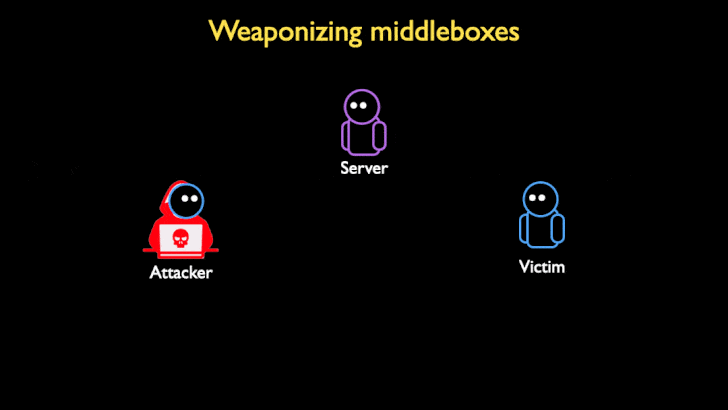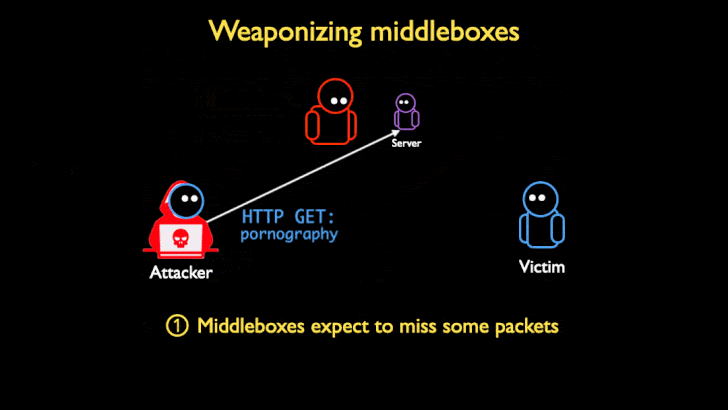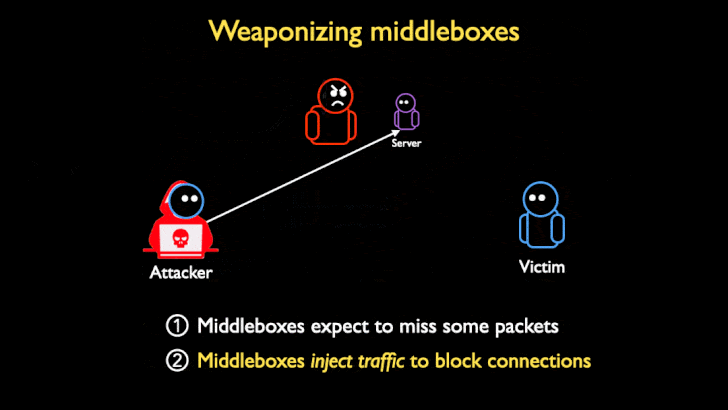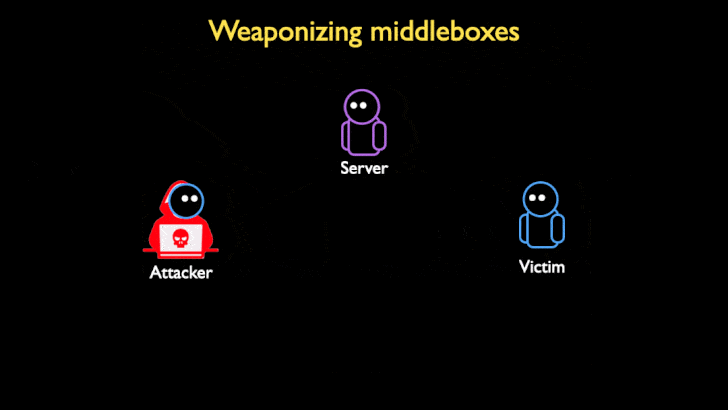
«Такой подход открывает мидлбоксы для атак, ведь злоумышленник может сымитировать одну сторону общего трёхстороннего TCP-хендшейка и убедить сетевое устройство в том, что это вполне валидное соединение».

Помимо этого, тактика исследователей вращается вокруг использования запросов к заблокированным доменам, на которых крутятся, например, порнографические и другие запрещённые сайты. Смысл в том, чтобы заставить мидлбокс ответить на запрос страницей блокировки, которая значительно превышает его по размерам. Именно так достигается так называемая амплификация.

Подробнее о методе можно почитать в опубликованном по итогам симпозиума документе (PDF).

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru