



Банковский Android-троян TeaBot опять пробрался в Google Play Store

Банковский Android-троян TeaBot опять пробрался в Google Play Store

Банковский Android-троян TeaBot опять пробрался в Google Play Store

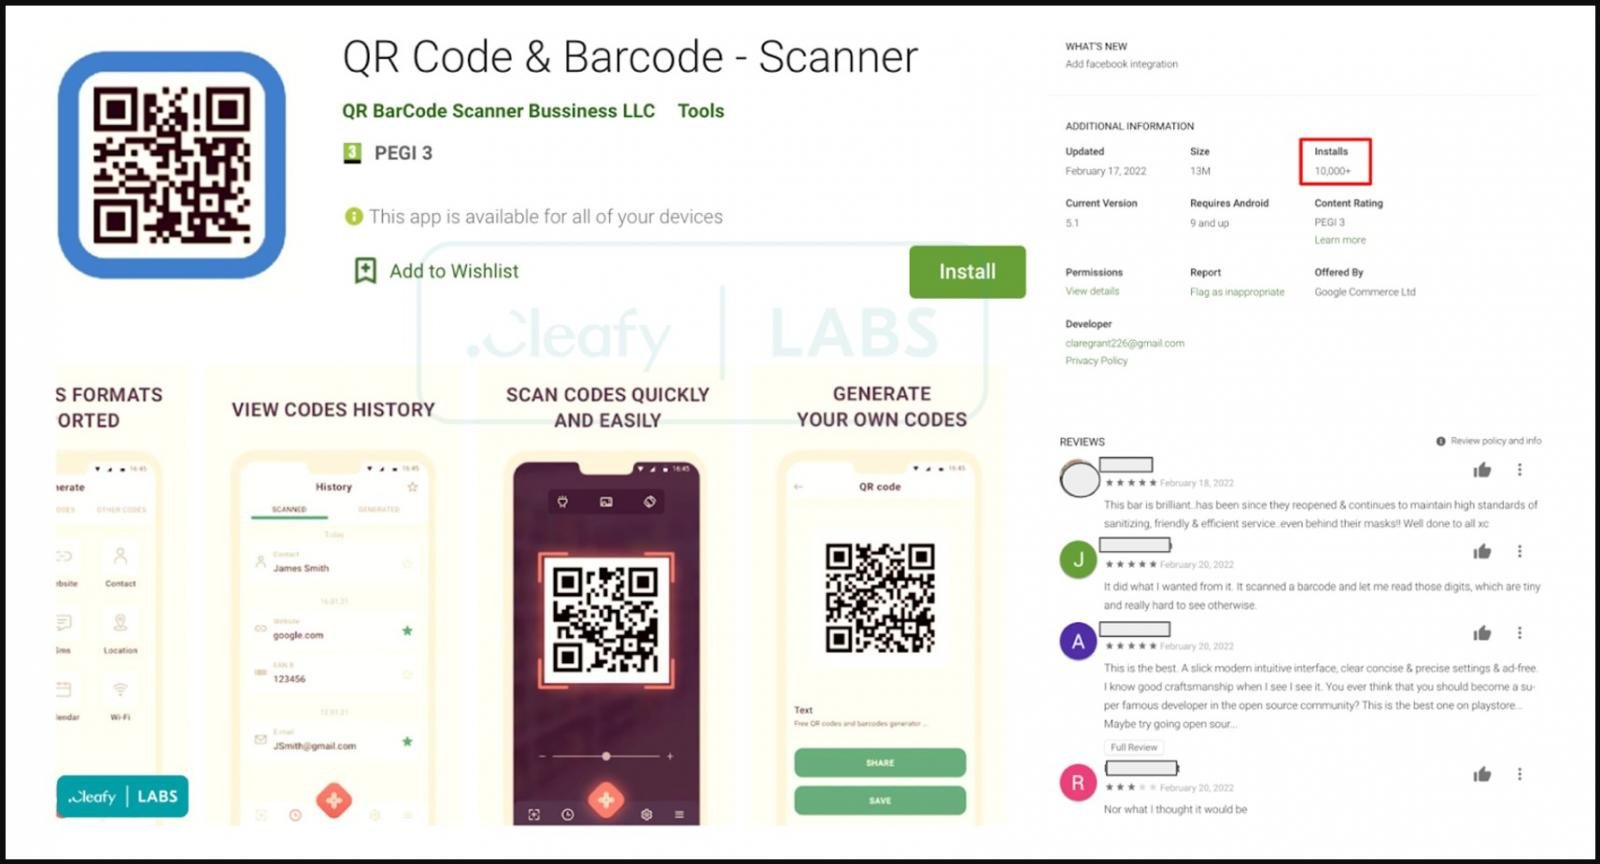
Банковский троян TeaBot, заточенный под работу на Android-устройствах, в очередной раз пробрался на площадку официального магазина приложений Google Play Store. За короткое время вредоносу удалось заразить более десяти тысяч девайсов благодаря маскировке под сканер QR-кодов.

Авторы трояна использовали для распространения старый трюк, который эксперты уже наблюдали в январе. Несмотря на то что Google якобы закрыла эти лазейки, зловред доказал, что всё ещё может пробраться в Google Play Store.

Специалисты Cleafy проанализировали новую кампанию операторов TeaBot и пришли к выводу, что размещённые в официальном магазине приложения работают в качестве дропперов. Авторы не встраивают в них никакого вредоносного кода и запрашивают самый минимум разрешений в системе. Именно такой подход серьёзно затрудняет работу анализаторов Google.

Помимо этого, разработчики позаботились о том, чтобы размещённый софт полностью обеспечивал заявленные функциональные возможности, поэтому оценки и комментарии были в большей степени положительные.


Как выяснили исследователи, в феврале операторы TeaBot опубликовали приложение “QR Code & Barcode – Scanner”, которое на деле является легитимным сканером QR-кодов. После установки на устройстве пользователя программа запрашивает обновление через всплывающее уведомление. Этот апдейт «прилетает» из стороннего источника, не из Google Play Store.

Эксперты Cleafy вычислили источник — два репозитория GitHub, принадлежащие одному пользователю под ником feleanicusor. В этих хранилищах исследователи нашли множество семплов TeaBot. После процедуры «обновления» троян запрашивает дополнительные разрешения в системе и выполняет следующие функции:

  • Снимает скриншоты, на которые могут попасть учётные данные, коды двухфакторной аутентификации (2FA), содержимое СМС-сообщений и т. п.
  • Получать дополнительные разрешения без взаимодействия с жертвой.
Подпишитесь на новости

Покупка подержанного процессора может обернуться баном в игре

Процессор исправен, компьютер работает, а в игру не пускают. Геймер из Германии рассказал, что после покупки подержанного AMD Ryzen 7 5800X3D столкнулся с блокировкой в Valorant. Вместе с железом ему, судя по ответу поддержки, досталось наследство от предыдущего владельца — бан античита.

Пользователь After-Cartoonist-196 описал ситуацию на Reddit. По его словам, процессор он купил 21 сентября, но поддержка Riot сообщила: его идентификатор находился в чёрном списке Vanguard ещё с 12 августа.

Причиной якобы стали читы, которыми пользовался прежний хозяин. До замены CPU Valorant запускалась нормально. После обновления железа игрока сразу выкинуло. Сам Ryzen при этом, как утверждает покупатель, работает без проблем, блокировка не означает физическую неисправность процессора.

В обновлении поста автор сообщил ещё более неприятную подробность: по его словам, в чёрный список попали и другие компоненты компьютера, включая материнскую плату и накопитель. Поддержка, утверждает он, отказалась снимать аппаратную блокировку. Независимого подтверждения этих деталей в публикации нет.

История показывает неудобную сторону покупки игрового железа с рук: исправность комплектующей и доступ к конкретной игре — разные вещи.

Проверка температур и стабильности может пройти идеально, а чужая история нарушений обнаружится только при запуске античита. Такой вот бонус к апгрейду, который в объявлении обычно не указывают.

RSS: Новости на портале Anti-Malware.ru