



Взломщики NVIDIA требуют убрать из видеокарт антимайнинговые ограничения

Взломщики NVIDIA требуют убрать из видеокарт антимайнинговые ограничения

Взломщики NVIDIA требуют убрать из видеокарт антимайнинговые ограничения

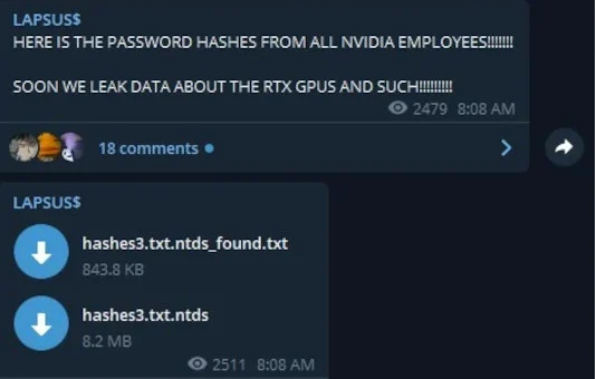
Группировка Lapsus$, взявшая на себя ответственность за атаку на NVIDIA, начала сливать информацию, якобы украденную у производителя видеокарт. Последний продолжает расследование и пока отказывается комментировать заявления хакеров и выложенные ими данные.

Ранее NVIDIA подтвердила факт кибератаки, не вдаваясь в подробности; об утечке в этом коротком сообщении не было сказано ни слова. Взломщики, напротив, очень активно распространяются о своем достижении. Так, они заявили, что пробыли в сети жертвы почти неделю, украли 1 Тбайт важных данных и готовы опубликовать их, если не получат выкуп.

В подтверждение своих слов Lapsus$ выложила в общий доступ несколько файлов с хешированными паролями, якобы принадлежащими сотрудникам NVIDIA.


Пострадавшая компания нанесла ответный удар — получила доступ к виртуальной машине злоумышленников и зашифровала все данные. Однако большого урона нанести не удалось: у Lapsus$ остались резервные копии.

Ответный взлом только раззадорил авторов атаки. Они заявили, что украли у NVIDIA закрытую документацию по драйверам, прошивкам, SDK, проприетарному контроллеру Falcon, а также по LHR — технологии ограничения хешрейта, введенной из-за роста популярности ускорителей у копателей криптовалюты.

Хакеры также пообещали не публиковать эти данные, если жертва уберет защиту от майнинга из прошивок GeForce RTX серии 30. В противном случае исходники программных заплаток LHR и информация об алгоритмах, снижающих производительность графических карт, будут не только слиты в паблик, но и выставлены на продажу.

Затем в этой ветке появилась ссылка на архив «данных NVIDIA», хранящийся в облаке Amazon, — RAR-файл весом около 20 Гбайт. Производитель видеочипсетов подал жалобу на абьюз, и Lapsus$ перенесла свои откровения в торренты. По их словам, слитых данных о LHR вполне достаточно для обхода этой защиты; один из таких способов хакеры даже предлагают к продаже, гарантируя отключение LHR без перепрошивки.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru