



Бэкдор Electron Bot проник в Microsoft Store под видом популярных игр

Бэкдор Electron Bot проник в Microsoft Store под видом популярных игр

Бэкдор Electron Bot проник в Microsoft Store под видом популярных игр

Вредоносная программа под именем Electron Bot сумела пробраться в официальный магазин Microsoft Store, прикрывшись клонами популярных игр Subway Surfer и Temple Run. В результате зловреду удалось заразить около пяти тысяч компьютеров.

Активность Electron Bot зафиксировали исследователи из компании Check Point, которые также уточнили, что это — бэкдор, позволяющий злоумышленникам получить полный контроль над атакованными машинами. При этом вредонос поддерживает взаимодействие с оператором в режиме реального времени и удалённый запуск команд.

Цель киберпреступников, стоящих за распространением Electron Bot, — кликфрод и продвижение в соцсетях. Вредоносная программа может контролировать аккаунты в Facebook, Google, YouTube и Sound Cloud, а также поддерживает регистрацию учётной записи, комментирование и простановку лайков на перечисленных платформах.

Впервые на площадке Microsoft Store бэкдор появился в 2018 году под именем “Album by Google Photos” и был опубликован якобы от лица корпорации Google. С тех пор авторы Electron Bot добавили несколько новых функций и динамическую загрузку скриптов для защиты от детектирования.

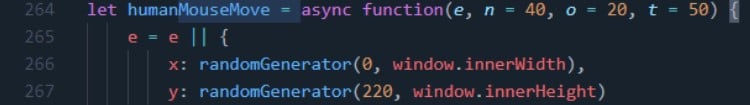
Бэкдор написан на Electron, потому и получил такое имя. Он может эмулировать поведение веб-браузера и осуществлять на сайтах определённые действия, которые бы сделал сам пользователь. Обосновавшись в системе, Electron Bot открывает новое скрытое окно браузера и запускает HTML-страницу. После этого зловред начинает движения мышью, скроллинг, а также эмулирует клики и ввод на клавиатуре.


Согласно отчёту Check Point, можно выделить четыре основные цели Electron Bot:

  • Продвижение вредоносных сайтов в поисковой выдаче Google.
  • Клики по рекламным объявлениям, для чего бэкдор подключается в фоновом режиме к нужному сайту.
  • Продвижение аккаунтов в социальных сетях.
  • Продвижение онлайн-продуктов.

Поскольку операторы Electron Bot маскируют его под игры, будет полезно знать имена этих псевдоигр:

  • Lupy games
  • Crazy 4 games
  • Jeuxjeuxkeux games
  • Akshi games
  • Goo Games
  • Bizzon Case
Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru