



Project Zero: Вендоры стали быстрее патчить 0-day (в среднем за 52 дня)

Project Zero: Вендоры стали быстрее патчить 0-day (в среднем за 52 дня)

Project Zero: Вендоры стали быстрее патчить 0-day (в среднем за 52 дня)

Немного позитивной статистики: команда Google Project Zero опубликовала отчёт, согласно которому вендоры стали быстрее устранять уязвимости нулевого дня. По крайней мере, речь идёт о тех багах, которые выявили в прошлом году исследователи Google Project Zero.

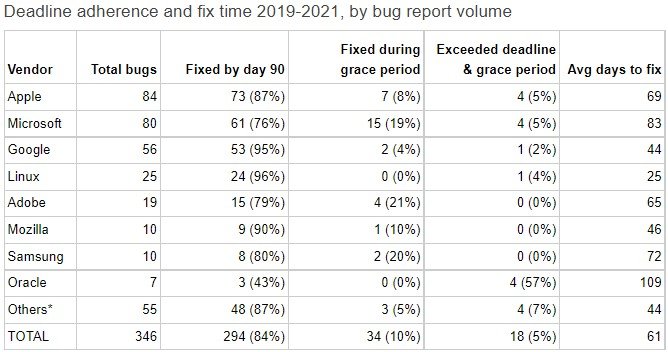
Полученная статистика показывает, что средний временной промежуток, который требуется разработчикам на устранение 0-day — 52 дня. Кто-то может сказать, что это достаточно продолжительный период, но ещё три года назад это были 80 дней.

Более того, практически все разработчики устранили уязвимости нулевого дня до установленного Project Zero дедлайна — 90 дней. Это действительно важный вопрос, учитывая, что киберпреступники всегда ищут окно для эксплуатации, пока вендор готовит патч.

Исследователи, изучив 376 брешей класса 0-day, собрали интересные данные по компаниям: 26% проблем в безопасности пришлось на Microsoft, 23% — на Apple и 16% — на Google. Эти три корпорации заняли 65% от общего числа исследованных уязвимостей.


Быстрее всего патчи выпускали разработчики Linux, Mozilla и Google, а вот с худшей стороны в этом вопросе проявили себя Oracle, Microsoft и Samsung. Microsoft, кстати, часто пользовалась дополнительным двухнедельным окном, затягивая публикацию информации об уязвимостях.

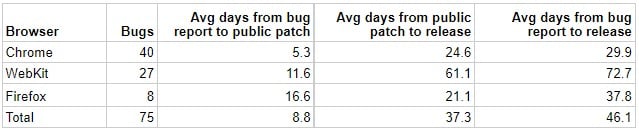
Девелоперы iOS и Android показали приблизительно одинаковые результаты — обе компании патчили 0-day в 70-дневный период. Тем не менее первенство по таймингу в устранении дыр досталось браузеру Chrome.

Подпишитесь на новости

ВС признал переписку с адвокатом в телефоне обвиняемого доказательством

Переписка с адвокатом в смартфоне не получила автоматический пропуск из уголовного дела. Верховный суд РФ признал допустимыми сообщения, найденные в телефоне обвиняемого: мужчина добровольно передал устройство оперативникам и сообщил пароль. Защита ссылалась на адвокатскую тайну, но суд этот довод отклонил.

Позиция изложена в определении ВС от 14 октября 2026 года по делу № 19-УД26-24-А3.

Фигурант утверждал, что заказал из-за границы растительное удобрение, а наркотическое вещество оказалось в посылке по ошибке отправителя. Однако суд счёл, что содержимое телефона подтверждает его осведомлённость ещё до таможенного досмотра.

Среди прочего мужчина отправлял адвокату сведения о предстоящем контроле и ссылку на статью об ответственности за заказ митрагинина.

ВС указал: адвокатская тайна связана с оказанием юридической помощи, а адвокат не вправе разглашать её без согласия доверителя. Но здесь исследовали телефон самого обвиняемого, добровольно выданный вместе с паролем. Оперативно-разыскное мероприятие суд признал законным, отметив наличие судебного разрешения.

При этом явку с повинной и опрос, оформленные без адвоката, исключили из доказательств. Переписка же в деле осталась. Итоговый приговор — 15 лет и шесть месяцев колонии строгого режима — ВС менять не стал.

В этой истории стоит учитывать, что речь шла о добровольной передаче устройства, сообщении пароля и законности ОРМ. Даже такой сомнительный прецедент не даёт оснований считать, что любую переписку с поверенным теперь можно прочитать.

RSS: Новости на портале Anti-Malware.ru