



Хакеры взломали сервер Спартакиады народов КНР до старта соревнований

Хакеры взломали сервер Спартакиады народов КНР до старта соревнований

Хакеры взломали сервер Спартакиады народов КНР до старта соревнований

Неизвестная киберпреступная группировка взломала системы, на которых хранился контент Спартакиады народов КНР за несколько дней до начала соревнований. Киберинцидент, о котором рассказали эксперты Avast, произошёл в прошлом году.

По словам чешской антивирусной компании, за атакой стояли злоумышленники, владеющие китайским языком. Хакерам удалось взломать системы 3 сентября — за 12 дней до старта Спартакиады. Напомним, что массовые спортивные соревнования в КНР в 2021 году проводились с 15 по 27 сентября.

Проникнув в сеть, киберпреступники установили несколько веб-шеллов, обеспечивающих удалённый доступ, и таким образом существенно укрепились в системе. Специалисты пока не могут сказать, какие именно данные похитили атакующие, однако уже сейчас понятно, что кибергруппа либо находится непосредственно на территории Китая, либо свободно владеет китайским языком.

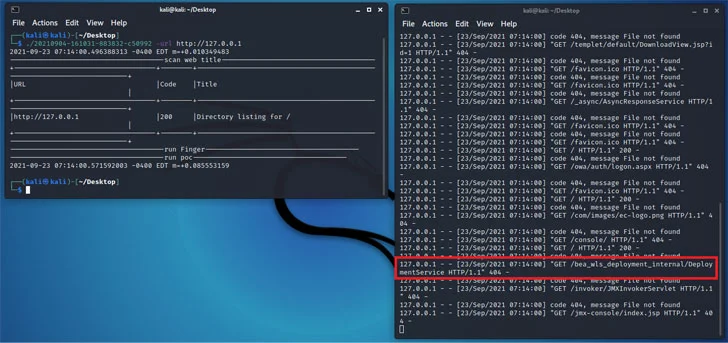
Вектором проникновения послужила уязвимость веб-сервера. Однако перед установкой шеллов преступники экспериментировали с расширениями, проверяя, какие именно файлы они могут загрузить на сервер. В завершение хакеры подсунули исполняемый код под видом безобидных файлов-изображений.


После этого злоумышленники пытались по-новому сконфигурировать сервер, чтобы у них была возможность запустить Behinder. Эта попытка провалилась, тогда хакеры загрузили и запустили Tomcat-сервер целиком, а также использовали ряд инструментов, среди которых был сетевой сканер и кастомный 0-click фреймворк (написан на Go).

Подпишитесь на новости

Anthropic сняла бан Claude через три часа после апелляции россиянина

Российский пользователь Claude рассказал о внезапном бане сразу после проверки личности по загранпаспорту. Но история закончилась неожиданно быстро: примерно через три часа после апелляции Anthropic вернула доступ и оформила возврат $78,97 за неиспользованную часть подписки.

О своём опыте пользователь рассказал на Хабре, приложив уведомления компании.

По словам автора, он работает с Claude из России через VPN. Перед проверкой личности экспортировал переписки и проекты, указал настоящие имя и фамилию, а затем предъявил действующий российский загранпаспорт. Сразу после верификации сервис сообщил о блокировке, связанной с подозрительной активностью.


Однако последовательность событий ещё не доказывает, что причиной стал именно паспорт. Автор допускает влияние региона, VPN, смены IP-адресов или сочетания факторов. Конкретное основание Anthropic ему не объяснила.

Пользователь подал стандартную апелляцию с просьбой пересмотреть решение. Текст на английском помог составить GPT.

Примерно через три часа, утверждает автор, команда Anthropic Safeguards сообщила о восстановлении аккаунта после повторного рассмотрения. Подписка Max автоматически не вернулась: учётная запись осталась на бесплатном тарифе, а за остаток оплаченного периода компания оформила возврат. После этого пользователь снова оплатил Max за $100.

На момент публикации доступ работал, но гарантий от повторной блокировки автор не получил. История показывает лишь то, что конкретное решение удалось оспорить, но без обещаний, что следующая апелляция пройдёт по тому же сценарию.

Автор внёс несколько изменений в аккаунт, самое интересное из которых — в настройках конфиденциальности отключить передачу местоположения.

RSS: Новости на портале Anti-Malware.ru