



Хакеры взломали сервер Спартакиады народов КНР до старта соревнований

Хакеры взломали сервер Спартакиады народов КНР до старта соревнований

Хакеры взломали сервер Спартакиады народов КНР до старта соревнований

Неизвестная киберпреступная группировка взломала системы, на которых хранился контент Спартакиады народов КНР за несколько дней до начала соревнований. Киберинцидент, о котором рассказали эксперты Avast, произошёл в прошлом году.

По словам чешской антивирусной компании, за атакой стояли злоумышленники, владеющие китайским языком. Хакерам удалось взломать системы 3 сентября — за 12 дней до старта Спартакиады. Напомним, что массовые спортивные соревнования в КНР в 2021 году проводились с 15 по 27 сентября.

Проникнув в сеть, киберпреступники установили несколько веб-шеллов, обеспечивающих удалённый доступ, и таким образом существенно укрепились в системе. Специалисты пока не могут сказать, какие именно данные похитили атакующие, однако уже сейчас понятно, что кибергруппа либо находится непосредственно на территории Китая, либо свободно владеет китайским языком.

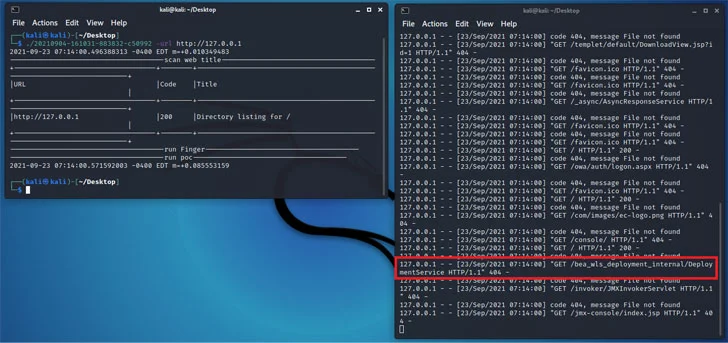
Вектором проникновения послужила уязвимость веб-сервера. Однако перед установкой шеллов преступники экспериментировали с расширениями, проверяя, какие именно файлы они могут загрузить на сервер. В завершение хакеры подсунули исполняемый код под видом безобидных файлов-изображений.


После этого злоумышленники пытались по-новому сконфигурировать сервер, чтобы у них была возможность запустить Behinder. Эта попытка провалилась, тогда хакеры загрузили и запустили Tomcat-сервер целиком, а также использовали ряд инструментов, среди которых был сетевой сканер и кастомный 0-click фреймворк (написан на Go).

Подпишитесь на новости

МАКС подключат к госсистеме для проверки номеров пользователей

МАКС хотят научить проверять, действует ли номер, к которому привязан аккаунт. Минцифры подготовило проект подключения мессенджера к государственной системе ГИС КСИМ. Регистрация по телефону получит дополнительную проверку: приложение сможет учитывать прекращение договора с оператором.

О планах ведомства сообщил «Интерфакс», получивший пояснения пресс-службы Минцифры.

ГИС КСИМ — государственная информационная система мониторинга исполнения операторами обязанностей при оказании услуг связи. Через неё МАКС планируют получать сведения о статусе используемых номеров.

Согласно объяснению министерства, интеграция нужна для повышения безопасности и выявления рисков неправомерного использования аккаунтов. Таким образом, связь между учётной записью и телефонным номером собираются проверять с опорой на данные госсистемы.

При этом автоматическая блокировка аккаунта после прекращения договора в опубликованном сообщении не описана. Как именно МАКС будет реагировать на изменение статуса номера, пока не уточняется.

Документ пока находится на стадии проекта. Его общественное обсуждение продлится до 23 ноября. Согласно пояснительной записке, дополнительных расходов бюджета и участников регулирования подключение не потребует.

RSS: Новости на портале Anti-Malware.ru