



23 уязвимости UEFI затрагивают миллионы устройств от крупных вендоров

23 уязвимости UEFI затрагивают миллионы устройств от крупных вендоров

23 уязвимости UEFI затрагивают миллионы устройств от крупных вендоров

Исследователи в области кибербезопасности из компании Binarly выявили более двух десятков уязвимостей в коде прошивки UEFI, который используется на устройствах крупнейших производителей. По оценкам специалистов, 23 бреши могут затрагивать миллионы корпоративных устройств.

Таким образом, в зоне риска находятся ноутбуки, серверы, маршрутизаторы, сетевые устройства, АСУ ТП и пр. Среди уязвимых девайсов есть устройства от таких крупных производителей, как HP, Lenovo, Fujitsu, Microsoft, Intel, Dell, Bull (Atos) и Siemens.

Судя по всему, корень проблемы кроется в багах прошивки UEFI InsydeH2O, которую поставляет Insyde Software. Эксперты Binarly так описывают свои наблюдения:

«Как выяснилось в ходе нашего исследования, основной недостаток кроется в коде фреймворка InsydeH2O. Все затронутые проблемой вендоры использовали SDK от Insyde при разработке прошивки».

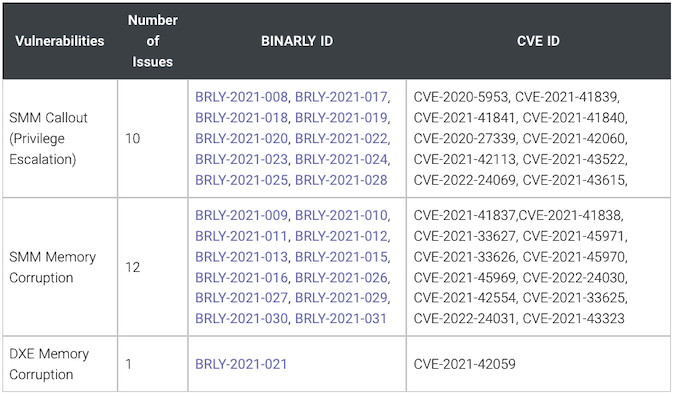
Уязвимости по большей части связаны с режимом системного управления (System Management Mode, SMM), они могут привести к выполнению произвольного кода с высокими правами. Все 23 бреши получили собственные идентификаторы:


Киберпреступник, которому удастся воспользоваться найденными багами, сможет установить в систему жертвы крайне устойчивую к удалению вредоносную программу. Более того, атакующему будет проще обойти средства защиты конечных точек, безопасную загрузку (Secure boot) и системы безопасности на основе виртуализации.

Разработчики Insyde уже подготовили соответствующие патчи и опубликовали советы, помогающие минимизировать риск эксплуатации. Однако стоит учитывать, что патчи далеко не сразу дойдут до всех затронутых устройств.

Напомним, что новый вредонос MoonBounce, отличающийся своей сложностью и работой на уровне прошивки UEFI, невозможно удалить даже заменой жёсткого диска.

Подпишитесь на новости

Kaspersky Premium для macOS научился вычищать хвосты удалённых приложений

Перетащить программу в корзину на macOS — ещё не значит действительно от неё избавиться. После удаления на диске могут остаться кеш, cookies, настройки, журналы и другие цифровые ошмётки. Теперь Kaspersky Premium предлагает собрать этот мусор и вынести его окончательно.

Новая функция «Удаление приложений» находит связанные с программами остаточные файлы, включая те, что сохранились после предыдущих удалений.

При этом общие компоненты, которые продолжают использовать другие приложения, трогать не должны. Функция также ищет дубликаты программ и позволяет удалить их все сразу либо выбрать конкретные копии.

По данным опроса «Лаборатории Касперского», 56% владельцев устройств на macOS очищают историю браузера, cookies, кеш и временные файлы, а 54% удаляют ненужные фотографии и видео.

При этом неиспользуемые приложения сносят только 44% респондентов. И даже после этого программа может уйти, а чемодан с её файлами — остаться. Проблема не ограничивается забитым накопителем.

В остатках могут храниться токены учётных записей, пароли, IP-адреса, имена пользователей, журналы событий, фрагменты документов, фотографии, переписка и пути к личным каталогам. Особенно весело это становится при продаже компьютера или получении к нему доступа злоумышленниками.

Удалённые через новую функцию файлы можно восстановить из корзины или непосредственно из Kaspersky Premium, пока приложение не закрыто.

Разработчики также напоминают: под утилиты для очистки macOS регулярно маскируются вредоносные программы.

RSS: Новости на портале Anti-Malware.ru