



23 уязвимости UEFI затрагивают миллионы устройств от крупных вендоров

23 уязвимости UEFI затрагивают миллионы устройств от крупных вендоров

23 уязвимости UEFI затрагивают миллионы устройств от крупных вендоров

Исследователи в области кибербезопасности из компании Binarly выявили более двух десятков уязвимостей в коде прошивки UEFI, который используется на устройствах крупнейших производителей. По оценкам специалистов, 23 бреши могут затрагивать миллионы корпоративных устройств.

Таким образом, в зоне риска находятся ноутбуки, серверы, маршрутизаторы, сетевые устройства, АСУ ТП и пр. Среди уязвимых девайсов есть устройства от таких крупных производителей, как HP, Lenovo, Fujitsu, Microsoft, Intel, Dell, Bull (Atos) и Siemens.

Судя по всему, корень проблемы кроется в багах прошивки UEFI InsydeH2O, которую поставляет Insyde Software. Эксперты Binarly так описывают свои наблюдения:

«Как выяснилось в ходе нашего исследования, основной недостаток кроется в коде фреймворка InsydeH2O. Все затронутые проблемой вендоры использовали SDK от Insyde при разработке прошивки».

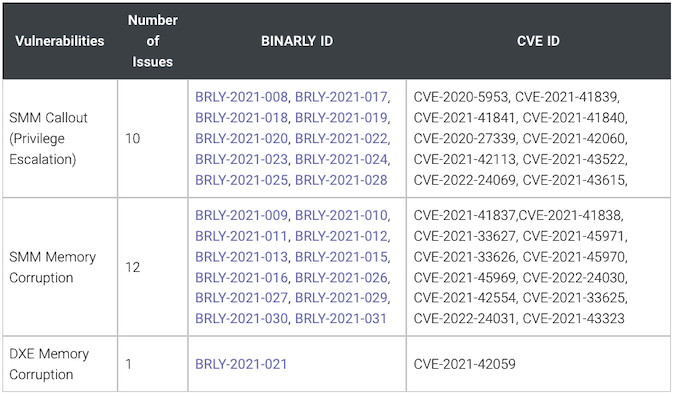
Уязвимости по большей части связаны с режимом системного управления (System Management Mode, SMM), они могут привести к выполнению произвольного кода с высокими правами. Все 23 бреши получили собственные идентификаторы:


Киберпреступник, которому удастся воспользоваться найденными багами, сможет установить в систему жертвы крайне устойчивую к удалению вредоносную программу. Более того, атакующему будет проще обойти средства защиты конечных точек, безопасную загрузку (Secure boot) и системы безопасности на основе виртуализации.

Разработчики Insyde уже подготовили соответствующие патчи и опубликовали советы, помогающие минимизировать риск эксплуатации. Однако стоит учитывать, что патчи далеко не сразу дойдут до всех затронутых устройств.

Напомним, что новый вредонос MoonBounce, отличающийся своей сложностью и работой на уровне прошивки UEFI, невозможно удалить даже заменой жёсткого диска.

Подпишитесь на новости

ГК Солар и F6 научили веб-шлюз кормить песочницу подозрительными файлами

ГК «Солар» и F6 подтвердили совместимость системы управления веб-доступом Solar webProxy с платформой динамического анализа файлов F6 Malware Detonation Platform. Интеграция должна быстрее выявлять неизвестные угрозы и не забивать песочницу безопасными шрифтами, иконками и прочим веб-мусором.

Как сообщили компании, Solar webProxy предварительно фильтрует поступающие через веб-канал объекты и по протоколу ICAP отправляет подозрительные файлы в F6 MDP.

Там их проверяют по репутации, статическим правилам и при необходимости запускают в изолированной виртуальной среде для анализа поведения.

Администраторы смогут сами выбрать степень паранойи: отправлять в песочницу больше файлов либо настроить точный предварительный отбор. Во втором случае вычислительные ресурсы не тратятся на заведомо служебные объекты, а очередь из действительно опасных файлов разбирается быстрее.

Проблема не теоретическая. По данным команды Solar webProxy, в 2025 году на архивы пришлось в среднем 37% веб-угроз. Вредоносную нагрузку удобно прятать внутри ZIP, RAR и 7Z, маскируя под документы, установщики и другие вполне приличные на вид файлы.

F6 Malware Detonation Platform умеет принудительно вскрывать и проверять файлы и ссылки в виртуальной среде, выявляя стилеры, кейлоггеры, шифровальщики и другую малварь.

Solar webProxy, в свою очередь, контролирует веб-трафик и решает, какие объекты действительно заслужили поездку в эту цифровую камеру допросов.

Интеграция ориентирована прежде всего на средние и крупные организации из финансового сектора, промышленности и госсектора, где через веб-шлюзы ежедневно проходят внушительные объёмы данных.

RSS: Новости на портале Anti-Malware.ru