



RCE-уязвимость в плагине для WordPress затрагивает 600 тыс. сайтов

RCE-уязвимость в плагине для WordPress затрагивает 600 тыс. сайтов

RCE-уязвимость в плагине для WordPress затрагивает 600 тыс. сайтов

Популярный WordPress-плагин Essential Addons for Elementor, который в настоящее время используется более чем на миллионе сайтов, содержит критическую уязвимость, приводящую к удалённому выполнению кода. Затронутые версии — 5.0.4 и более поздние.

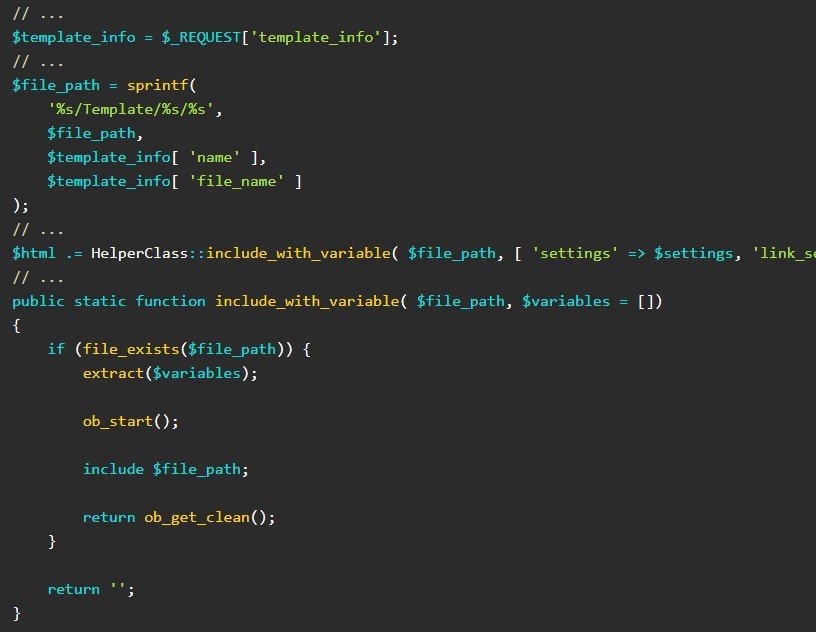
Брешь позволяет неаутентифицированному пользователю загрузить PHP-файл на сервер и выполнить код на целевом сайте. Проблема кроется в том, как вводимые пользователем данные используются внутри функции «include», включённой в ajax_load_more и ajax_eael_product_gallery.

Единственное условие для успешной атаки — наличие на сайте рабочих виджетов «dynamic gallery» и «product gallery». Специалисты привели кусок кода, использующий описанную брешь,


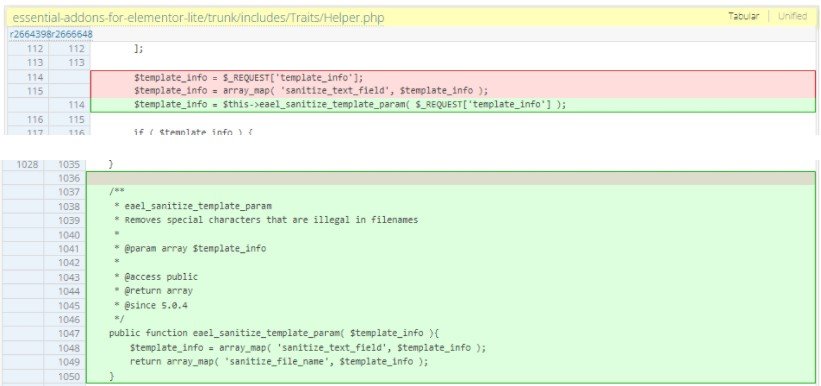
Исследователь Вай Ян Мо обнаружил уязвимость 25 января 2022 года, однако разработчики к тому времени уже знали о её существовании. Они даже выпустили версию 5.0.3, в которой функция «sanitize_text_field» отвечает за обработку вводимых пользователем данных. Тем не менее эта обработка не помогла защитить сайты от локальных пейлоадов.

Вторая попытка устранить брешь — версия 5.0.4 — отметилась функцией «sanitize_file_name», которая должна удалять спецсимволы, точки, слеши и пр.


Именно этот релиз проверили специалисты компании Patchstack, выяснив, что в нём до сих пор присутствует уязвимость. После этого разработчики подготовили ещё один патч — 5.0.5.

Напомним, что киберпреступники в январе атаковали более десятка тем и плагинов для популярного движка WordPress, внедрив в них бэкдор. Также в прошлом месяце специалисты нашли уязвимости в трёх плагинах для движка WordPress.

Подпишитесь на новости

Патч для опасной уязвимости в Paint не доходит до части пользователей

Paint умеет не только рисовать кривые кружочки, но и добавлять головной боли администраторам. В редакторе Windows 11 исправили уязвимость удалённого выполнения кода, однако часть пользователей не может получить обновление через Microsoft Store.

На проблему обратило внимание Windows Latest: издание проверило собственный компьютер и собрало аналогичные жалобы администраторов.

Уязвимость CVE-2026-83844 раскрыли 13 октября. Она получила 8,1 балла CVSS и статус важной. Ошибка связана с чтением за пределами выделенной области памяти.

Согласно описанию Microsoft, возможна атака по сети без аутентификации и действий пользователя, но сложность эксплуатации оценивается как высокая.

Главный подвох здесь в доставке патча. Paint обновляется через Microsoft Store отдельно от Windows Update. Поэтому свежие накопительные заплатки Windows сами по себе не подтверждают, что редактор защищён.

Сейчас в качестве чистой указывается версия 11.2609.401.0. Однако на проверенном Windows Latest компьютере оставалась 11.2603.251.0, несмотря на включённые автоматические обновления. Другие пользователи также сообщают, что ручная проверка в Store не помогает.

Причина расхождения не установлена: возможны проблемы распространения или ошибка в указанном номере версии. Об известной эксплуатации ошибки в реальных атаках не сообщается.

Проверить номер сборки можно в настройках Paint. Установить стоит последнее доступное обновление из Microsoft Store.

RSS: Новости на портале Anti-Malware.ru