



Spamhaus фиксирует резкий рост количества C2 ботнетов в России

Spamhaus фиксирует резкий рост количества C2 ботнетов в России

Spamhaus фиксирует резкий рост количества C2 ботнетов в России

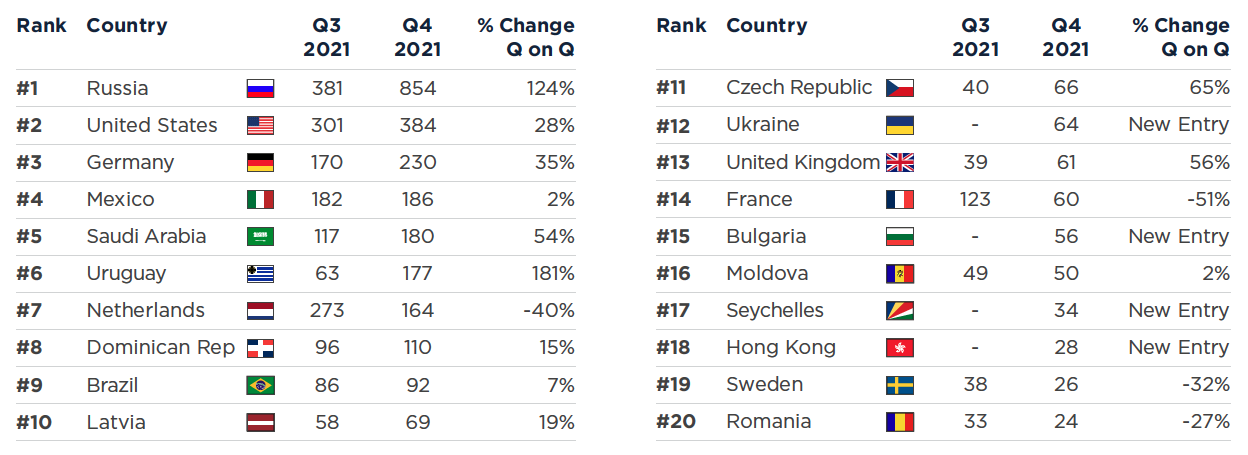
В период с октября по декабрь специалисты НКО Spamhaus выявили 3271 командный сервер вредоносных ботнетов — на 23% больше, чем в III квартале. Список стран с наибольшим числом таких находок вновь возглавила Россия, показавшая прирост в 124%.

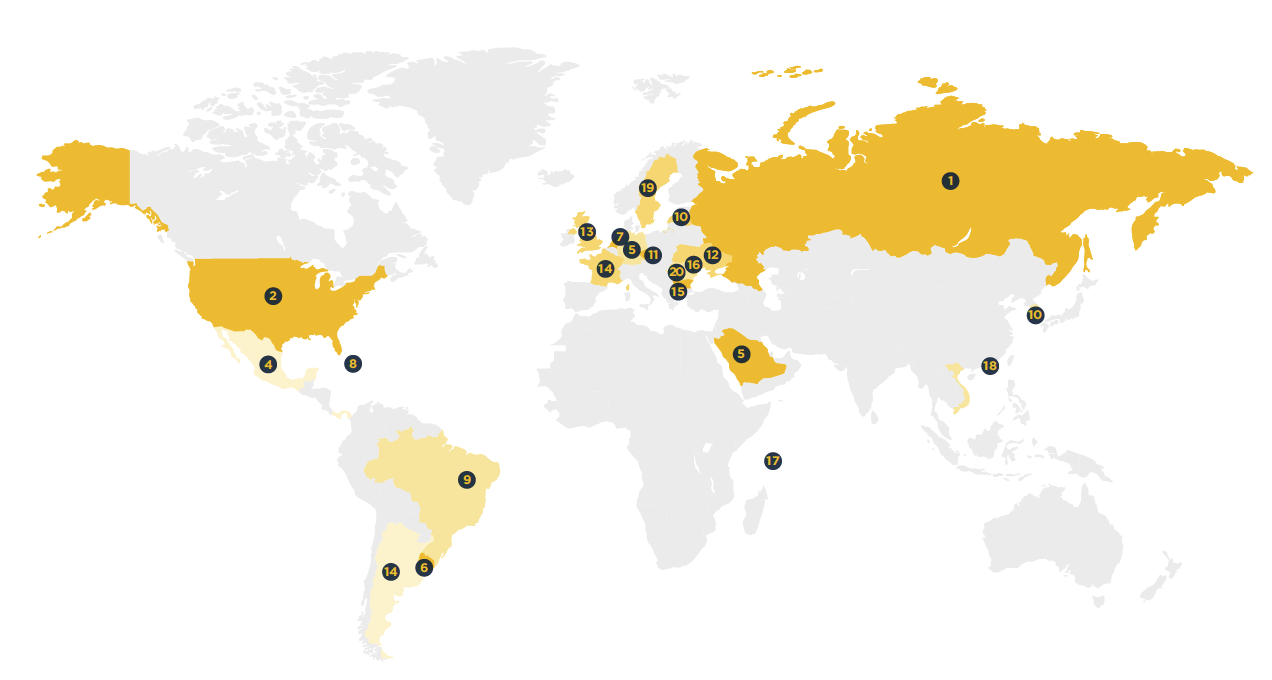
Согласно Spamhaus, в прошлом году эта страна уверенно двигалась ввысь в рейтинге по этому показателю. Вначале она занимала третью ступень непочетного пьедестала, затем шагнула на вторую, а в III квартале отняла пальму первенства у США. Теперь активисты рапортуют, что больше четверти C2-серверов, найденных за последние месяцы 2021 года, располагались в сетях российских провайдеров.

В Топ-10 лидеров по итогам IV квартала вошли также страны Латинской Америки: Мексика, Доминиканская Республика, Бразилия, Уругвай. Последняя, кстати, показала самый стремительный рост числа C2 — на 181%.


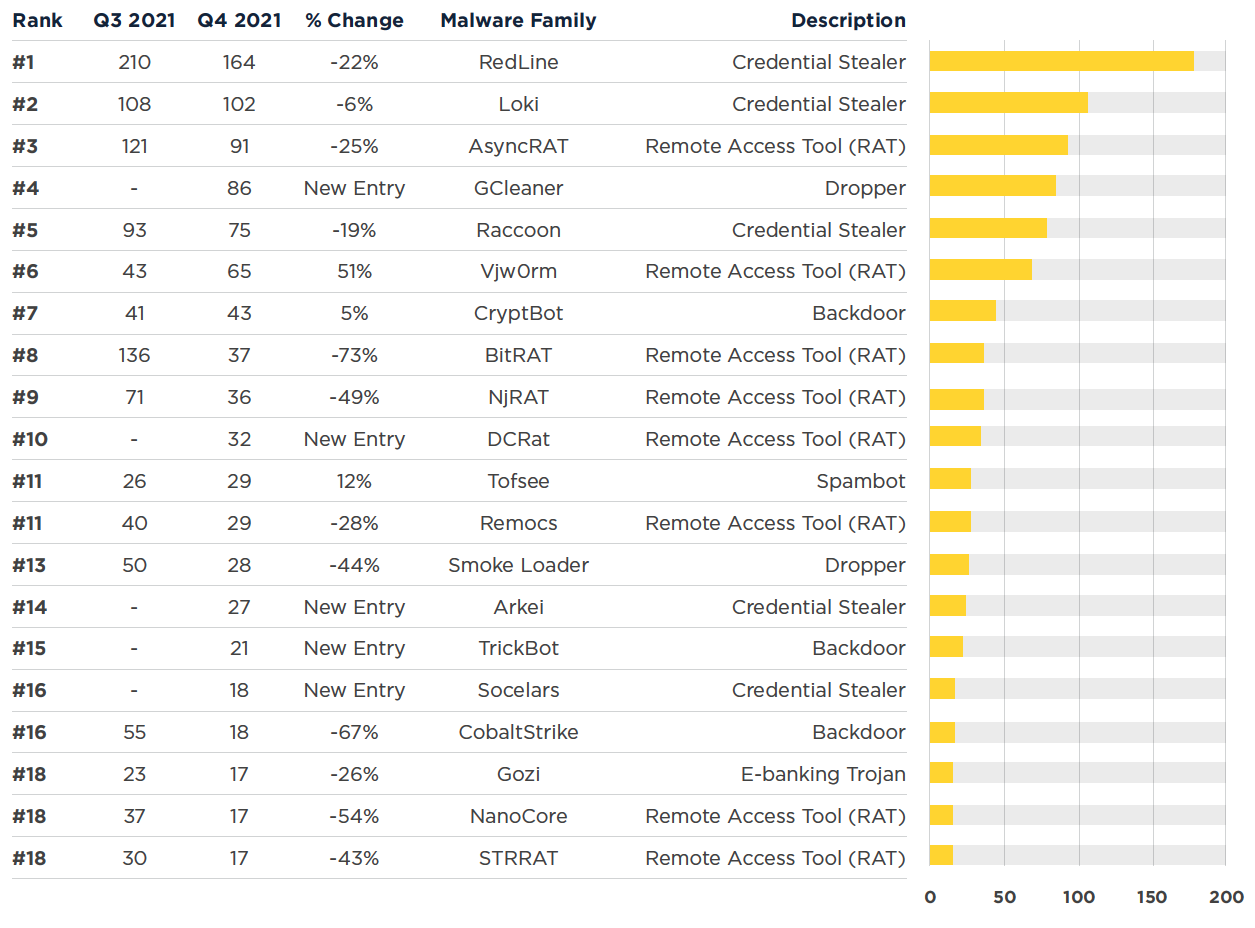
Новый список зловредов с наибольшим числом C2-серверов возглавили инфостилеры RedLine и Loki.  Исследователи особо отметили рост активности загрузчика GCleaner, который используется для распространения других вредоносных программ по модели PPI (Pay-Per-Install, оплата за каждую успешную установку).


Список TLD-доменов по доле злоупотреблений по-прежнему возглавляют родовые .COM, .TOP и .XYZ. Четвертую строку занял новичок .XXX — такие сайты обычно регистрируют создатели развлекательного контента для взрослых (категории 18+). В настоящее время в зоне .XXX, по данным Spamhaus, активны немногим более 9 тыс. доменов, и 2,4% из них ассоциируются с ботнетами.

Количество доменов, специально создаваемых под C2, к концу года уменьшилось; непочетный Топ-20 регистраторов покинули Network Solutions, OVH и ряд китайских компаний, которые успешно борются с такими абьюзами. Результаты аналогичных усилий NameSilo и Namecheap оказались гораздо скромнее, и они сохранили лидирующие позиции. Из новичков примечателен турецкий Atak, не желающий реагировать на уведомления Spamhaus; активисты даже подали на него жалобу в ICANN.

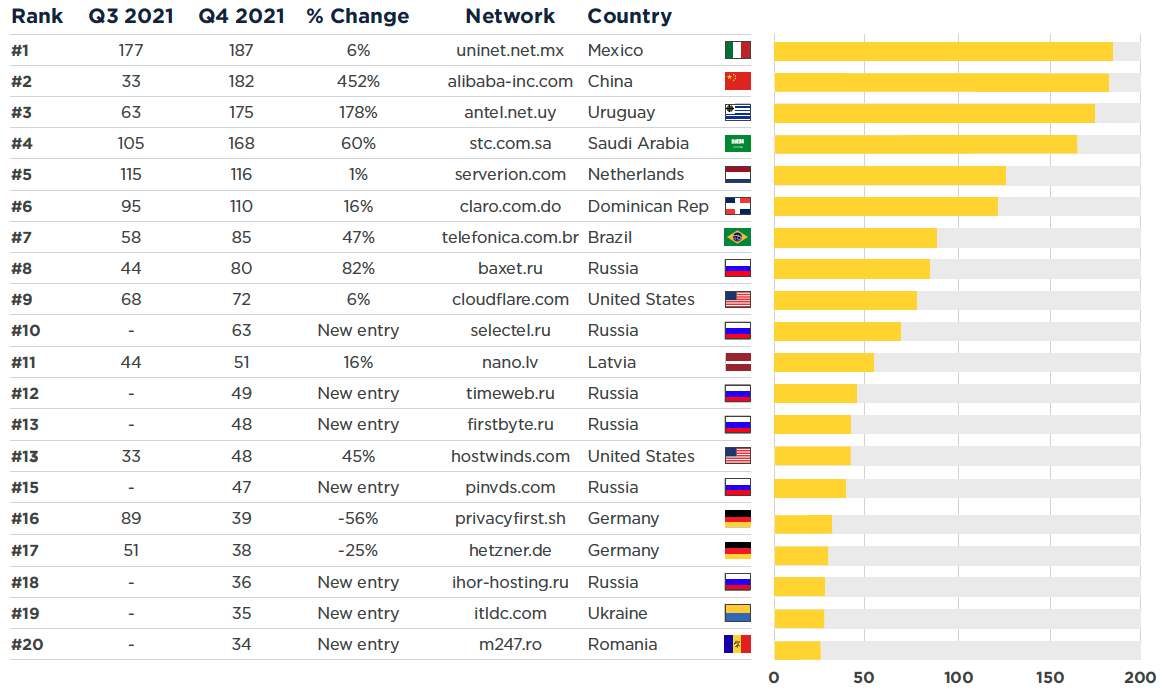
В Топ-10 сетей по числу C2 на сей раз вошел поставщик бесплатного веб-хостинга Alibaba, увеличивший свой показатель на 452%. Сильно ухудшилось также положение российского Baxet, поднявшегося с 14-й на восьмую строчку. Замыкает ведущую десятку новичок «Селектел».


Представляя очередной квартальный отчет по ботнетам, исследователи отметили, что часть C2-активности отследить не удалось из-за того, что злоумышленники используют протокол DoH (DNS поверх HTTPS). Такие услуги по защите от трекинга предоставляют, к примеру, Google и Alibaba; эту возможность уже взяли на вооружение операторы Android-банкера FluBot и бэкдора TeamBot, которые, похоже, используют одну и ту же FastFlux-инфраструктуру. 

Подпишитесь на новости

Бесплатный VPN, платный трафик: браузеры россиян сделали прокси-узлами

Хотели открыть RuTracker, YouTube или ChatGPT, а заодно отдали управление браузерным трафиком неизвестному оператору. Исследователи обнаружили 31 русскоязычное расширение для Chrome, которое использует общую кодовую базу и подключает пользователей к централизованно управляемой прокси-инфраструктуре.

Кампания затронула около 356 тыс. человек, сообщили специалисты RiskyPlugins.

Самое популярное расширение — «РуТрекер VPN, расширение для доступа к сайту» — установили примерно 200 тыс. раз. В одной компании с ним оказались VPN for ChatGPT, Total VPN, VPN for Gemini, VPN for Telegram и VPN for Claude.

Все они обещают вернуть доступ к заблокированным сервисам, включая Telegram, Instagram (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), Netflix, Discord, Spotify, LinkedIn и X. Для работы расширения запрашивают весьма щедрые разрешения: управление прокси, доступ ко всем сайтам и обработку сетевой аутентификации.

Маршруты задаются через удалённо загружаемый PAC-сценарий. Это позволяет владельцам после установки менять прокси-серверы и самостоятельно решать, какой трафик направлять через свою инфраструктуру без обновления расширения и нового согласия пользователя.

Конфигурации загружаются с GitHub Pages, Blogspot, Telegram и Google Docs, а их содержимое замаскировано комбинацией Base64 и шифра Цезаря. После расшифровки исследователи обнаружили адреса прокси и общие учётные данные с ежемесячным сроком действия.

Большинство расширений обещает перенаправлять только соединения с отдельными сервисами. Однако Total VPN, по данным RiskyPlugins, пропускает через внешние узлы весь браузерный трафик.

Значит, оператор потенциально видит метаданные посещений и может получить доступ к важным элементам сессий. За VIP-доступ при этом предлагают заплатить 299 рублей.

Кто именно управляет сетью, исследователи установить не смогли. Пользователям советуют удалять подозрительные VPN для одного сайта, особенно если те требуют право проксировать вообще всё. Бесплатный обход блокировок иногда оплачивается не рублями, а собственным браузером.

RSS: Новости на портале Anti-Malware.ru