



Сервис Have I Been Pwned добавил 441 000 аккаунтов, украденных RedLine

Сервис Have I Been Pwned добавил 441 000 аккаунтов, украденных RedLine

Сервис Have I Been Pwned добавил 441 000 аккаунтов, украденных RedLine

Знаменитый сервис Have I Been Pwned, собирающий информацию об утечках и позволяющий проверить свои данные на предмет компрометации, добавил 441 000 аккаунтов в свою базу. Эти учётные записи объединяет одно: все они были украдены в ходе кампаний операторов вредоноса RedLine.

RedLine на текущий момент является, пожалуй, самым распространённым инфостилером. Киберпреступники распространяют его с помощью фишинга, писем с вредоносными вложениями, YouTube-скама и варезных сайтов.

Сразу после установки в систему RedLine пытается украсть cookies-файлы, учётные данные, информацию о банковских картах, данные автозаполнения форм в браузерах и т. п. Помимо этого, вредонос может извлекать данные из VPN- и FTP-клиентов, красть из криптовалютных кошельков, загружать дополнительный софт и выполнять команды.

Все скомпрометированные сведения помещаются в архив с именем «logs» и загружаются в таком виде на удалённый сервер. В дальнейшем украденные учётные данные используются для дальнейшего взлома других аккаунтов или для продажи на рынках дарквеба — 5 долларов за одну учётку.

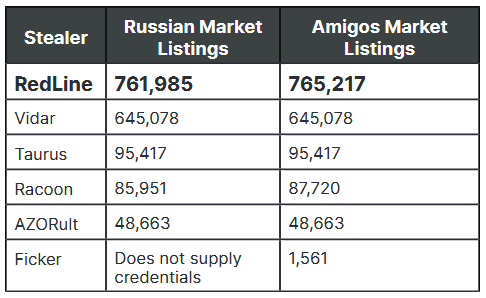
Напомним, что в октябре 2021 года RedLine стал основным поставщиком скомпрометированных данных на форумы дарквеба. Этот зловред обошёл даже таких корифеев киберугроз, как Racoon, Taurus и Vidar.


А ближе к концу года RedLine в очередной раз напомнил пользователям, что хранить пароли в браузерах нельзя. Купить вредоносную программу можно за 200 долларов, поэтому начинающим киберпреступникам не составит труда использовать его в атаках.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru