



Spamhaus фиксирует резкий рост количества C2 ботнетов в России

Spamhaus фиксирует резкий рост количества C2 ботнетов в России

Spamhaus фиксирует резкий рост количества C2 ботнетов в России

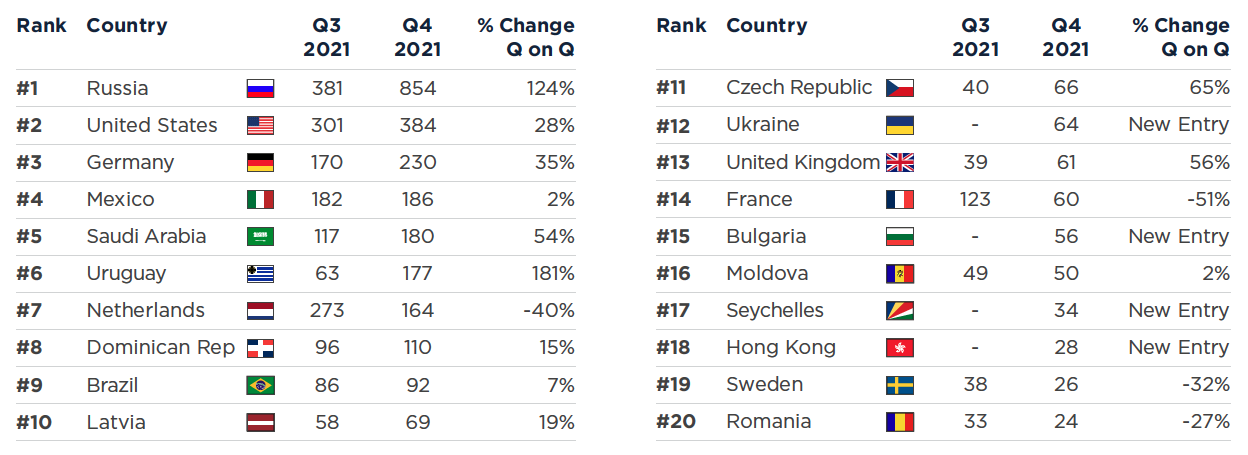
В период с октября по декабрь специалисты НКО Spamhaus выявили 3271 командный сервер вредоносных ботнетов — на 23% больше, чем в III квартале. Список стран с наибольшим числом таких находок вновь возглавила Россия, показавшая прирост в 124%.

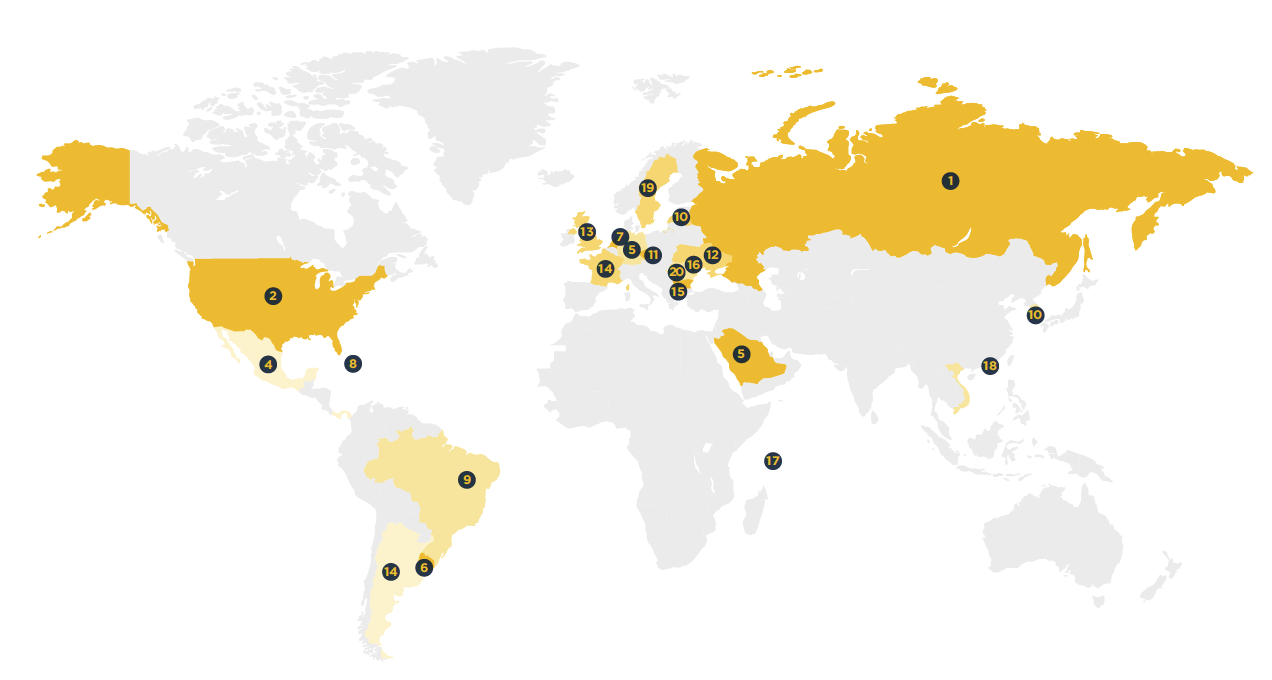
Согласно Spamhaus, в прошлом году эта страна уверенно двигалась ввысь в рейтинге по этому показателю. Вначале она занимала третью ступень непочетного пьедестала, затем шагнула на вторую, а в III квартале отняла пальму первенства у США. Теперь активисты рапортуют, что больше четверти C2-серверов, найденных за последние месяцы 2021 года, располагались в сетях российских провайдеров.

В Топ-10 лидеров по итогам IV квартала вошли также страны Латинской Америки: Мексика, Доминиканская Республика, Бразилия, Уругвай. Последняя, кстати, показала самый стремительный рост числа C2 — на 181%.


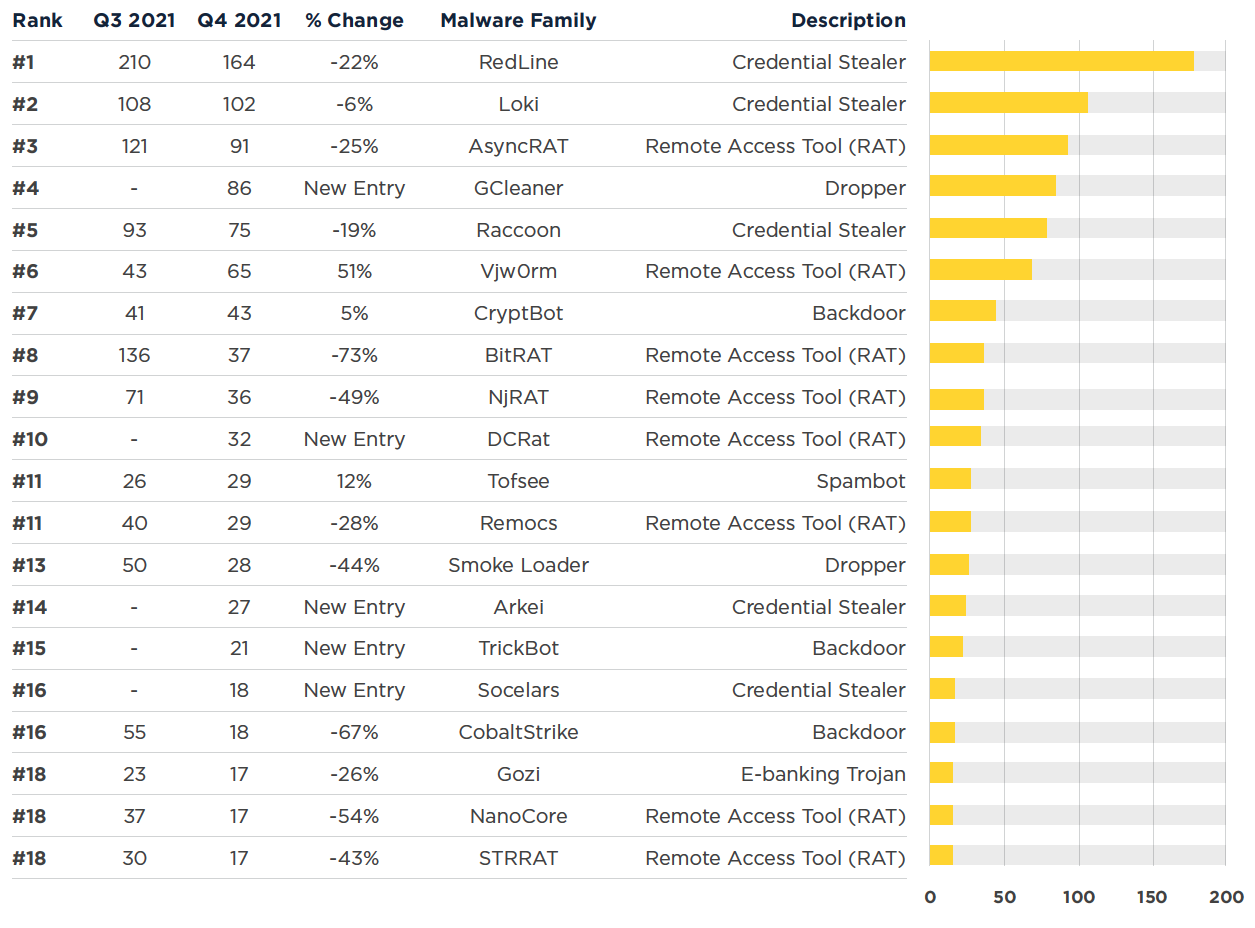
Новый список зловредов с наибольшим числом C2-серверов возглавили инфостилеры RedLine и Loki.  Исследователи особо отметили рост активности загрузчика GCleaner, который используется для распространения других вредоносных программ по модели PPI (Pay-Per-Install, оплата за каждую успешную установку).


Список TLD-доменов по доле злоупотреблений по-прежнему возглавляют родовые .COM, .TOP и .XYZ. Четвертую строку занял новичок .XXX — такие сайты обычно регистрируют создатели развлекательного контента для взрослых (категории 18+). В настоящее время в зоне .XXX, по данным Spamhaus, активны немногим более 9 тыс. доменов, и 2,4% из них ассоциируются с ботнетами.

Количество доменов, специально создаваемых под C2, к концу года уменьшилось; непочетный Топ-20 регистраторов покинули Network Solutions, OVH и ряд китайских компаний, которые успешно борются с такими абьюзами. Результаты аналогичных усилий NameSilo и Namecheap оказались гораздо скромнее, и они сохранили лидирующие позиции. Из новичков примечателен турецкий Atak, не желающий реагировать на уведомления Spamhaus; активисты даже подали на него жалобу в ICANN.

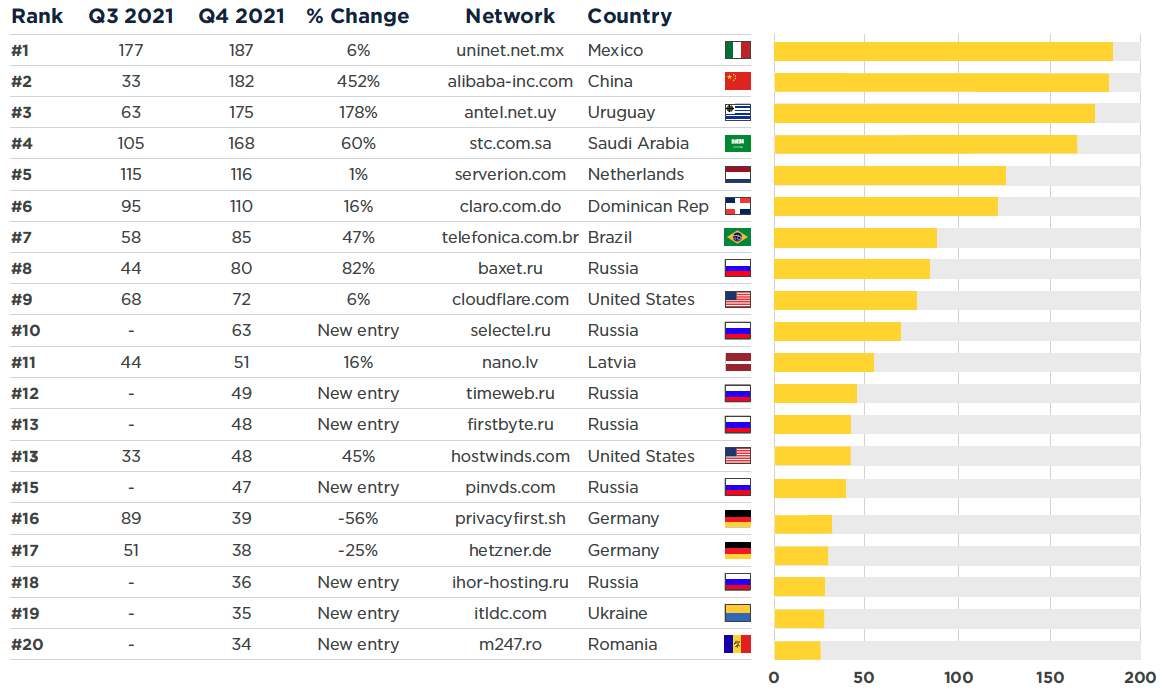
В Топ-10 сетей по числу C2 на сей раз вошел поставщик бесплатного веб-хостинга Alibaba, увеличивший свой показатель на 452%. Сильно ухудшилось также положение российского Baxet, поднявшегося с 14-й на восьмую строчку. Замыкает ведущую десятку новичок «Селектел».


Представляя очередной квартальный отчет по ботнетам, исследователи отметили, что часть C2-активности отследить не удалось из-за того, что злоумышленники используют протокол DoH (DNS поверх HTTPS). Такие услуги по защите от трекинга предоставляют, к примеру, Google и Alibaba; эту возможность уже взяли на вооружение операторы Android-банкера FluBot и бэкдора TeamBot, которые, похоже, используют одну и ту же FastFlux-инфраструктуру. 

Подпишитесь на новости

16-летний исследователь получил права администратора в сервисе Microsoft

Шестнадцатилетний исследователь под псевдонимом Faav обнаружил дыру в защите внутренней аналитической платформы Microsoft Titan. Сервис принимал поддельные токены аутентификации и позволял выдавать себя за администратора, а затем выполнять SQL-запросы к подключённым базам данных.

Причиной стала детская ошибка: Titan проверял указанные в JSON Web Token данные — идентификатор арендатора, приложение и имя пользователя, — но не подтверждал криптографическую подпись.

Как рассказал сам Faav, публично доступный API платформы принимал сфабрикованный токен и связывал указанное в нём имя admin с локальной учётной записью администратора. Для атаки не требовались украденные пароли, подбор учётных данных или компрометация аккаунта Microsoft.


Исследователь нашёл 17 подключённых баз ClickHouse почти с 10 тыс. уникальных таблиц. По их метаданным он оценил общий объём хранилищ в 17,3 трлн строк. Это не означает утечку такого количества записей или данные 17,3 трлн пользователей: показатель мог включать копии, историческую информацию и производные наборы.

Во время ограниченной проверки исследователь увидел метаданные и десятки тысяч записей, связанных с аккаунтами, адресами сотрудников и организациями.

Он также выполнил два запроса к аналитике Bing, вернувших по одной строке, но утверждает, что персональные данные клиентов не изучал и массово ничего не скачивал.

Faav сообщил об уязвимости Microsoft 5 сентября. Уже 9 сентября корпорация закрыла публичный доступ к API, а 17 сентября выплатила исследователю $5000. Доказательств того, что брешь ранее использовали злоумышленники, нет.

RSS: Новости на портале Anti-Malware.ru