



Между атакующими Украину вайперами (NotPetya и WhisperGate) нашли сходства

Между атакующими Украину вайперами (NotPetya и WhisperGate) нашли сходства

Между атакующими Украину вайперами (NotPetya и WhisperGate) нашли сходства

Эксперты проанализировали вредонос-вайпер, который недавно атаковал более десяти государственных сайтов Украины. Как отметили специалисты, им удалось найти «стратегические сходства» этого зловреда с NotPetya, который атаковал инфраструктуру Украины в 2017 году.

Напомним, что вредоносная программа, замеченная недавно в атаках на госсайты, получила название WhisperGate. На эту киберкампанию указала Microsoft, присвоив операторам кодовое имя «DEV-0586».

«У вайперов WhisperGate и NotPetya есть определённые стратегические сходства — например, маскировка под программу вымогатель, а также намеренное уничтожение главной загрузочной записи (master boot record, MBR) вместо её шифрования. Тем не менее современный вредонос располагает гораздо большим числом компонентов для деструктивной деятельности», — пишет Cisco Talos в отчёте.

Помимо этого, исследователи отметили, что в последней атаке, скорее всего, использовались украденные учётные данные. До запуска вредоносной активности киберпреступники месяцами присутствовали в сети жертв — классический признак сложной кибероперации (APT).


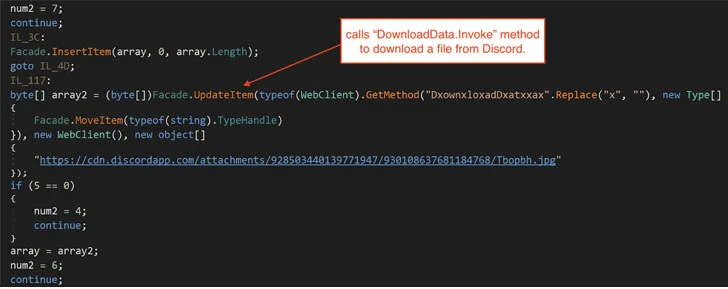
Цепочка заражения WhisperGate представляет собой многоступенчатый процесс, при котором загружается специальная вредоносная составляющая, стирающая MBR. Далее в систему  помещается вредоносная библиотека DLL, хранящаяся на сервере Discord, её цель — запустить ещё один вайпер, который уже уничтожает файлы (перезаписывает их содержимое мусорными данными).

Само собой, отдельные исследователи усмотрели в атаках WhisperGate действия знаменитых «российских хакеров». Доказательствами такие специалисты, конечно же, пока не делятся, как это обычно и бывает.

Подпишитесь на новости

Роскомнадзор насчитал почти 6 тысяч устройств 5G в 52 населённых пунктах

В России зарегистрировано 5986 радиоэлектронных средств стандарта 5G в 52 населённых пунктах. Почти 70% приходится на «Ростелеком» и Т2. Цифры уже внушительные, но искать сплошное покрытие пятого поколения по всей стране пока рано.

Данные доклада Роскомнадзора на форуме «Спектр-2026» опубликовали «Ведомости». На «Ростелеком» и Т2 приходится 4093 устройства, или 68,4% общего количества.

У МТС зарегистрировано 871 устройство — 14,6%. У «Вымпелкома», работающего под брендом «Билайн», — 763, или 12,7%. На «Мегафон» и «Скартел» приходится 259 устройств — оставшиеся 4,3%.

Важный нюанс: речь именно о радиоэлектронных средствах. В эту категорию входят базовые станции, радиомодули, активные антенные модули и другое оборудование.

Фактическое покрытие, по словам замглавы Роскомнадзора Олега Терлякова, остаётся точечным, преимущественно в крупных городах. Для оказания услуг 5G в ранее выделенных диапазонах операторы переоформили около 140 из 511 лицензий.

Регистрация оборудования показывает масштаб подготовки сетей. А наличие быстрого интернета у конкретного пользователя всё ещё зависит от того, где он стоит со своим смартфоном.

RSS: Новости на портале Anti-Malware.ru