



Вредонос BHUNT охотится за криптокошельками и использует подпись CCleaner

Вредонос BHUNT охотится за криптокошельками и использует подпись CCleaner

Вредонос BHUNT охотится за криптокошельками и использует подпись CCleaner

Эксперты рассказали о новом модульном вредоносе BHUNT, который крадёт связанные с криптокошельками данные. Имена пользователей, пароли и фразы для защиты аккаунта — всё это интересует операторов зловреда. Особенно эксперты отмечают умение BHUNT оставаться незамеченным.

Новую вредоносную программу проанализировали специалисты Bitdefender, по словам которых BHUNT очень тщательно упакован и зашифрован при помощи Themida и VMProtect. Это затрудняет обратный инжиниринг и изучение семпла зловреда.

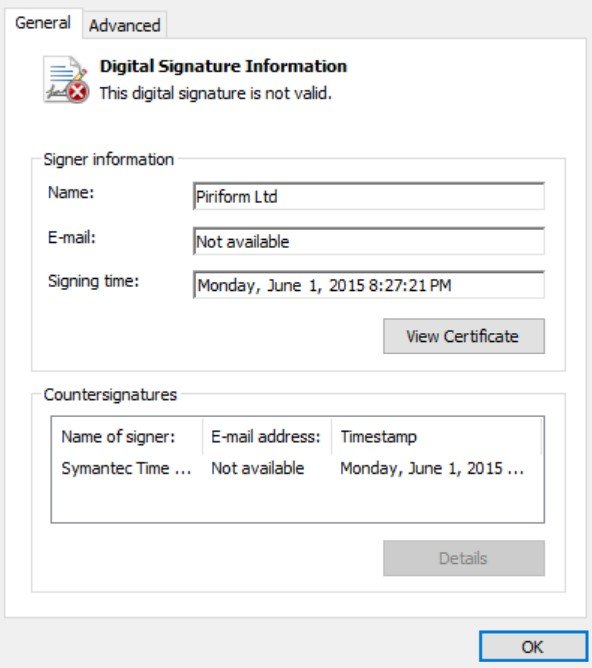
Исполняемый файл BHUNT имеет цифровую подпись, украденную у Piriform, разработчика популярного софта для очистки системы — CCleaner. Тем не менее подпись всё равно остаётся невалидной, поскольку злоумышленники скопировали её со стороннего исполняемого файла.


Как отметили в Bitdefender, BHUNT доставляется в систему жертву с помощью загрузок KMSpico (популярная утилита для нелегальной активации Windows), после чего внедряется в процесс explorer.exe. Главный компонент вредоноса — mscrlib.exe — используется для извлечения модулей на заражённой машине.

Каждый такой модуль разработан под конкретную задачу: кража криптовалютных кошельков, кража паролей и т. п. Всего исследователи насчитали пять составляющих:

  • blackjack — крадёт содержимое криптокошельков, шифрует его base-64 и загружает на командный сервер (C2).
  • chaos_crew — загружает пейлоады.
  • golden7 — крадёт пароли из буфера обмена и загружает их на C2.
  • Sweet_Bonanza — крадёт информацию из браузеров Chrome, IE, Firefox, Opera и Safari.
  • mrpropper — заметает следы.
Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru