



Киберпреступники выбирают Telegram для продажи украденных аккаунтов

Киберпреступники выбирают Telegram для продажи украденных аккаунтов

Киберпреступники выбирают Telegram для продажи украденных аккаунтов

Киберпреступники продолжают использовать популярный мессенджер Telegram для продажи скомпрометированной финансовой информации. О создании подобных нелегальных каналов сообщили в отчёте специалисты Cybersixgill.

Поскольку Telegram обслуживает более 500 млн активных пользователей, интерес злоумышленников легко можно объяснить. В данном случае на руку преступникам играет довольно свободная модерация на платформе, которая блокирует исключительно экстремистский контент.

Более того, создать Telegram-канал, продающий украденные данные, горазо легче, чем поднимать для этих целей целый сайт в дарквебе. Такой подход ещё и дешевле, поскольку затраты на привлечение потенциальных покупателей минимальны.

Ещё один аргумент в пользу Telegram — он безопаснее для киберпреступников, поскольку созданные каналы труднее отследить и привязать к конкретным личностям администраторов.

В отчёте Cybersixgill исследователи подчёркивают, что использование мессенджера злоумышленниками представляет серьёзную проблему. Специалисты проанализировали выставленные на продажу данные и пришли к выводу, что киберпреступники продолжают стабильно использовать Telegram.

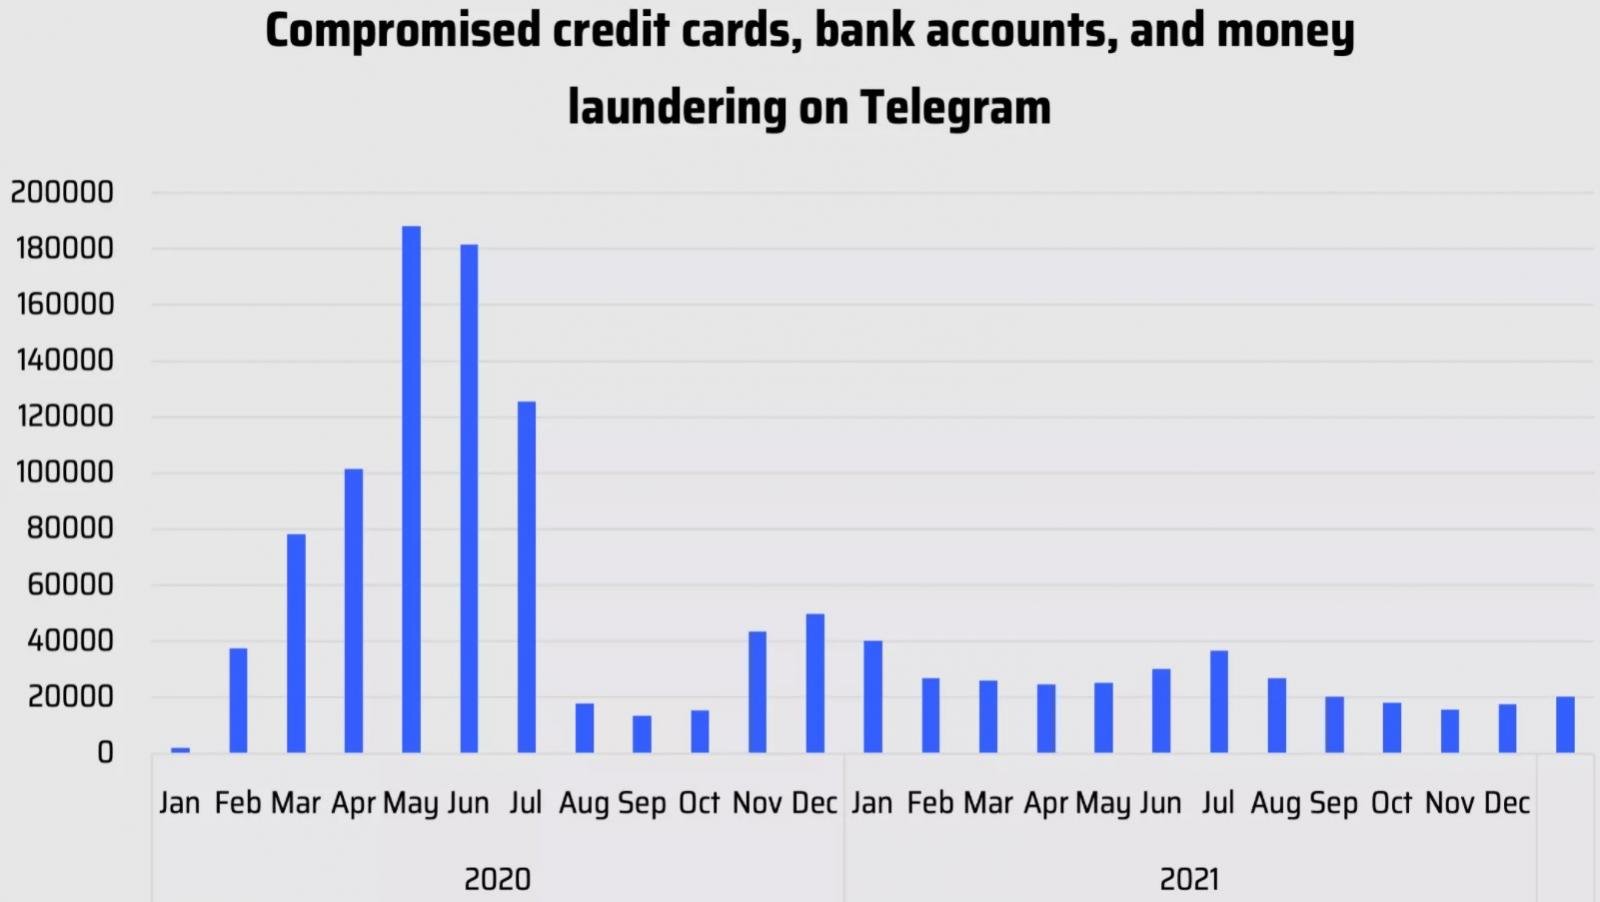
Стоит отметить, что в опубликованной Cybersixgill инфографике виден и спад активности мошенников в мессенджере. Судя по всему, пик пришёлся на май и июнь 2020 года, после чего продажа украденных данных в каналах просела:


Эксперты Cybersixgill связывают скачок с множеством выданных в период пандемии банковских карт. Также ключевую роль мог играть фактор снижения активности кардеров и перенос фокуса киберпреступников на атаки программ-вымогателей.

Цены на данные банковских карт варьируются от 10 до 1500 долларов за одну карту. Конечная цифра будет зависеть от баланса, «свежести» сведений и кредитной организации, выпустившей карту.

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru