



Киберпреступники выбирают Telegram для продажи украденных аккаунтов

Киберпреступники выбирают Telegram для продажи украденных аккаунтов

Киберпреступники выбирают Telegram для продажи украденных аккаунтов

Киберпреступники продолжают использовать популярный мессенджер Telegram для продажи скомпрометированной финансовой информации. О создании подобных нелегальных каналов сообщили в отчёте специалисты Cybersixgill.

Поскольку Telegram обслуживает более 500 млн активных пользователей, интерес злоумышленников легко можно объяснить. В данном случае на руку преступникам играет довольно свободная модерация на платформе, которая блокирует исключительно экстремистский контент.

Более того, создать Telegram-канал, продающий украденные данные, горазо легче, чем поднимать для этих целей целый сайт в дарквебе. Такой подход ещё и дешевле, поскольку затраты на привлечение потенциальных покупателей минимальны.

Ещё один аргумент в пользу Telegram — он безопаснее для киберпреступников, поскольку созданные каналы труднее отследить и привязать к конкретным личностям администраторов.

В отчёте Cybersixgill исследователи подчёркивают, что использование мессенджера злоумышленниками представляет серьёзную проблему. Специалисты проанализировали выставленные на продажу данные и пришли к выводу, что киберпреступники продолжают стабильно использовать Telegram.

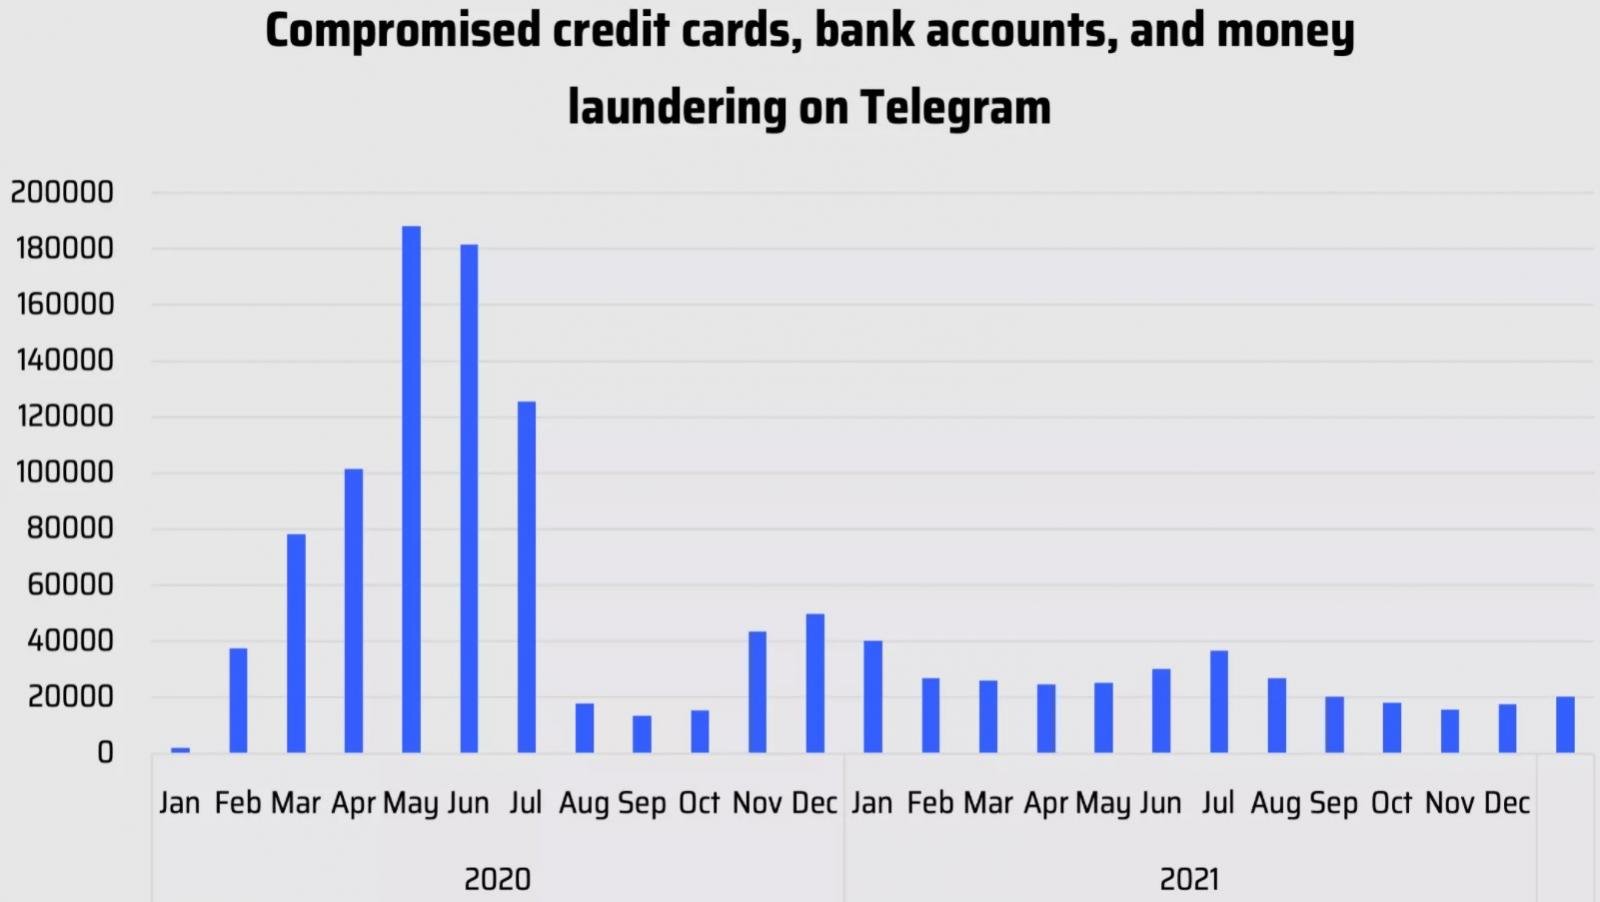
Стоит отметить, что в опубликованной Cybersixgill инфографике виден и спад активности мошенников в мессенджере. Судя по всему, пик пришёлся на май и июнь 2020 года, после чего продажа украденных данных в каналах просела:


Эксперты Cybersixgill связывают скачок с множеством выданных в период пандемии банковских карт. Также ключевую роль мог играть фактор снижения активности кардеров и перенос фокуса киберпреступников на атаки программ-вымогателей.

Цены на данные банковских карт варьируются от 10 до 1500 долларов за одну карту. Конечная цифра будет зависеть от баланса, «свежести» сведений и кредитной организации, выпустившей карту.

Подпишитесь на новости

ГК Солар и F6 научили веб-шлюз кормить песочницу подозрительными файлами

ГК «Солар» и F6 подтвердили совместимость системы управления веб-доступом Solar webProxy с платформой динамического анализа файлов F6 Malware Detonation Platform. Интеграция должна быстрее выявлять неизвестные угрозы и не забивать песочницу безопасными шрифтами, иконками и прочим веб-мусором.

Как сообщили компании, Solar webProxy предварительно фильтрует поступающие через веб-канал объекты и по протоколу ICAP отправляет подозрительные файлы в F6 MDP.

Там их проверяют по репутации, статическим правилам и при необходимости запускают в изолированной виртуальной среде для анализа поведения.

Администраторы смогут сами выбрать степень паранойи: отправлять в песочницу больше файлов либо настроить точный предварительный отбор. Во втором случае вычислительные ресурсы не тратятся на заведомо служебные объекты, а очередь из действительно опасных файлов разбирается быстрее.

Проблема не теоретическая. По данным команды Solar webProxy, в 2025 году на архивы пришлось в среднем 37% веб-угроз. Вредоносную нагрузку удобно прятать внутри ZIP, RAR и 7Z, маскируя под документы, установщики и другие вполне приличные на вид файлы.

F6 Malware Detonation Platform умеет принудительно вскрывать и проверять файлы и ссылки в виртуальной среде, выявляя стилеры, кейлоггеры, шифровальщики и другую малварь.

Solar webProxy, в свою очередь, контролирует веб-трафик и решает, какие объекты действительно заслужили поездку в эту цифровую камеру допросов.

Интеграция ориентирована прежде всего на средние и крупные организации из финансового сектора, промышленности и госсектора, где через веб-шлюзы ежедневно проходят внушительные объёмы данных.

RSS: Новости на портале Anti-Malware.ru