



Эксперты разработали систему для решения CAPTCHA на сайтах дарквеба

Эксперты разработали систему для решения CAPTCHA на сайтах дарквеба

Эксперты разработали систему для решения CAPTCHA на сайтах дарквеба

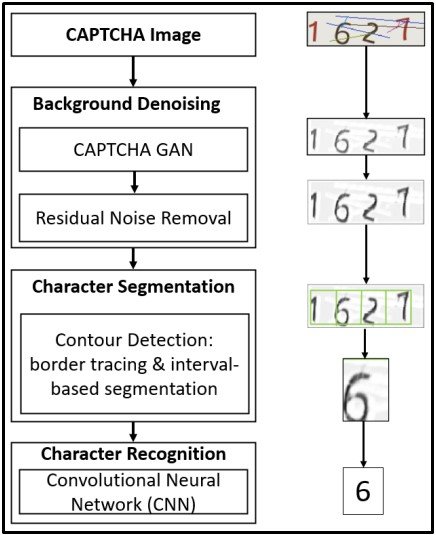
Команда исследователей из университетов Аризоны, Джорджии и Флориды представили основанную на машинном обучении систему для решения тестов CAPTCHA. По словам экспертов, их разработка способна обойти 94,4% CAPTCHA на сайтах в дарквебе.

Этот «решатель» специалисты создали с конкретной целью: упростить сбор данных киберразведки, который сейчас требует участия человека для решения CAPTCHA вручную.

Как известно, определённые сайты используют «капчу», чтобы отличить реальных пользователей от ботов. В дарквебе эта технология особенно актуальна, поскольку веб-ресурсам «тёмной сети» необходимо постоянно защищать себя от DDoS-атак.

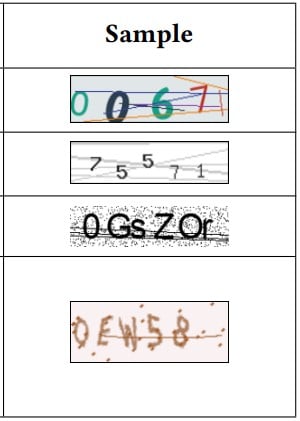
Есть мнение, что качественная CAPTCHA может создать достаточный барьер, чтобы сдержать ботов конкурентов. Причём каждая площадка использует свою капчу, что затрудняет создание единого инструмента для их обхода.

Именно поэтому сбор важных данных в дарквебе представляет определённую сложность для специалистов по кибербезопасности и при этом ещё обходится дорого — для решения капчи приходится использовать сотрудников.

Чтобы облегчить жизнь исследователям, эксперты разработали систему (PDF), обрабатывающую растровые изображения. Эта система может отличить буквы от цифр, попеременно сравнивая их. Таким образом, размер CAPTCHA никак не повлияет на новый «решатель».


Система использует образцы капчи из многих регионов, чтобы учиться отличать мелкие детали: линии и края. В результате разработку не проведёшь изменением размера шрифта, цвета и даже поворотом символов.


Авторы солвера выложили его на GitHub, поэтому существует риск использования новой системы и в киберпреступных целях.

Подпишитесь на новости

Android, Linux, macOS и Windows выдают действия пользователей через файлы

Исследователи из Технического университета Граца обнаружили побочный канал, спрятанный в системах отслеживания файловых событий четырёх крупнейших ОС. Механизмы должны просто сообщать приложениям, что файл открыли, изменили или удалили. Но оказалось, что из такого цифрового шороха можно вытащить куда больше.

В исследовании File Notification Attacks разбираются inotify в Linux, FileObserver в Android, ReadDirectoryChangesW в Windows и FSEvents в macOS.

Некоторые из этих механизмов существуют уже более 20 лет. Содержимое файлов они не раскрывают, зато показывают метаданные событий, которых хватает для слежки за действиями других пользователей.

На Linux исследователи отслеживали события в /dev/input и определяли ритм нажатия клавиш с точностью от 93,1 до 100%, в том числе при удалённой работе через SSH.


Посещаемые сайты удалось распознавать с точностью 87,9%. Уязвимость CVE-2025-68788 частично закрыли в ядре ещё в декабре 2025 года, запретив некоторые события для специальных файлов в /dev.

На Android приложение без разрешений может наблюдать за изменениями в закрытой папке WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) и по именам файлов с временными метками понимать, когда пользователь отправляет, получает или удаляет фотографии, видео и документы. Патчей для Android исследователи пока не увидели.


Windows выступила особенно щедро: наблюдение за корнем диска C:\ способно раскрывать полные пути файлов, с которыми работают другие пользователи.

Этого хватило для распознавания открываемых в Firefox сайтов с точностью 97,8%. Microsoft назвала поведение предусмотренным и недокументированным.

macOS раскрывает меньше, однако FSEvents позволяет замечать установку приложений, подключение устройств, изменение настроек звука, Bluetooth, принтеров, питания и сети.

Большинство сценариев требует локальной непривилегированной учётной записи или вредоносного приложения.

RSS: Новости на портале Anti-Malware.ru