



Эксперты разработали систему для решения CAPTCHA на сайтах дарквеба

Эксперты разработали систему для решения CAPTCHA на сайтах дарквеба

Эксперты разработали систему для решения CAPTCHA на сайтах дарквеба

Команда исследователей из университетов Аризоны, Джорджии и Флориды представили основанную на машинном обучении систему для решения тестов CAPTCHA. По словам экспертов, их разработка способна обойти 94,4% CAPTCHA на сайтах в дарквебе.

Этот «решатель» специалисты создали с конкретной целью: упростить сбор данных киберразведки, который сейчас требует участия человека для решения CAPTCHA вручную.

Как известно, определённые сайты используют «капчу», чтобы отличить реальных пользователей от ботов. В дарквебе эта технология особенно актуальна, поскольку веб-ресурсам «тёмной сети» необходимо постоянно защищать себя от DDoS-атак.

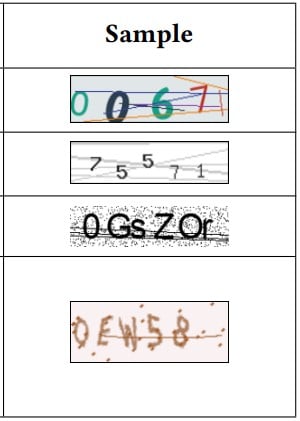
Есть мнение, что качественная CAPTCHA может создать достаточный барьер, чтобы сдержать ботов конкурентов. Причём каждая площадка использует свою капчу, что затрудняет создание единого инструмента для их обхода.

Именно поэтому сбор важных данных в дарквебе представляет определённую сложность для специалистов по кибербезопасности и при этом ещё обходится дорого — для решения капчи приходится использовать сотрудников.

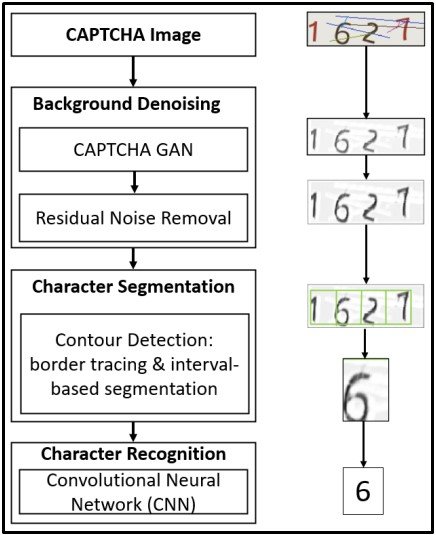
Чтобы облегчить жизнь исследователям, эксперты разработали систему (PDF), обрабатывающую растровые изображения. Эта система может отличить буквы от цифр, попеременно сравнивая их. Таким образом, размер CAPTCHA никак не повлияет на новый «решатель».


Система использует образцы капчи из многих регионов, чтобы учиться отличать мелкие детали: линии и края. В результате разработку не проведёшь изменением размера шрифта, цвета и даже поворотом символов.


Авторы солвера выложили его на GitHub, поэтому существует риск использования новой системы и в киберпреступных целях.

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru