



Эксперты разработали систему для решения CAPTCHA на сайтах дарквеба

Эксперты разработали систему для решения CAPTCHA на сайтах дарквеба

Эксперты разработали систему для решения CAPTCHA на сайтах дарквеба

Команда исследователей из университетов Аризоны, Джорджии и Флориды представили основанную на машинном обучении систему для решения тестов CAPTCHA. По словам экспертов, их разработка способна обойти 94,4% CAPTCHA на сайтах в дарквебе.

Этот «решатель» специалисты создали с конкретной целью: упростить сбор данных киберразведки, который сейчас требует участия человека для решения CAPTCHA вручную.

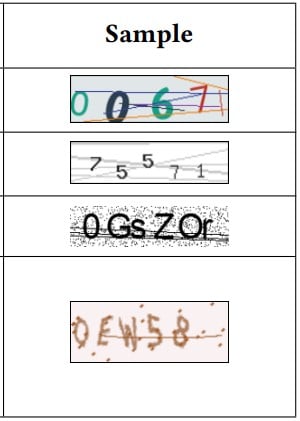
Как известно, определённые сайты используют «капчу», чтобы отличить реальных пользователей от ботов. В дарквебе эта технология особенно актуальна, поскольку веб-ресурсам «тёмной сети» необходимо постоянно защищать себя от DDoS-атак.

Есть мнение, что качественная CAPTCHA может создать достаточный барьер, чтобы сдержать ботов конкурентов. Причём каждая площадка использует свою капчу, что затрудняет создание единого инструмента для их обхода.

Именно поэтому сбор важных данных в дарквебе представляет определённую сложность для специалистов по кибербезопасности и при этом ещё обходится дорого — для решения капчи приходится использовать сотрудников.

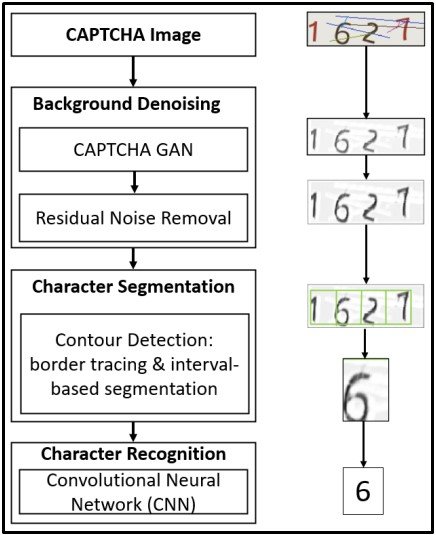
Чтобы облегчить жизнь исследователям, эксперты разработали систему (PDF), обрабатывающую растровые изображения. Эта система может отличить буквы от цифр, попеременно сравнивая их. Таким образом, размер CAPTCHA никак не повлияет на новый «решатель».


Система использует образцы капчи из многих регионов, чтобы учиться отличать мелкие детали: линии и края. В результате разработку не проведёшь изменением размера шрифта, цвета и даже поворотом символов.


Авторы солвера выложили его на GitHub, поэтому существует риск использования новой системы и в киберпреступных целях.

Подпишитесь на новости

Бэкдор MacSync научился получать команды через публичные календари iCloud

Создатели вредоносной программы MacSync нашли новое применение iCloud Calendar: теперь публичные события сервиса помогают доставлять команды и следующие компоненты атаки на компьютеры с macOS. Корпоративный календарь, говорите? У киберпреступников там своя повестка.

Как выяснили эксперты «Лаборатории Касперского», загрузчик скачивает данные публичного события и отправляет их прямо в командную оболочку zsh.

Большая часть текста вызывает ошибки, зато команда, спрятанная после строки DESCRIPTION:, успешно запускается и загружает из iCloud архив с очередным вредоносным приложением.

MacSync распространяется через ClickFix-атаки, пиратский софт и поддельные приложения. В одной из обнаруженных кампаний зловред изображал несуществующий криптокошелёк Toria, для которого злоумышленники создали отдельный сайт и даже устроили рекламу в соцсетях.

Сам стилер собирает историю браузера, файлы cookie, сохранённые пароли, данные криптовалютных кошельков, Telegram и Keychain. В его список покупок также попали конфигурации SSH, AWS, Kubernetes и Git, история команд Zsh и Bash, сведения об устройстве и другие полезные разработчикам секреты.


Новая версия получила отдельный бэкдор на Objective-C, который маскируется под Finder. Он закрепляется через LaunchAgent, файл .zshrc и глобальные Git-хуки, а заодно завершает процессы уведомлений macOS, чтобы система не задавала владельцу лишних вопросов.

Бэкдор умеет запускать полученные с управляющего сервера AppleScript-команды, похищать файлы и заменять расширения браузера. Особенно интересно выглядит возможность подменить установленное приложение аппаратного кошелька Ledger версией от злоумышленников.

Присутствует и загадочная команда live_browser, назначение которой исследователям пока установить не удалось. Пользователям советуют не выполнять найденные в интернете команды, не устанавливать DMG-файлы с сомнительных сайтов и внимательно относиться к запросам пароля администратора.

RSS: Новости на портале Anti-Malware.ru