



Эксперты разработали систему для решения CAPTCHA на сайтах дарквеба

Эксперты разработали систему для решения CAPTCHA на сайтах дарквеба

Эксперты разработали систему для решения CAPTCHA на сайтах дарквеба

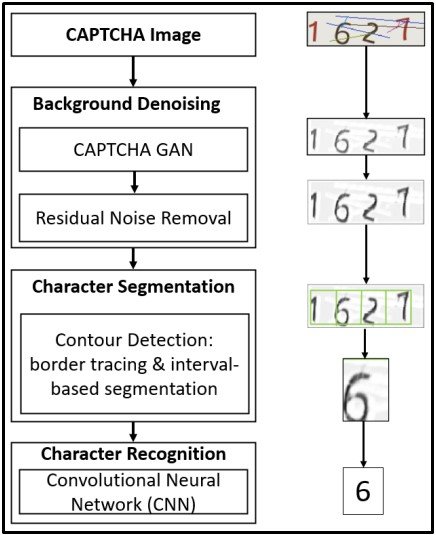
Команда исследователей из университетов Аризоны, Джорджии и Флориды представили основанную на машинном обучении систему для решения тестов CAPTCHA. По словам экспертов, их разработка способна обойти 94,4% CAPTCHA на сайтах в дарквебе.

Этот «решатель» специалисты создали с конкретной целью: упростить сбор данных киберразведки, который сейчас требует участия человека для решения CAPTCHA вручную.

Как известно, определённые сайты используют «капчу», чтобы отличить реальных пользователей от ботов. В дарквебе эта технология особенно актуальна, поскольку веб-ресурсам «тёмной сети» необходимо постоянно защищать себя от DDoS-атак.

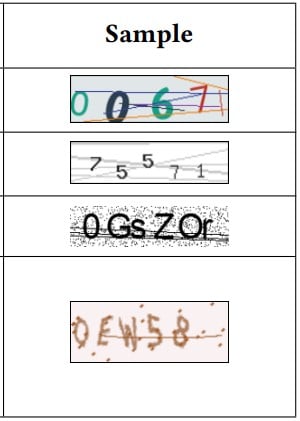
Есть мнение, что качественная CAPTCHA может создать достаточный барьер, чтобы сдержать ботов конкурентов. Причём каждая площадка использует свою капчу, что затрудняет создание единого инструмента для их обхода.

Именно поэтому сбор важных данных в дарквебе представляет определённую сложность для специалистов по кибербезопасности и при этом ещё обходится дорого — для решения капчи приходится использовать сотрудников.

Чтобы облегчить жизнь исследователям, эксперты разработали систему (PDF), обрабатывающую растровые изображения. Эта система может отличить буквы от цифр, попеременно сравнивая их. Таким образом, размер CAPTCHA никак не повлияет на новый «решатель».


Система использует образцы капчи из многих регионов, чтобы учиться отличать мелкие детали: линии и края. В результате разработку не проведёшь изменением размера шрифта, цвета и даже поворотом символов.


Авторы солвера выложили его на GitHub, поэтому существует риск использования новой системы и в киберпреступных целях.

Подпишитесь на новости

Взломанные украинские сайты раздают Windows-стилер под видом CAPTCHA

Злоумышленники взламывают легитимные сайты украинских компаний и подсовывают их посетителям поддельную проверку Cloudflare. Вместо галочки «Я не робот» человек получает инструкцию, как собственноручно установить на Windows новый инфостилер Psychedelic. Киберпреступникам остаётся только наблюдать за магией социальной инженерии.

Как выяснили специалисты Arctic Wolf Labs, вредоносная страница незаметно копирует в буфер обмена команду для msiexec.exe, а затем предлагает открыть окно «Выполнить» и вставить её.

Psychedelic крадёт пароли и токены из Chrome, Edge, Brave, Opera, Vivaldi и «Яндекс Браузера». Заодно он охотится за кошельками MetaMask, Trust Wallet, OKX Wallet, SafePal, Exodus, Electrum, Bitcoin Core и другими криптохранилищами. Вредонос закрепляется через планировщик заданий, модифицирует профили браузеров и связывается с управляющим сервером.


Одноразовой кражей дело не ограничивается. Операторы могут удалённо передавать стилеру новые задания и запускать на заражённом компьютере EXE, MSI, BAT, CMD и PowerShell-сценарии.

Исследователи нашли панель управления кампанией под названием «РУБЛЁВКА TDS». На момент анализа она зарегистрировала 557 просмотров приманки, 426 кликов и 79 завершённых действий.

Большинство пришлось на Украину: 446 просмотров и 71 успешное прохождение цепочки. Следы русскоязычного интерфейса позволяют предположить участие русскоговорящих операторов, однако окончательной атрибуции пока нет.

RSS: Новости на портале Anti-Malware.ru