



Avira вслед за Norton 360 майнит крипту, но детектируется на VirusTotal

Avira вслед за Norton 360 майнит крипту, но детектируется на VirusTotal

Avira вслед за Norton 360 майнит крипту, но детектируется на VirusTotal

Оказалось, что Norton 360 — не единственный антивирус, который теперь поставляется со встроенным криптомайнером. Теперь тем же путём пошёл бесплатный продукт Avira, насчитывающий 500 миллионов пользователей по всему миру. Функция майнинга получила имя Avira Crypto.

Компанию Avira, основанную в 2006 году, чаще всего ассоциируют именно с бесплатным антивирусом Avira Free Security (или Avira Free Antivirus). Однако в январе 2021 года Avira ушла под крыло NortonLifeLock — той же компании, которая теперь владеет продуктом Norton 360.

Именно поэтому практике использования криптомайнеров в обоих антивирусах удивляться не приходится, ведь инициатором выступает общий владелец — NortonLifeLock. Если с Norton 360 всё более-менее понятно, хотя и остался ряд претензий, то FAQ Avira выглядит достаточно скудно. Например, там не указывается, сколько процентов от добытой цифровой валюты забирает себе текущий разработчик антивируса.

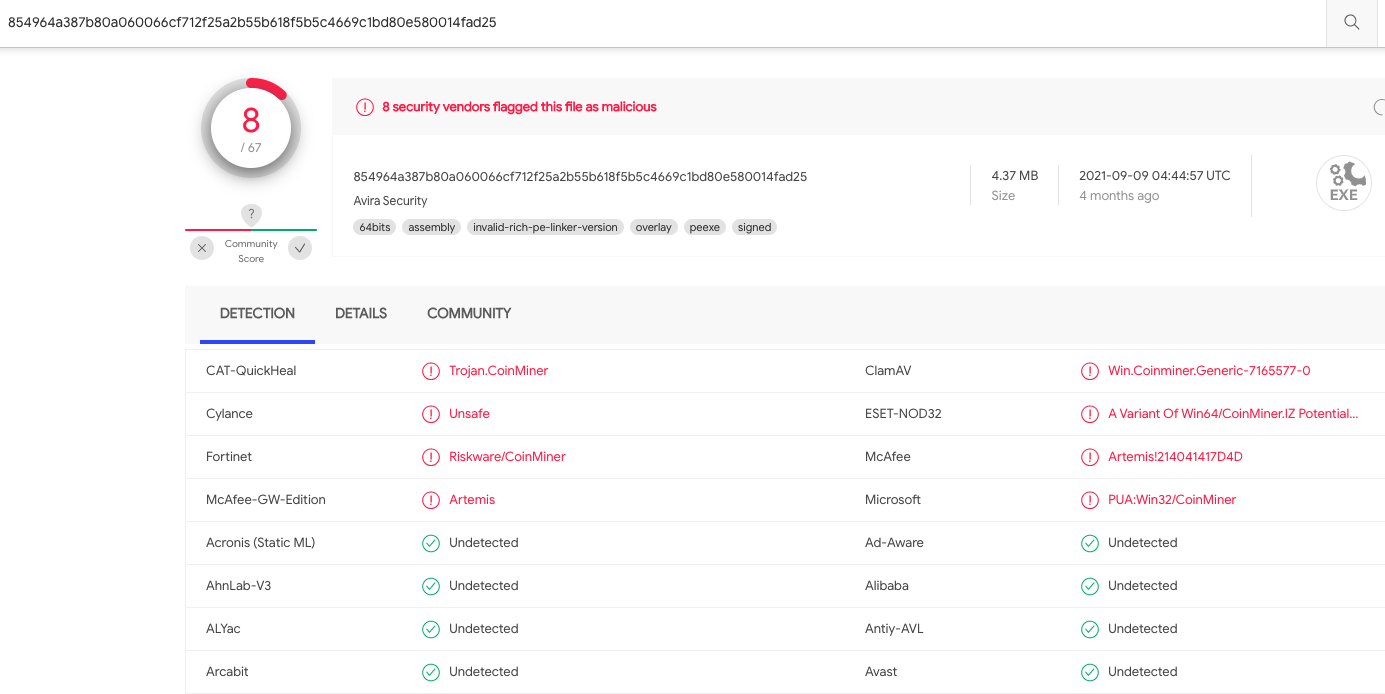
На данный момент не совсем понятно, используют ли Norton Crypto и Avira Crypto один код для майнинга, но в прошлом году Avira уже столкнулась с проблемами. Речь идёт о детектировании установочного файла антивируса множеством движков на VirusTotal.


Позже стало понятно, что причиной ложноположительного срабатывания стала функция ANvOptimusEnablementCuda, которая включена в компонент Norton Crypto — Ncrypt.exe. Несколько давних пользователей антивируса выразили своё недоумение на форуме технической поддержки NortonLifeLock: почему криптомайнер устанавливается автоматом, даже если он отключён?

Сама компания пока никак не прокомментировала претензии к Norton Crypto и Avira Crypto, однако что-то подсказывает, что реакция вскоре должна последовать, поскольку возмущение даже лояльных пользователей слишком велико.

Подпишитесь на новости

Солар представил JSOC One: внешний SOC от 3 млн рублей в год

Кибератаки идут круглосуточно, а специалистов и бюджетов на собственный SOC хватает не всем. Именно этот дефицит подталкивает компании к аутсорсингу безопасности. Об этом рассказали на пресс-конференции Solar JSOC, которую посетил корреспондент Anti-Malware.ru.

«Солар» представил исследование с участием около 100 организаций. Среди опрошенных компаний сегмента B2B 75% готовы передать реагирование внешнему SOC, а 60% называют кадровый голод ключевой проблемой.

У 80% мониторинг ведётся только в режиме 8/5 — по рабочим часам, тогда как атакующие расписание не соблюдают.


На этом фоне компания представила линейку JSOC One. Идея — получить технологии и работу специалистов в одном сервисе, без капитальных затрат на построение собственного центра мониторинга.


На презентации показали три варианта:

  • JSOC One Start — от 3 млн рублей в год: мониторинг и реагирование на конечных точках на базе EDR.
  • JSOC One Smart — от 4,4 млн рублей в год: расширенный мониторинг с использованием EDR и SIEM.
  • JSOC Expert — от 10,8 млн рублей в год: полный аутсорсинг SOC.

По словам представителей компании, подключение занимает один день, срок реагирования составляет до получаса, а предел ответственности — до 30 млн рублей. В сервисах также используется автоматизация с помощью больших языковых моделей.

Предложение адресовано тем, кому нужна защита, но некогда собирать команду, закупать инструменты и сводить их в работающую систему.

RSS: Новости на портале Anti-Malware.ru