



Тестовый троян имитирует процесс выключения iPhone для закрепления в iOS

Тестовый троян имитирует процесс выключения iPhone для закрепления в iOS

Тестовый троян имитирует процесс выключения iPhone для закрепления в iOS

Исследователи в области кибербезопасности разработали новую технику, которая может применяться в атаках на владельцев смартфонов iPhone. Суть заключается в имитации выключения мобильного устройства, что позволяет вредоносу избежать удаления, а злоумышленнику — использовать микрофоны для записи и перехватывать конфиденциальные данные.

Как правило, при заражении девайса на iOS зловред можно удалить простой перезагрузкой устройства. В этом случае вредоносная программа убирается из памяти. Именно поэтому эксперты уделили внимание имитации выключения и перезагрузки, рассчитывая на то, что это поможет злонамеренному софту дольше оставаться в системе.

Свой метод атаки исследователи назвали «NoReboot», и стоит учитывать, что алгоритм не предусматривает эксплуатации каких-либо уязвимостей в мобильной операционной системе от Apple. Здесь упор сделан на обман самого пользователя, а это купертиновцы уже не могут пропатчить.

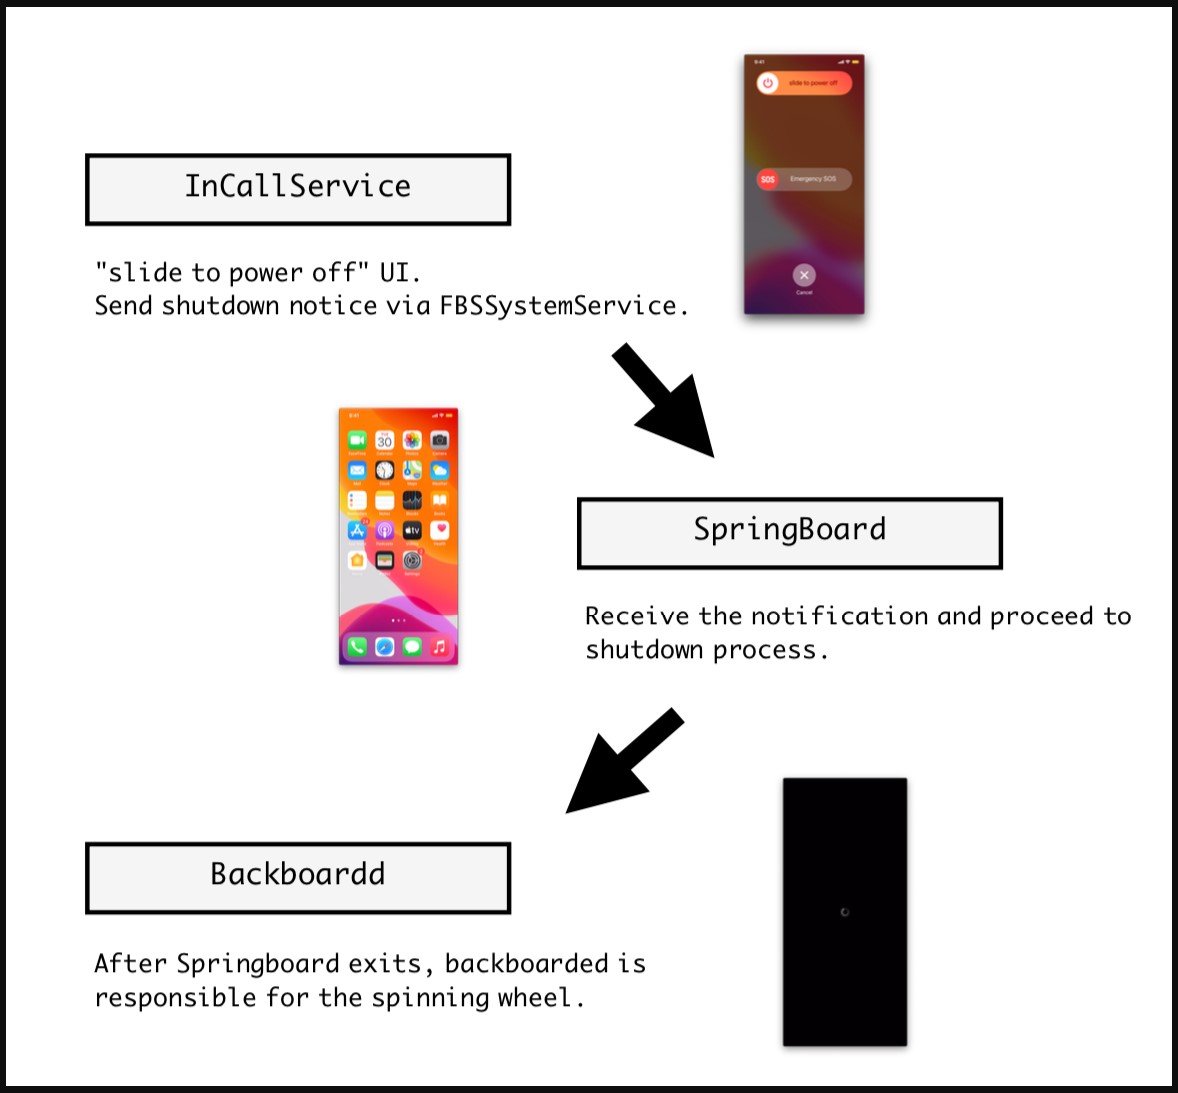
Специалисты ZecOps даже подготовили демонстрационный троян, внедряющий специальный код в три «демона» iOS и с помощью этого имитирующий выключение смартфона. Дисплей при этом становится абсолютно чёрным, камера отключается, тактильное нажатие 3D Touch ничего не даёт, звуки звонков и уведомлений отключаются, также не работает и вибрация.


PoC-трояну удаётся добраться до имитации выключения устройства благодаря перехвату сигнала, который отправляется «SpringBoard» — демону, обеспечивающему взаимодействие с пользовательским интерфейсом. Тестовый вредонос отправляет код, приводящий к принудительному завершению «SpingBoard», поэтому устройство перестаёт отвечать на действия владельца.


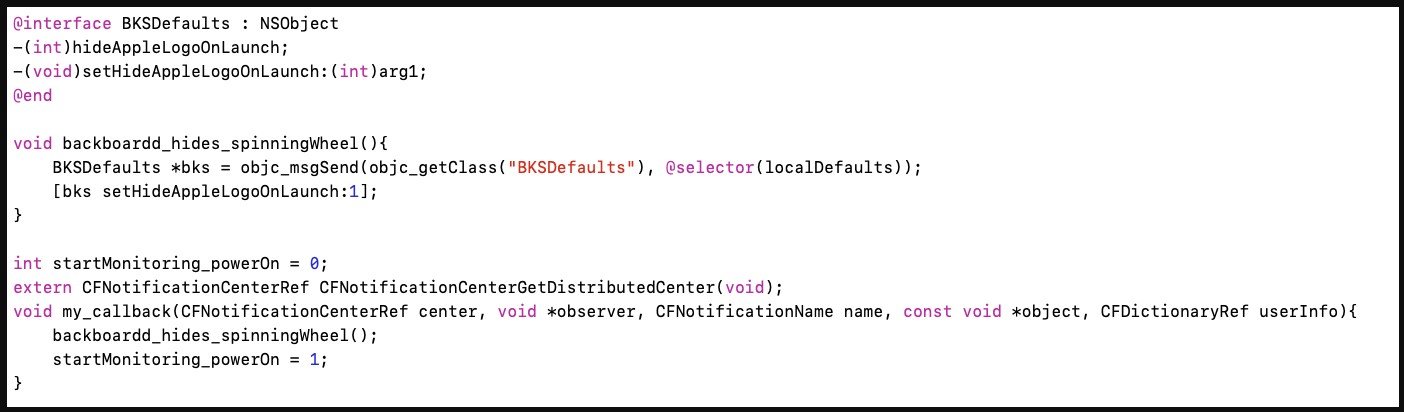
Далее троян доходит до демона «BackBoardd», которого заставляют отображать крутящееся колёсико (как при реальном выключении смартфона). В блоге ZecOps эксперты опубликовали видео, демонстрирующее работу тестового трояна.

Подпишитесь на новости

Мошенники рассылают письма о компенсациях от имени сервиса Google

«Лаборатория Касперского» обнаружила волну мошеннических писем на русском языке, которые рассылаются через легитимный сервис Google Data Studio (сейчас он называется Looker Studio). Получателям предлагают оформить компенсационные выплаты или подтвердить денежный перевод, который якобы уже одобрила финансовая организация.

О схеме рассказали в «Лаборатории Касперского». Злоумышленники пользуются функцией, которая отправляет отчеты на почту по расписанию.

Они создают в сервисе документ с текстом и ссылкой и указывают адреса потенциальных жертв в качестве получателей.

Письмо приходит от Google, с названием, логотипом и подписью Data Studio. Рассылку в сервисе можно запланировать только на начало или середину часа, поэтому такие письма обычно приходят ровно в эти моменты, иногда с отклонением в минуту.

Чтобы получить деньги, адресату предлагают открыть документ в Google Презентациях или опрос в Google Формах. Там мошенники ссылаются на якобы принятые изменения в законах и продление периода выплат, добавляют изображения с государственной символикой и списки тех, кому положена компенсация. Ссылки из документов ведут на мошеннические страницы.

«Использование легитимной платформы не гарантирует достоверности информации», — говорит старший спам-аналитик «Лаборатории Касперского» Анна Осипова.

Эксперт Kaspersky GReAT Константин Исаков добавляет, что рассылки через легальные сервисы труднее блокировать защитным решениям.

RSS: Новости на портале Anti-Malware.ru