



Тестовый троян имитирует процесс выключения iPhone для закрепления в iOS

Тестовый троян имитирует процесс выключения iPhone для закрепления в iOS

Тестовый троян имитирует процесс выключения iPhone для закрепления в iOS

Исследователи в области кибербезопасности разработали новую технику, которая может применяться в атаках на владельцев смартфонов iPhone. Суть заключается в имитации выключения мобильного устройства, что позволяет вредоносу избежать удаления, а злоумышленнику — использовать микрофоны для записи и перехватывать конфиденциальные данные.

Как правило, при заражении девайса на iOS зловред можно удалить простой перезагрузкой устройства. В этом случае вредоносная программа убирается из памяти. Именно поэтому эксперты уделили внимание имитации выключения и перезагрузки, рассчитывая на то, что это поможет злонамеренному софту дольше оставаться в системе.

Свой метод атаки исследователи назвали «NoReboot», и стоит учитывать, что алгоритм не предусматривает эксплуатации каких-либо уязвимостей в мобильной операционной системе от Apple. Здесь упор сделан на обман самого пользователя, а это купертиновцы уже не могут пропатчить.

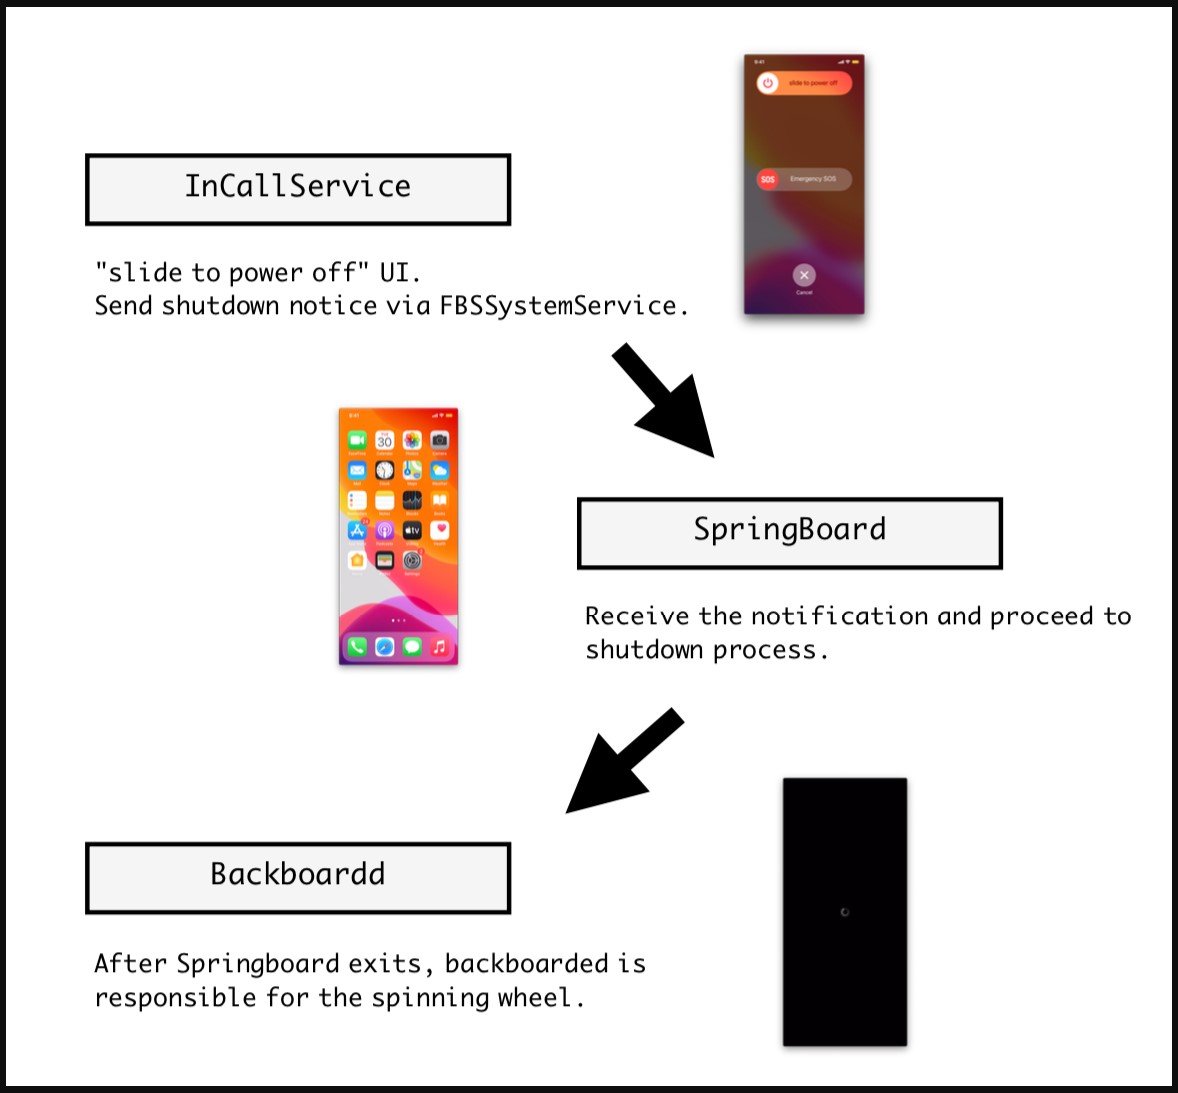
Специалисты ZecOps даже подготовили демонстрационный троян, внедряющий специальный код в три «демона» iOS и с помощью этого имитирующий выключение смартфона. Дисплей при этом становится абсолютно чёрным, камера отключается, тактильное нажатие 3D Touch ничего не даёт, звуки звонков и уведомлений отключаются, также не работает и вибрация.


PoC-трояну удаётся добраться до имитации выключения устройства благодаря перехвату сигнала, который отправляется «SpringBoard» — демону, обеспечивающему взаимодействие с пользовательским интерфейсом. Тестовый вредонос отправляет код, приводящий к принудительному завершению «SpingBoard», поэтому устройство перестаёт отвечать на действия владельца.


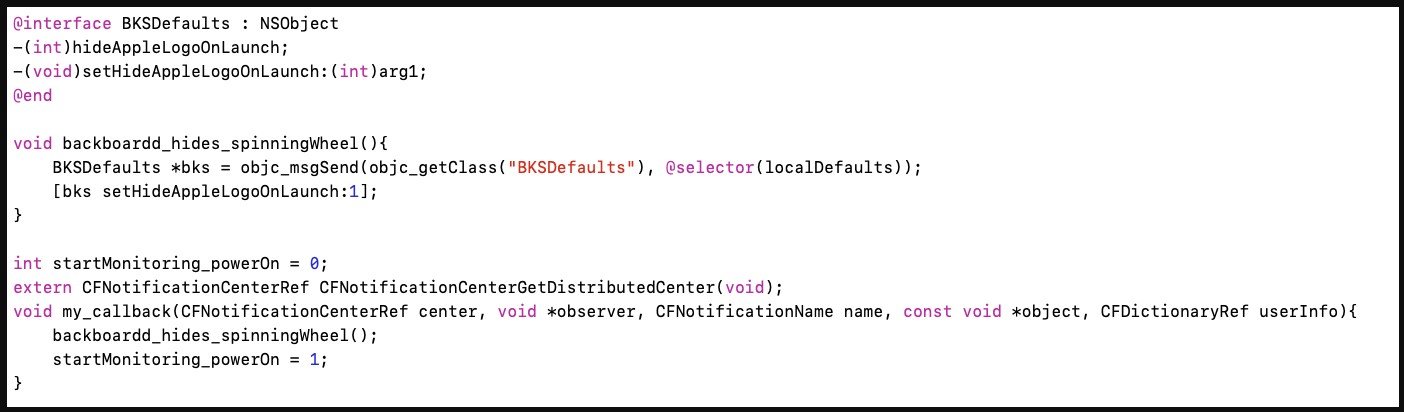
Далее троян доходит до демона «BackBoardd», которого заставляют отображать крутящееся колёсико (как при реальном выключении смартфона). В блоге ZecOps эксперты опубликовали видео, демонстрирующее работу тестового трояна.

Подпишитесь на новости

Microsoft признала проблемы с активацией Windows после ноябрьских патчей

Microsoft подтвердила, что ноябрьские обновления Windows ломают часть операций по активации и лицензированию системы. Команды встроенной утилиты Software Licensing Management Tool (SLMGR) завершаются ошибкой 0x80041008 «Invalid parameter (SWbemObjectEx)». Исправление компания обещает выпустить в ближайшие дни.

О проблеме сообщил BleepingComputer, ознакомившийся с уведомлением Microsoft для администраторов. Ошибка возникает, например, при выполнении команд slmgr.vbs /skms-domain и slmgr.vbs /ipk.

Из-за нее может не получиться активировать Windows, настроить сервер управления ключами KMS или сменить ключ продукта. Сильнее всего проблема затрагивает организации, которые управляют лицензиями через командную строку или автоматические сценарии.

Сбой проявляется на Windows 11 23H2, Windows 10 22H2 и 21H2, а также на Windows Server 2025, 2022 и 2019. Администраторам, которым временное решение нужно до выхода исправления, Microsoft предлагает обратиться в службу поддержки для бизнеса.

Это не единственная проблема ноябрьского обновления. Microsoft предупредила, что после его установки документы с изображениями нулевой высоты или ширины могут не печататься.

Такие невидимые объекты используют, например, для водяных знаков, и их могут добавлять программы для создания документов. Проблему заметили в Microsoft Word, но она может проявиться и в других приложениях.

RSS: Новости на портале Anti-Malware.ru