



Банковский Android-троян распространяется через фейковый Google Play Store

Банковский Android-троян распространяется через фейковый Google Play Store

Банковский Android-троян распространяется через фейковый Google Play Store

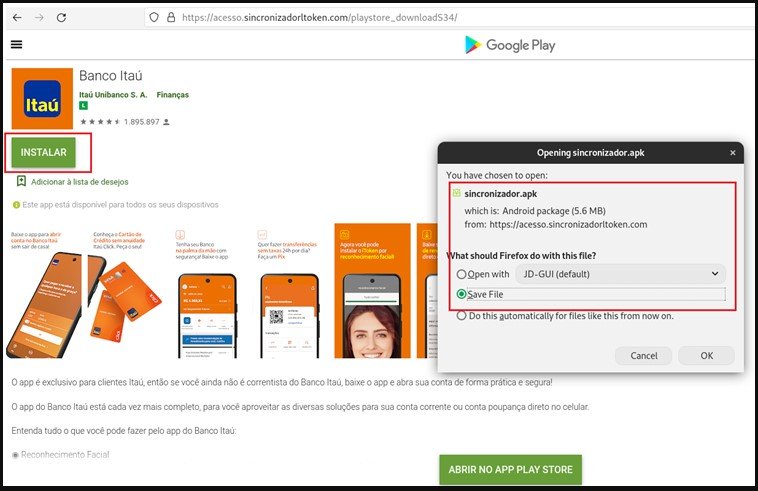
Исследователи обратили внимание на интересный банковский троян для Android, который использует необычную уловку для установки на мобильные устройства пользователей. Операторы вредоноса разместили веб-страницу, почти полностью копирующую официальный магазин приложений Google Play.

Таким образом, при скачивании зловреда потенциальная жертва будет думать, что устанавливает софт из проверенного и надёжного источника. Троян маскируется под официальное банковское приложение Itaú Unibanco (иконка вообще идентична).

Если пользователь нажимает кнопку «Установить», ему предлагают загрузить APK — это, кстати, является первым явным признаком нелегитимной программы. Стоит всегда помнить, что в настоящем Google Play Store софт устанавливается через интерфейс магазина, пользователя никогда не будут просить скачать и установить приложение вручную.

Исследователи из Cyble проанализировали эту киберугрозу и отметили интересную особенность Android-трояна. При запуске программа пытается открыть легитимное банковское приложение из Google Play Store.

Если вредоносу удаётся это сделать, он использует официальный софт для мошеннических транзакций, меняя введённые в поля данные. Примечательно, что троян не запрашивает подозрительных разрешений в системе, поэтому ему удаётся избежать детектирования антивирусными программами.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru