



Рождественские шутки Dridex: вы уволены, решение обжалованию не подлежит

Рождественские шутки Dridex: вы уволены, решение обжалованию не подлежит

Рождественские шутки Dridex: вы уволены, решение обжалованию не подлежит

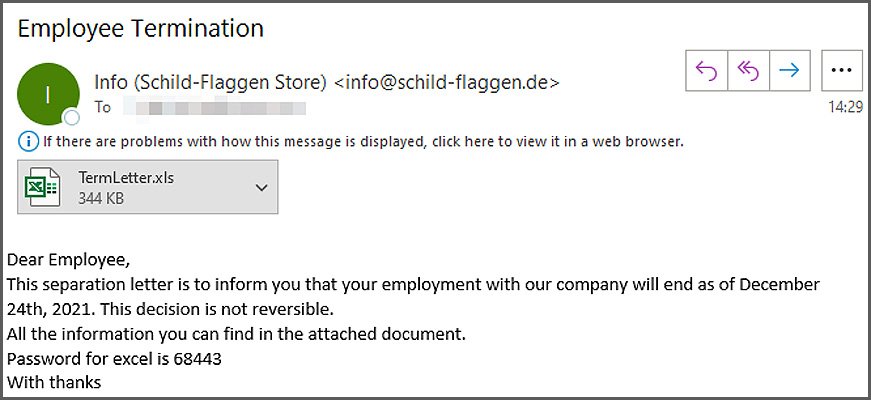
Новая спам-кампания, нацеленная на засев трояна Dridex, использует форму уведомления о расторжении трудового договора. Злоумышленники, по всей видимости, надеются, что шок заставит получателя открыть приаттаченный вредоносный документ Excel.

Банковский троян Dridex давно уже не используется по прямому назначению, а сдается в аренду для загрузки других вредоносных программ. Распространяется он, как правило, через вложения в спам — обычно это документы Microsoft Office со специальным макросом.

Новые зловредные письма, обнаруженные экспертами, сообщают получателю о скоропалительном увольнении. Автор поддельного уведомления подчеркивает, что принятое решение — окончательное, и отмены приказа не будет.


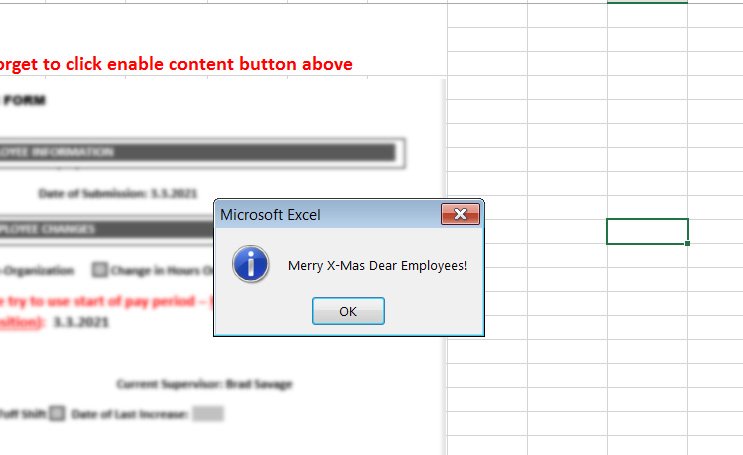
При открытии вложенного файла пользователю выводится размытая, нечитаемая форма с подсказкой включить активный контент — якобы для получения четкого изображения. Клик по вставленной кнопке выбрасывает издевательское поздравление с Рождеством.


Пока жертва переваривает это неуместное приветствие, активированный макрос создает в C:\ProgramData вредоносный HTA-файл с произвольным именем и запускает его на исполнение. Зловред замаскирован под RTF, но содержит VBScript, который загружает с Discord файл с шутливым именем jesusismyfriend.bin — трояна Dridex.

На этой неделе также стало известно о попытках распространения Dridex через эксплойт CVE-2021-44228 (Log4Shell), злоумышленники при этом используют отличный от PoC инструмент атаки.

Подпишитесь на новости

Yandex Cloud вернул доступ к 97,16% данных. Остальные потеряны

Яндекс восстановил доступ к 97,16% клиентских данных Yandex Cloud после октябрьских атак на дата-центры. Оставшиеся 2,84% вернуть невозможно, поскольку оборудование критически повреждено, а резервных копий на платформе у этих клиентов не было.

Об итогах восстановления корпорация рассказала РБК. По утверждению Яндекса, клиенты, использовавшие инструменты резервного копирования Yandex Cloud, данных не потеряли: у них сохранены все 100%.

После атак компания поменяла настройки: резервное копирование теперь включается автоматически при создании новых виртуальных машин (раньше пользователю требовалось подключать его самостоятельно).

Условия услуги остались прежними, отказаться от неё можно. Инженеры также распределяют вычислительные ресурсы по новым независимым локациям в разных регионах России. Число таких площадок обещают увеличивать.

Напомним, в октябре беспилотники атаковали три дата-центра компании: в Сасове, Калуге и под Владимиром. Сбои затронули сервисы самого Яндекса и других организаций, включая «Додо Пиццу», «М.Видео», «Ленту» и «Магнит».

Для восстановления компания переносила системы на резервные площадки и договорилась об ускоренном размещении клиентских сервисов у Selectel, K2Cloud и VK Cloud.

RSS: Новости на портале Anti-Malware.ru