



Google выпустила срочный патч, устраняющий опасную 0-day в Chrome

Google выпустила срочный патч, устраняющий опасную 0-day в Chrome

Google выпустила срочный патч, устраняющий опасную 0-day в Chrome

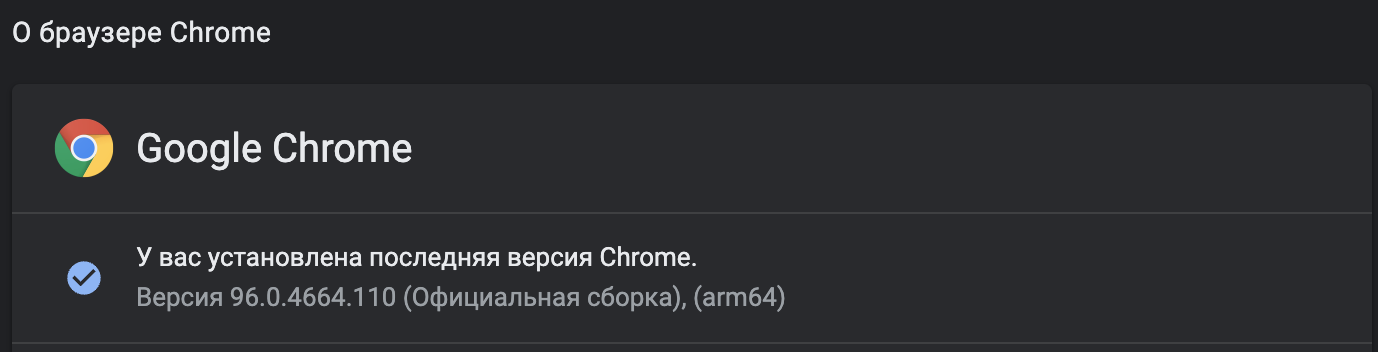
Google выпустила срочный патч для Chrome. Версия браузера под номером 96.0.4664.110 для Windows, macOS и Linux устраняет крайне опасную уязвимость нулевого дня (0-day), уже используемую в реальных кибератаках.

Бреши присвоили идентификатор CVE-2021-4102, а сама Google заявила, что ей известно об эксплуатации бага в кампаниях киберпреступников.

Разработчики сразу предупредили, что апдейту понадобится какое-то время, чтобы дойти до всех пользователей, однако уже сейчас видно, что канал стабильных обновлений пополнился версией 96.0.4664.110.


Об уязвимости CVE-2021-4102 сообщил независимый исследователь в области кибербезопасности. По словам эксперта, это баг класса Use-After-Free, который подразумевает некорректное использование динамической памяти в процессе работы программы.

Оказалось, что брешь затрагивает JavaScript-движок Chrome — V8. Как правило, злоумышленники используют подобные дыры для выполнения произвольного кода в системе жертвы и обхода песочницы браузера.

К сожалению, Google не раскрыла детали, касающиеся эксплуатации уязвимости и группировки, стоящей за этими атаками. Интернет-гигант ждёт, пока подавляющее большинство пользователей Chrome обновят браузер.

Подпишитесь на новости

Фото из Яндекс Диска предложили вытаскивать отдельной утилитой

Облако должно избавлять от возни с файлами. Но иногда для возвращения собственного фотоархива приходится искать отдельную программу. Пользователь Хабра verimash представил инструмент для скачивания фотографий и видео из «Яндекс Диска», включая раздел безлимитной автозагрузки, на фоне проблем с доступностью файлов.

Согласно описанию автора, если оригинал фотографии недоступен, программа пытается получить другую доступную версию изображения.

Здесь важное ограничение: уменьшенная копия может спасти сам снимок, но не вернуть исходное качество.

 

С видео сложнее. Утилита пытается загружать доступные фрагменты, однако итоговый файл может оказаться неполным или повреждённым.

 

Исходный код размещён на GitHub. При этом README описывает текущий вариант как прототип и перечисляет непроверенные элементы работы. Поэтому считать его готовым и гарантированным средством восстановления преждевременно.

Автор советует не удалять содержимое облака после выгрузки: доступ к оригиналам может восстановиться. Напомним, причиной недоступности части данных стали атаки на дата-центры Яндекса.

RSS: Новости на портале Anti-Malware.ru