


В атаках на финансовый сектор используется SSRF-уязвимость в ChatGPT

В атаках на финансовый сектор используется SSRF-уязвимость в ChatGPT

В атаках на финансовый сектор используется SSRF-уязвимость в ChatGPT

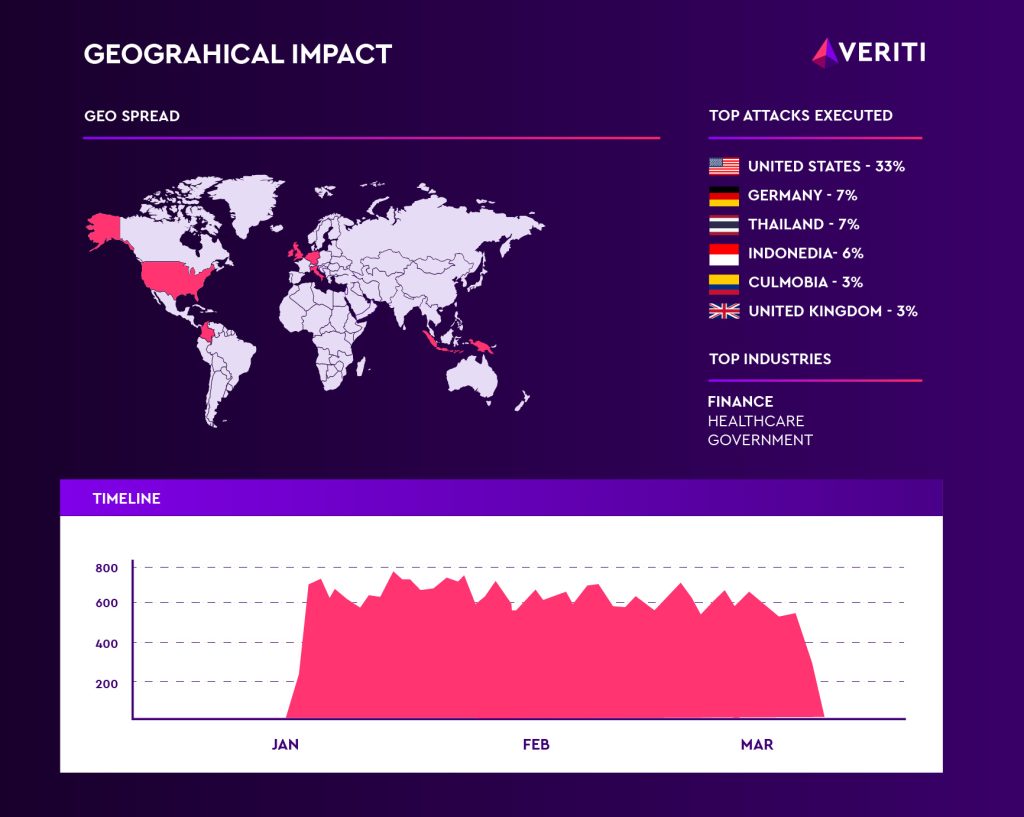
Исследователи из Veriti третий месяц фиксируют атаки на корпоративные сети с использованием SSRF-уязвимости, выявленной в инфраструктуре ChatGPT компании OpenAI. Временами число попыток эксплойта превышает 10 тыс. в неделю.

Больше прочих от атак страдают финансовые организации, полагающиеся на ИИ-сервисы и интеграцию соответствующих API. Успешный эксплойт грозит им утечками, несанкционированными транзакциями, штрафами регуляторов, потерей репутации и оттоком клиентуры.

Злоумышленники также уделяют большое внимание госсектору США.


Уязвимость подмены запросов на стороне сервера, о которой идет речь (CVE-2024-27564, 6,5 балла CVSS) позволяет внедрять вредоносные URL в пользовательский ввод. В итоге приложение начнет подавать несанкционированные запросы от имени юзера.

Эксплойт не требует аутентификации и, по данным Veriti, актуален для 35% проверенных организаций — из-за неадекватных настроек IPS, WAF, а также изначально допущенных ошибок в конфигурации межсетевых экранов.

Аналитики выявили полтора десятка IP-адресов с разной пропиской, принимающих участие в атаках. С одного из них было суммарно совершено 10 479 попыток эксплойта.

Подпишитесь на новости

Российской прописки мало: Минцифры готовит требования к доверенному ПО

Отечественное происхождение программы ещё не делает её безопасной. Минцифры разработало проект требований к доверенному российскому ПО: предлагается проверять устойчивость к внешним воздействиям и выполнение дополнительных условий безопасности.

Документ опубликован для общественного обсуждения. Среди предлагаемых требований есть отсутствие известных неустранённых уязвимостей, разработка, хранение исходников и сборка в контролируемой среде на территории России.

Также предусмотрены актуальные сведения о компонентах программы, техническая поддержка в стране и публикация информации об обновлениях.

Отдельное внимание уделено совместимости с российскими браузерами и средствами электронной подписи. Для разных классов продуктов — от операционных систем и СУБД до офисных пакетов и коммуникационных приложений — предусмотрены специальные требования.

Подтверждать соответствие разработчики смогут добровольно через экспертизу. Сведения о её результатах предполагается отражать в реестре российского ПО и перечне программ для собственных нужд.

RSS: Новости на портале Anti-Malware.ru