



Ботнет Moobot наращивает потенциал за счет уязвимых IP-камер Hikvision

Ботнет Moobot наращивает потенциал за счет уязвимых IP-камер Hikvision

Ботнет Moobot наращивает потенциал за счет уязвимых IP-камер Hikvision

Список уязвимостей, используемых для распространения зловредов семейства Moobot, пополнился еще одной позицией — CVE-2021-36260. Проведенный в Fortinet анализ показал, что загружаемые через эксплойт боты по-прежнему способны выполнять команды на проведение DDoS-атак.

Критическая уязвимость CVE-2021-36260 в IP-камерах и видеорегистраторах Hikvision позволяет захватить контроль над устройством и получить доступ к внутренней сети. Эксплойт не требует аутентификации и возможен при наличии доступа к порту 80 или 443.

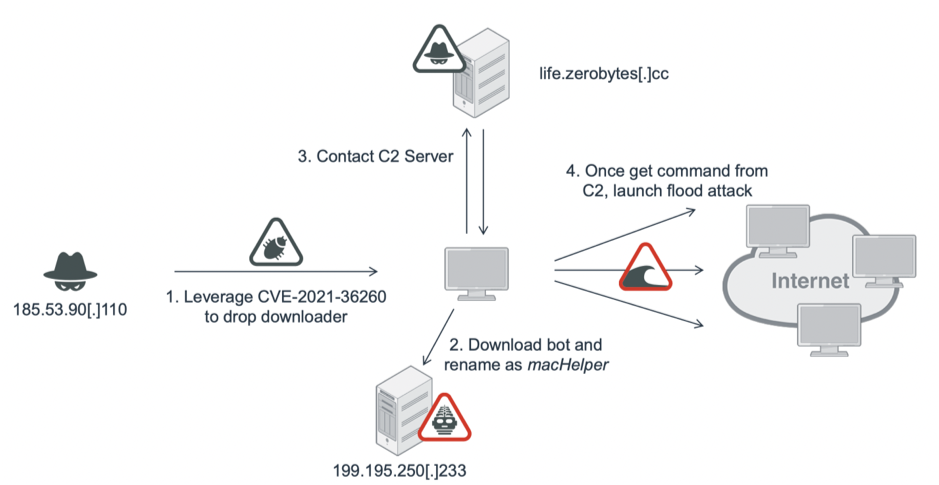
Обновления прошивок производитель выпустил в сентябре, однако из-за широкого распространения уязвимости патчинг на местах протекает не так быстро, как хотелось бы, и злоумышленники охотно этим пользуются. Столкнувшись с одной из таких атак, аналитики из Fortinet обнаружили, что в результате эксплойта на IoT-устройство был загружен представитель семейства Moobot — DDoS-бот, созданный на основе кода Mirai.

Его скачивает со стороннего сервера специальный загрузчик; основной модуль Moobot прописывается в системе как macHelper. В целях самосохранения зловред модифицирует основные команды — чтобы предотвратить перезапуск зараженного устройства.


Подвергнутый анализу образец поддерживал четыре техники флуда: SYN, UDP, ACK и ACK+PUSH. Исследователи также выявили Telegram-канал, в котором операторы Moobot продвигали свои DDoS-услуги.

Подпишитесь на новости

Сбой у Ростелекома: больше всего жалоб пришло из Нижегородской области

У «Ростелекома» произошел массовый сбой. Пользователи сообщали, что у компании не работают или работают с ошибками официальный сайт, мобильное приложение и личный кабинет. Первые жалобы начали поступать около 12:40 по московскому времени.

О проблемах с сервисами оператора сообщает Detector404.

По данным сервиса Detector404, за сутки пользователи отправили около 2,5 тысячи жалоб.

Больше всего, 59%, пришло из Нижегородской области. На Курскую область приходится 4% обращений, на Рязанскую и Ивановскую области по 2%.

 

Сам «Ростелеком» сбой не комментировал. Причины неполадок и время их устранения пока неизвестны.

Напомним, ровно на этой неделе у ESTT упали сервисы. Хостинг-провайдер ESTT восстанавливает инфраструктуру после серьёзного технического сбоя.

RSS: Новости на портале Anti-Malware.ru