



Реинкарнация вымогателя Cerber использует уязвимости Confluence и GitLab

Реинкарнация вымогателя Cerber использует уязвимости Confluence и GitLab

Реинкарнация вымогателя Cerber использует уязвимости Confluence и GitLab

В стане шифровальщиков объявился плагиатор: новая находка ИБ-экспертов заимствует некогда грозное имя Cerber, но атакует не только Windows, но и Linux. В частности, для проникновения на серверы зловред использует недавно опубликованные RCE-уязвимости в Atlassian Confluence и GitLab.

Изначальный Cerber появился на интернет-арене в 2016 году и начал быстро набирать обороты. Через пару лет его активность стала снижаться и к концу 2019 года практически угасла.

В прошлом месяце ИБ-исследователи обнаружили в дикой природе новые образцы вымогательской программы, именуемой Cerber. Вредонос способен шифровать файлы и в Windows, и в Linux; к итогу он добавляет расширение .locked и оставляет на машине записку __$$RECOVERY_README$$__.html с требованием выкупа в размере от $1000 до $3000.

Анализ кода показал, что новобранец не похож на прежних представителей семейства Cerber, которые к тому же не имели шифратора для Linux. Тем не менее, авторы новоявленного зловреда позаимствовали не только имя, но также заголовок обращения к жертве и сайт для приема платежей в сети Tor.

Для внедрения шифровальщика на сервер злоумышленники используют уязвимость CVE-2021-26084 в Confluence или CVE-2021-22205 в GitLab. Обе допускают удаленный эксплойт без аутентификации и позволяют выполнить сторонний код в системе. Производители уже выпустили патчи, и PoC-коды стали достоянием общественности.

Образец, подвергнутый анализу в BleepingComputer, был нацелен на такие папки:

  • C:\Program Files\Atlassian\Application Data
  • C:\Program Files\Atlassian\Application Data\Confluence
  • C:\Program Files\Atlassian\Application Data\Confluence\backups

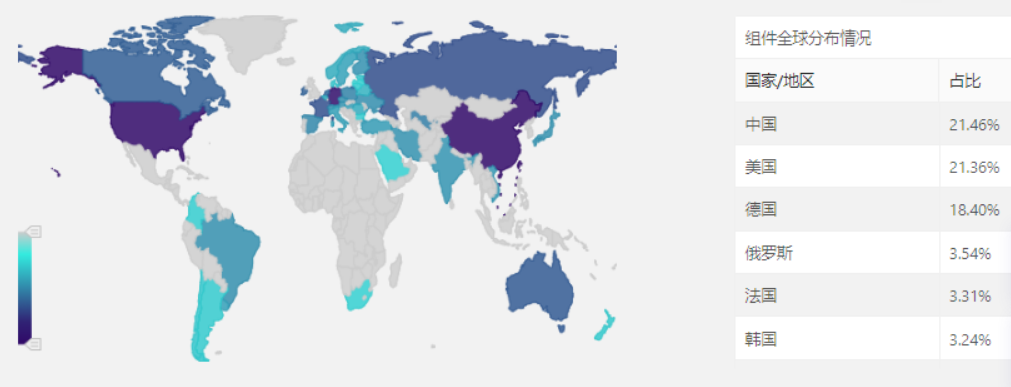
Операторы нью-Cerber проводят свои атаки по всему миру, уделяя особое внимание мишеням в США, Германии и Китае (совокупно более половины инцидентов, зафиксированных исследователями из Tencent). В BleepingComputer удалось также подтвердить большое количество заражений в России.


Активный патчинг Confluence и GitLab на местах, по мнению экспертов, может заставить злоумышленников переключиться на другие уязвимости, открывающие доступ к серверам.

Подпишитесь на новости

Украинские торрент-сайты временно отключились после ударов по ЦОД

Популярные торрент-ресурсы 1337x и NordicQuality столкнулись с перебоями, которые Tom’s Hardware связывает с российскими ударами по дата-центрам в Украине. Для 1337x это очередная проблема после нескольких месяцев борьбы с DDoS-атаками.

По данным издания, несколько серверов инфраструктуры 1337x вышли из строя из-за взрывов. NordicQuality также временно оказался недоступен.

Только теперь речь о физическом повреждении инфраструктуры: фильтрацией трафика и настройкой защиты такой сбой не устранить.

При этом установить, в каких именно украинских дата-центрах размещались серверы этих ресурсов, изданию не удалось.

Подобные сайты используют промежуточную инфраструктуру, включая Cloudflare, которая скрывает расположение исходных серверов. Поэтому привязывать отключения к конкретному хостинг-провайдеру пока преждевременно.

На момент публикации Tom’s Hardware оба ресурса снова работали. Продолжительность простоев и полный масштаб повреждений в сообщении не уточняются.

RSS: Новости на портале Anti-Malware.ru