



Взломанные принтеры призывают сотрудников требовать повышения зарплаты

Взломанные принтеры призывают сотрудников требовать повышения зарплаты

Взломанные принтеры призывают сотрудников требовать повышения зарплаты

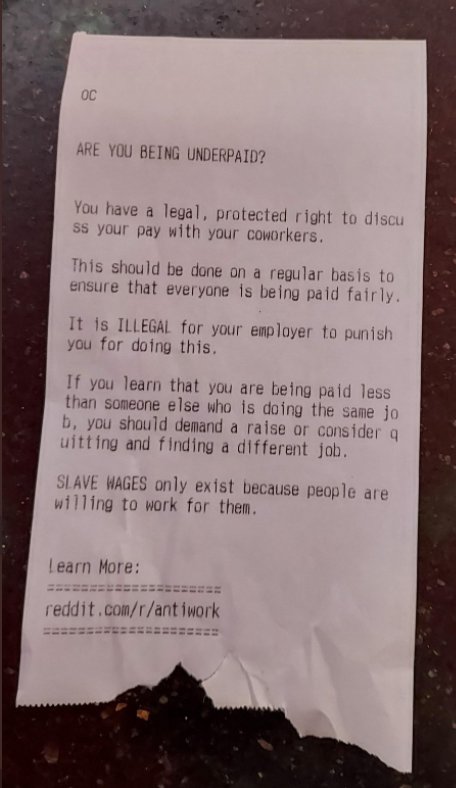
Неизвестные спамеры воспользовались интернет-доступом к множеству чековых принтеров и заставили их распечатать призыв не мириться с нищенской зарплатой. Судя по всему, рассылка проводилась коврово, без выбора мишеней; злоумышленники попросту отыскали в Сети устройства с открытым портом 9100/TCP и поставили им новую задачу.

О массовом характере акции свидетельствуют десятки жалоб в Twitter и Reddit с похожими фото. Авторы послания, растиражированного через принтеры, советуют сотрудникам компаний чаще обсуждать оплату труда с коллегами и не бояться требовать от руководства повышения зарплаты.


Тем, кто хочет узнать больше о правах трудящихся, предлагается заглянуть в Reddit-сообщество r/Antiwork. Цель спам-рассылки неясна; не исключено, что ее инициаторы хотели подмочить репутацию этой тематической группы.

Как выяснил репортер Motherboard, передача сырых данных TCP на неправильно настроенные принтеры осуществлялась с 25 разных серверов. Поиск по Shodan показал, что в интернете присутствуют тысячи устройств с открытым портом 9100.

Похожая ситуация наблюдалась три года назад, когда неизвестные спамеры попытались с помощью чужих принтеров поднять рейтинг блогера PewDiePie на YouTube. А в прошлом году такие возможности продемонстрировали эксперты CyberNews, но в назидательных целях, — они заставили плохо защищенные устройства распечатать руководство по кибербезопасности.

Подпишитесь на новости

Ноябрьский патч Android закрывает 216 уязвимостей, включая 0-click

Google выпустила ноябрьский набор патчей для Android и устранила 216 уязвимостей, из которых 23 — критические. Среди самых опасных выделяют бреши, позволяющие удалённо выполнить код без дополнительных привилегий и действий владельца смартфона.

Подробности Google опубликовала в бюллетене от 2 ноября.

В компоненте Framework исправлена критическая CVE-2026-58868. Ещё две критические ошибки удалённого выполнения кода — CVE-2026-58876 и CVE-2026-58936 — находятся в System. В таблицах для них указаны исправления для Android 14-17.

Обновление также устраняет проблемы повышения привилегий, раскрытия информации и отказа в обслуживании. Патчи затрагивают ядро, Bluetooth, виртуализацию и компоненты производителей чипов, включая MediaTek и Qualcomm.

В бюллетене нет отметок об известной эксплуатации этих ошибок в реальных атаках. Но отсутствие такой отметки не делает критическую уязвимость безобидной.

Полный набор исправлений укладывается в набор 2026-11-05 или новее. Проверять стоит именно эту дату в настройках устройства: наличие Android последней версии само по себе не подтверждает установку всех патчей.

Часть исправлений распространяется через системные обновления Google Play. Доступность остальных зависит от производителя смартфона.

RSS: Новости на портале Anti-Malware.ru