



Взломанные принтеры призывают сотрудников требовать повышения зарплаты

Взломанные принтеры призывают сотрудников требовать повышения зарплаты

Взломанные принтеры призывают сотрудников требовать повышения зарплаты

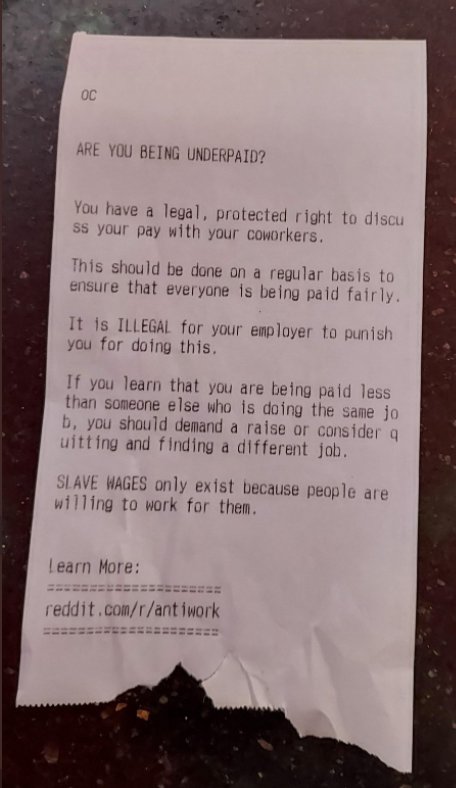
Неизвестные спамеры воспользовались интернет-доступом к множеству чековых принтеров и заставили их распечатать призыв не мириться с нищенской зарплатой. Судя по всему, рассылка проводилась коврово, без выбора мишеней; злоумышленники попросту отыскали в Сети устройства с открытым портом 9100/TCP и поставили им новую задачу.

О массовом характере акции свидетельствуют десятки жалоб в Twitter и Reddit с похожими фото. Авторы послания, растиражированного через принтеры, советуют сотрудникам компаний чаще обсуждать оплату труда с коллегами и не бояться требовать от руководства повышения зарплаты.


Тем, кто хочет узнать больше о правах трудящихся, предлагается заглянуть в Reddit-сообщество r/Antiwork. Цель спам-рассылки неясна; не исключено, что ее инициаторы хотели подмочить репутацию этой тематической группы.

Как выяснил репортер Motherboard, передача сырых данных TCP на неправильно настроенные принтеры осуществлялась с 25 разных серверов. Поиск по Shodan показал, что в интернете присутствуют тысячи устройств с открытым портом 9100.

Похожая ситуация наблюдалась три года назад, когда неизвестные спамеры попытались с помощью чужих принтеров поднять рейтинг блогера PewDiePie на YouTube. А в прошлом году такие возможности продемонстрировали эксперты CyberNews, но в назидательных целях, — они заставили плохо защищенные устройства распечатать руководство по кибербезопасности.

Подпишитесь на новости

Google обвинила производителя ТВ-приставок в создании ботнета

Купили ТВ-приставку, а вместе с ней получили тайного арендатора домашнего интернета. Google и партнёры отключили инфраструктуру бэкдора XCPE, объединившего более 1,3 млн приставок. По оценке Google, вредоносную систему намеренно создала и использовала Videostrong — производитель устройств, связанный с брендом MECOOL.

Подробности расследования компания опубликовала в своём блоге.

Google утверждает, что Videostrong продавала доступ к заражённым устройствам другим злоумышленникам. Те загружали дополнительные модули для рекламного мошенничества, подключения приставок к прокси-сетям и распространения вредоносной программы.

Возможности не ограничивались накруткой рекламы. Исследователи наблюдали создание скриншотов, имитацию нажатий, выгрузку сведений об аккаунтах и выполнение команд. Приставка под телевизором фактически становилась чужим компьютером внутри домашней сети.


Вредоносные компоненты обнаружили в разных моделях и брендах за несколько лет. По версии Google, производитель обходил проверки, загружая опасный код после первого запуска. Компания уже изменила процедуру тестирования.

Google прекратила сотрудничество с Videostrong и запретила ей выпускать устройства с предустановленными приложениями Google. Важная деталь: бэкдор встроен в системную прошивку и способен переустанавливать удалённый компонент после перезагрузки.

RSS: Новости на портале Anti-Malware.ru