



Взломанные принтеры призывают сотрудников требовать повышения зарплаты

Взломанные принтеры призывают сотрудников требовать повышения зарплаты

Взломанные принтеры призывают сотрудников требовать повышения зарплаты

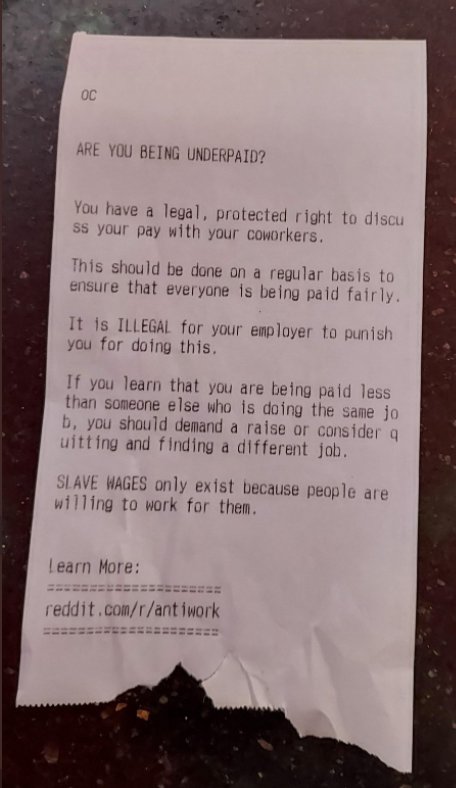
Неизвестные спамеры воспользовались интернет-доступом к множеству чековых принтеров и заставили их распечатать призыв не мириться с нищенской зарплатой. Судя по всему, рассылка проводилась коврово, без выбора мишеней; злоумышленники попросту отыскали в Сети устройства с открытым портом 9100/TCP и поставили им новую задачу.

О массовом характере акции свидетельствуют десятки жалоб в Twitter и Reddit с похожими фото. Авторы послания, растиражированного через принтеры, советуют сотрудникам компаний чаще обсуждать оплату труда с коллегами и не бояться требовать от руководства повышения зарплаты.


Тем, кто хочет узнать больше о правах трудящихся, предлагается заглянуть в Reddit-сообщество r/Antiwork. Цель спам-рассылки неясна; не исключено, что ее инициаторы хотели подмочить репутацию этой тематической группы.

Как выяснил репортер Motherboard, передача сырых данных TCP на неправильно настроенные принтеры осуществлялась с 25 разных серверов. Поиск по Shodan показал, что в интернете присутствуют тысячи устройств с открытым портом 9100.

Похожая ситуация наблюдалась три года назад, когда неизвестные спамеры попытались с помощью чужих принтеров поднять рейтинг блогера PewDiePie на YouTube. А в прошлом году такие возможности продемонстрировали эксперты CyberNews, но в назидательных целях, — они заставили плохо защищенные устройства распечатать руководство по кибербезопасности.

Подпишитесь на новости

Мошенники заманивают семьи участников СВО на фальшивый концерт

Билет на концерт, которого нет, стал приманкой для запугивания родственников участников СВО. Мошенники создали минимум 11 сайтов от имени вымышленного «Комитета по делам семей участников СВО». Вместо приглашения посетителям показывают спектакль о якобы украденных данных.

Схему раскрыла F6 совместно со специалистами Минобороны России. На страницах рекламируют концерт-награждение 7 ноября.

Дата и время есть, а адреса нет, якобы в целях безопасности. По версии исследователей, такая секретность позволяет использовать одну приманку для людей из разных регионов.


После нажатия «Скачать билет» сайт запрашивает доступ к камере. Затем независимо от ответа пользователя имитирует выгрузку паспортных данных и кредитной истории, регистрацию электронной подписи и сканирование лица. Также показывается имитация скачивания подозрительного APK-файла.


Ключевой момент: показанная анимация не доказывает, что сайт действительно получил перечисленные сведения. По оценке экспертов, задача — убедить человека, что он уже взломан, а затем использовать страх для вымогательства или принуждения к противоправным действиям.


Как именно ссылки доставляют потенциальным жертвам, достоверно не установлено. Опасные ресурсы блокируют, но схема может переехать на новые домены.

RSS: Новости на портале Anti-Malware.ru