



Новый спам на сайтах: ссылки на Excel XLL загружают инфостилера RedLine

Новый спам на сайтах: ссылки на Excel XLL загружают инфостилера RedLine

Новый спам на сайтах: ссылки на Excel XLL загружают инфостилера RedLine

В рамках текущей киберкампании спамеры используют формы обратной связи на сайтах и обсуждение на форумах для распространения вредоносных ссылок. При открытии файла Excel XLL на Windows-машину загружается троянская программа RedLine, предназначенная для кражи конфиденциальной информации из приложений.

За последние две недели контактные формы BleepingComputer неоднократно использовались для отправки мошеннических сообщений с предложением продать рекламное место, ознакомиться с деталями платежа или порядком получения подарочной карты. Указанная ссылка ведет на страницу загрузки, отдающую файл XLL — расширение для Excel, позволяющее создавать высокопроизводительные функции.

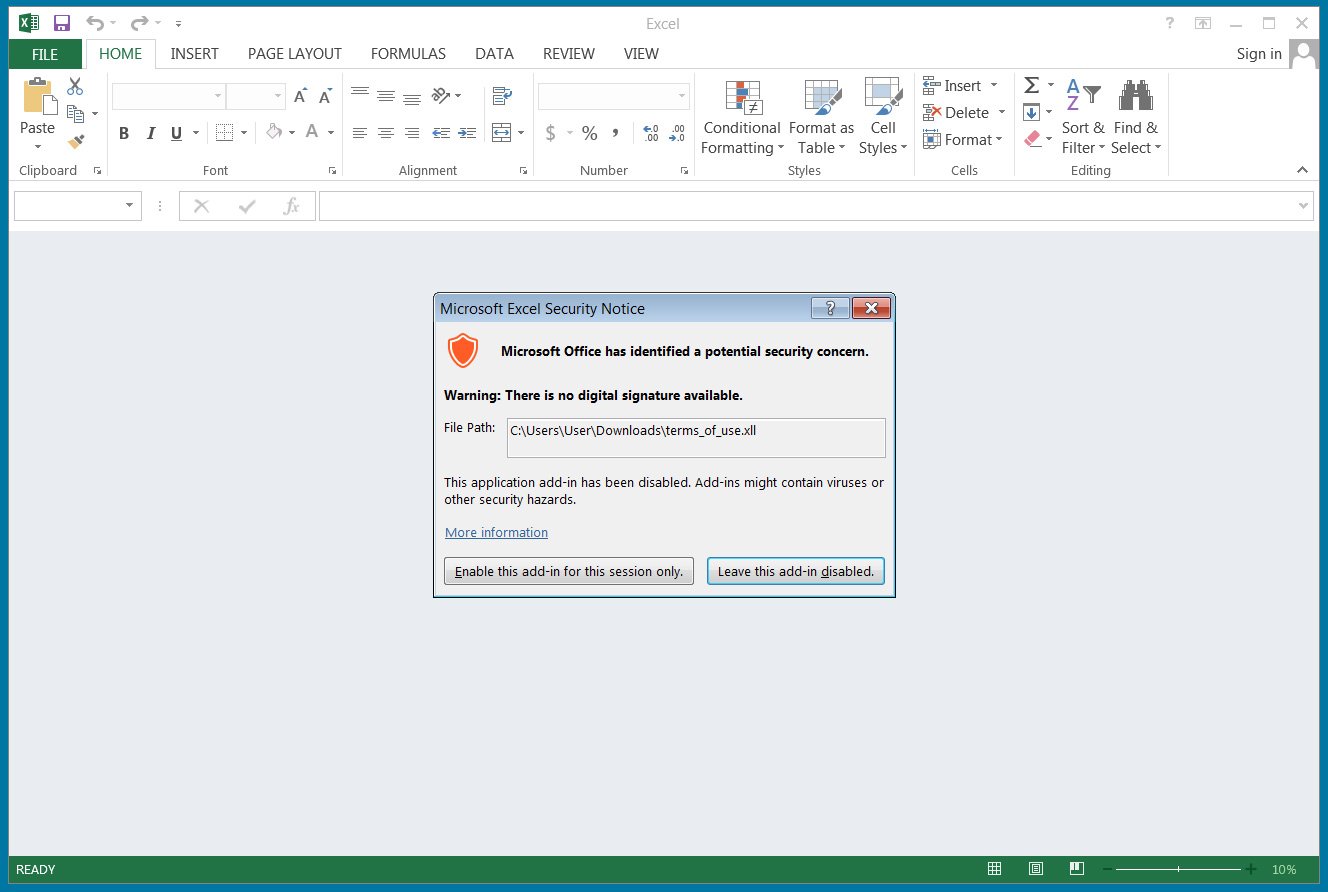
Эта DLL-библиотека содержит функцию xlAutoOpen, которую Microsoft Excel выполняет при активации XLL.


Тестирование в лабораторных условиях показало, что загрузка DLL в данном случае происходит некорректно. Исследователям пришлось запускать процесс вручную — в Windows это можно сделать с помощью regsvr32.exe или rundll32.exe.

Как оказалось, авторы атаки используют файлы Excel XLL для доставки бинарников RedLine, загружаемых со стороннего сайта. Вредоносный код сохраняется в системе как %UserProfile%\JavaBridge32.exe, прописывается в реестре на автозапуск и начинает воровать информацию из браузеров, мессенджеров, FTP-, VPN- и почтовых клиентов.

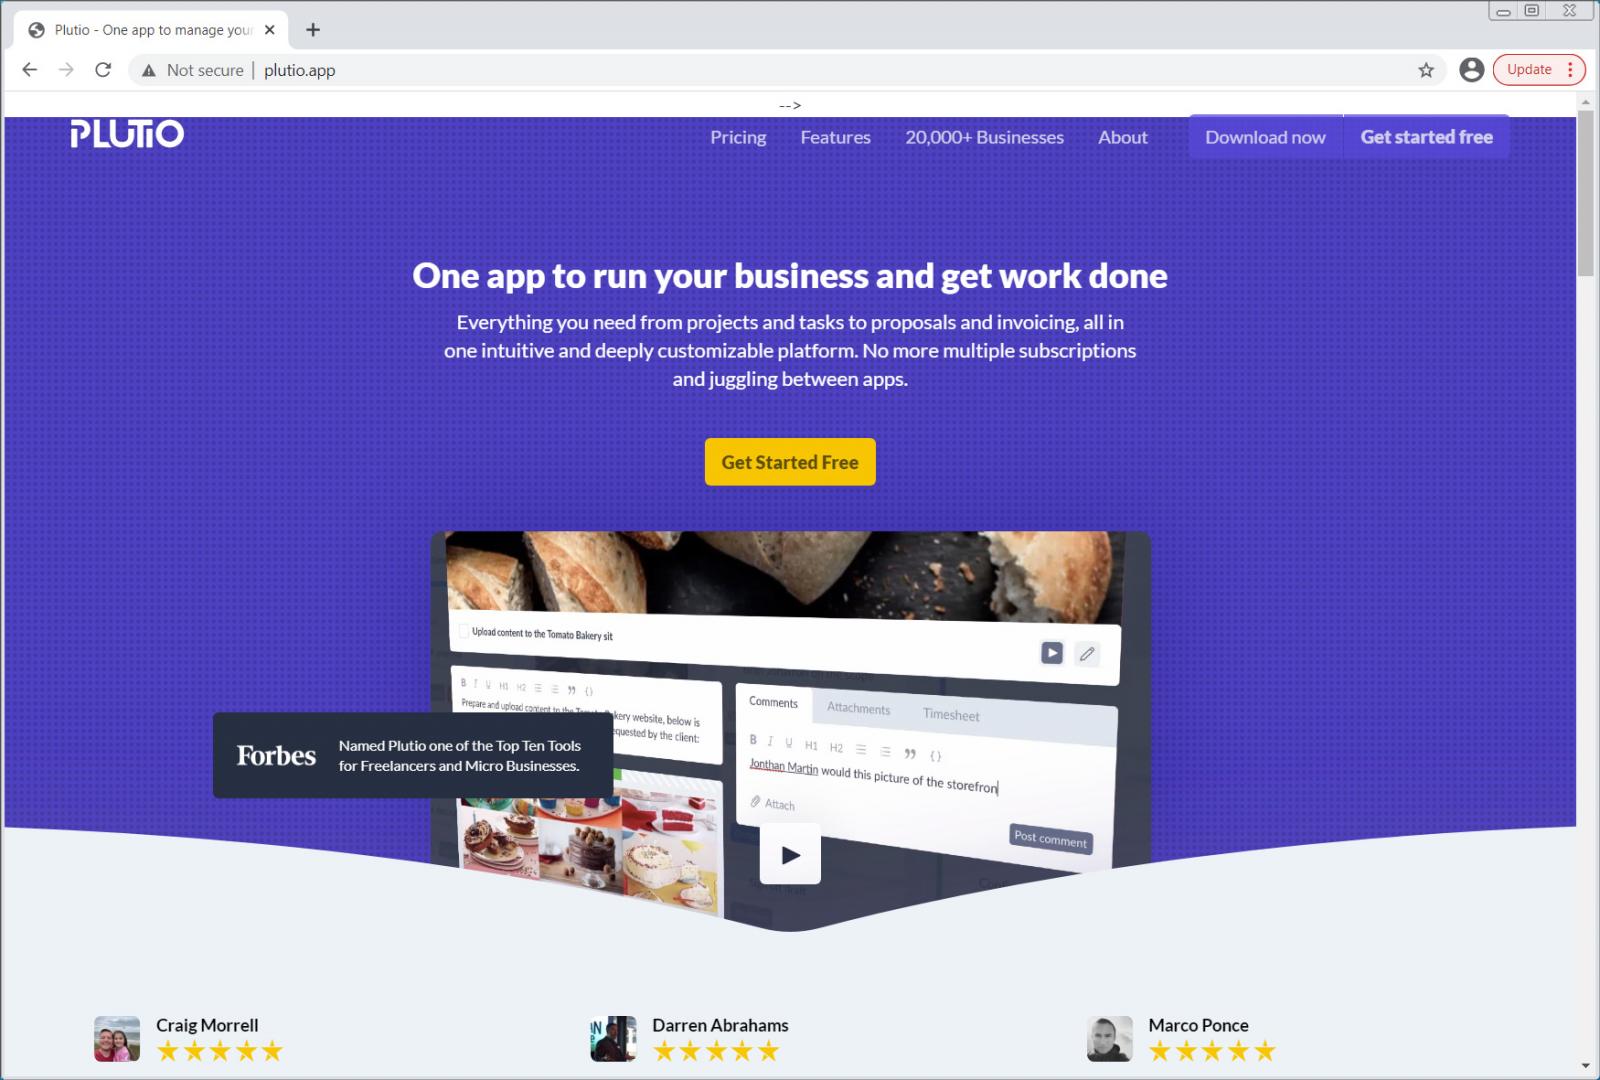
Для раздачи вредоносных Excel XLL злоумышленники использовали в основном Google Диск. Одна из приманок — бесплатный доступ к бизнес-платформе Plutio — вела на специально созданный поддельный сайт провайдера.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru