



Новый спам на сайтах: ссылки на Excel XLL загружают инфостилера RedLine

Новый спам на сайтах: ссылки на Excel XLL загружают инфостилера RedLine

Новый спам на сайтах: ссылки на Excel XLL загружают инфостилера RedLine

В рамках текущей киберкампании спамеры используют формы обратной связи на сайтах и обсуждение на форумах для распространения вредоносных ссылок. При открытии файла Excel XLL на Windows-машину загружается троянская программа RedLine, предназначенная для кражи конфиденциальной информации из приложений.

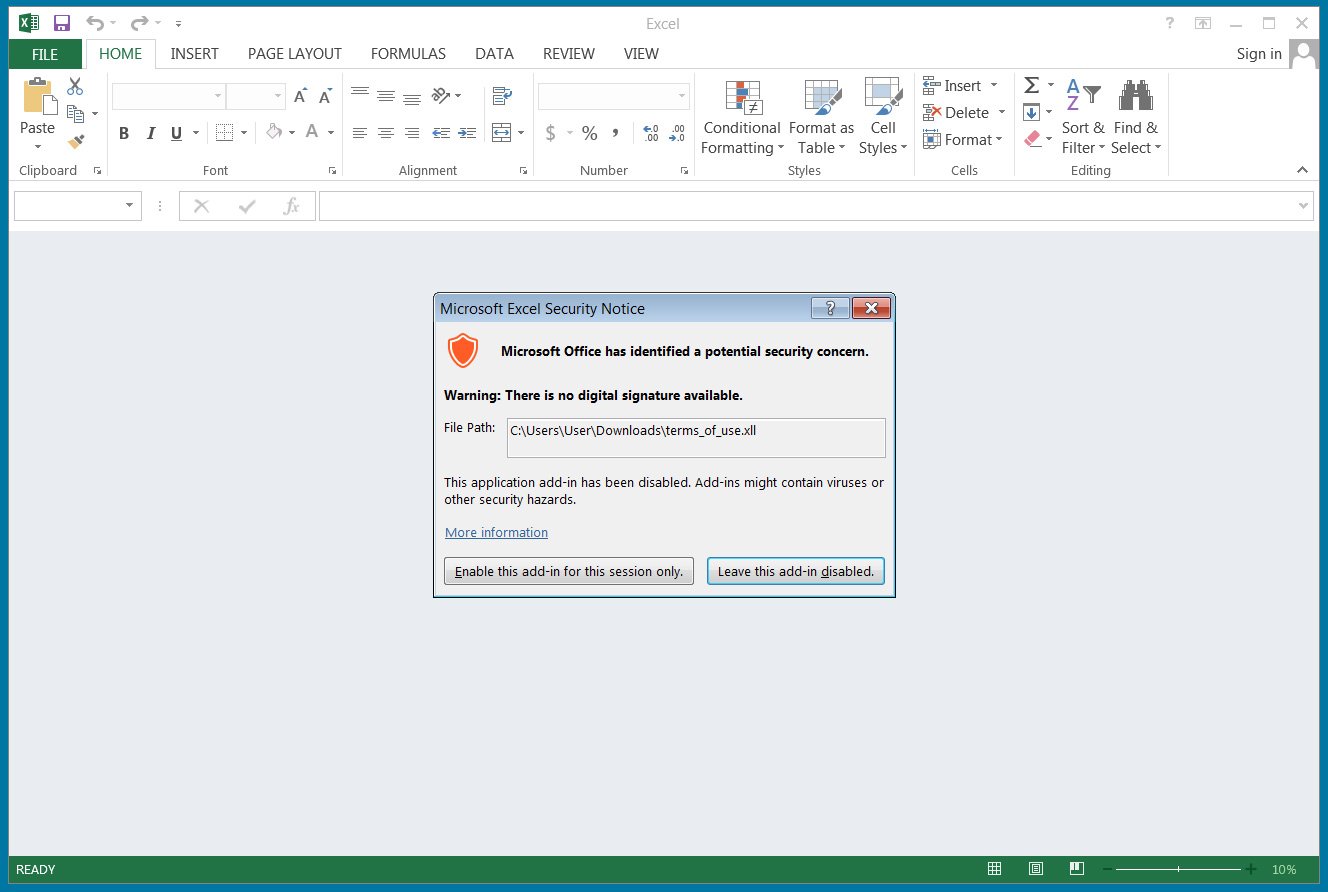
За последние две недели контактные формы BleepingComputer неоднократно использовались для отправки мошеннических сообщений с предложением продать рекламное место, ознакомиться с деталями платежа или порядком получения подарочной карты. Указанная ссылка ведет на страницу загрузки, отдающую файл XLL — расширение для Excel, позволяющее создавать высокопроизводительные функции.

Эта DLL-библиотека содержит функцию xlAutoOpen, которую Microsoft Excel выполняет при активации XLL.


Тестирование в лабораторных условиях показало, что загрузка DLL в данном случае происходит некорректно. Исследователям пришлось запускать процесс вручную — в Windows это можно сделать с помощью regsvr32.exe или rundll32.exe.

Как оказалось, авторы атаки используют файлы Excel XLL для доставки бинарников RedLine, загружаемых со стороннего сайта. Вредоносный код сохраняется в системе как %UserProfile%\JavaBridge32.exe, прописывается в реестре на автозапуск и начинает воровать информацию из браузеров, мессенджеров, FTP-, VPN- и почтовых клиентов.

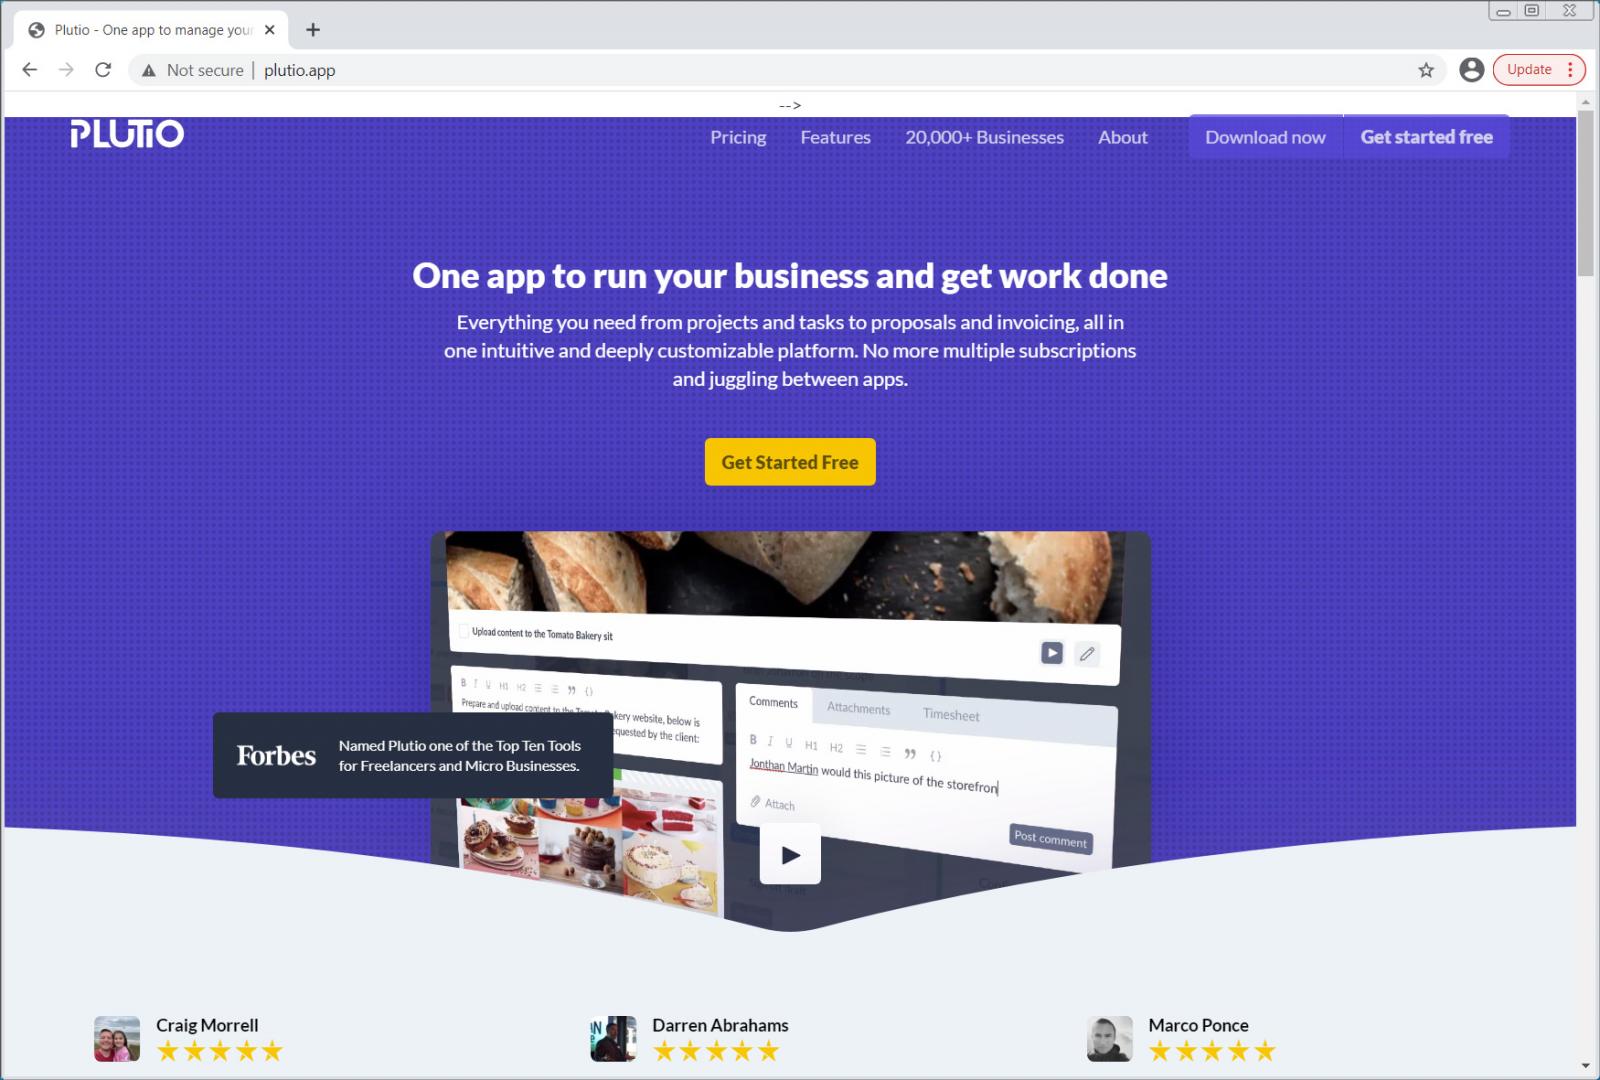
Для раздачи вредоносных Excel XLL злоумышленники использовали в основном Google Диск. Одна из приманок — бесплатный доступ к бизнес-платформе Plutio — вела на специально созданный поддельный сайт провайдера.

Подпишитесь на новости

ИТ-ипотеку могут досрочно завершить уже в 2026 году

Власти обсуждают завершение программы льготной ИТ-ипотеки уже в этом году, хотя она рассчитана до 2030-го. Окончательного решения пока нет. Айтишникам, которые откладывали покупку квартиры, подбросили ещё одну переменную.

О возможном досрочном завершении сообщил РБК со ссылкой на источники. В Минцифры заявили, что прорабатывают финансирование программы в условиях ограниченности бюджетных средств.

При этом ведомство заверило: средства, предусмотренные на текущий год, полностью доведены до банков-партнёров. Обязательства перед специалистами, уже получившими кредиты, обещают исполнить, а действующие ставки — сохранить на весь срок договора.

По данным Минцифры, с момента запуска программой воспользовались более 100 тысяч специалистов. На обновлённых условиях, действующих с 2024 года, кредиты получили почти 22 тысячи человек на сумму около 150 млрд рублей.

В первом полугодии 2026-го банки выдали примерно шесть тысяч ИТ-ипотек более чем на 41 млрд рублей — на 30% больше, чем годом ранее. То есть интерес к программе растёт, а возможности бюджета, судя по обсуждению, за ним не успевают.

Пока объявлять ИТ-ипотеку закрытой рано: решение и параметры возможного завершения ещё прорабатываются.

RSS: Новости на портале Anti-Malware.ru