



Сотрудники ИКЕА столкнулись с внутренней фишинговой рассылкой

Сотрудники ИКЕА столкнулись с внутренней фишинговой рассылкой

Сотрудники ИКЕА столкнулись с внутренней фишинговой рассылкой

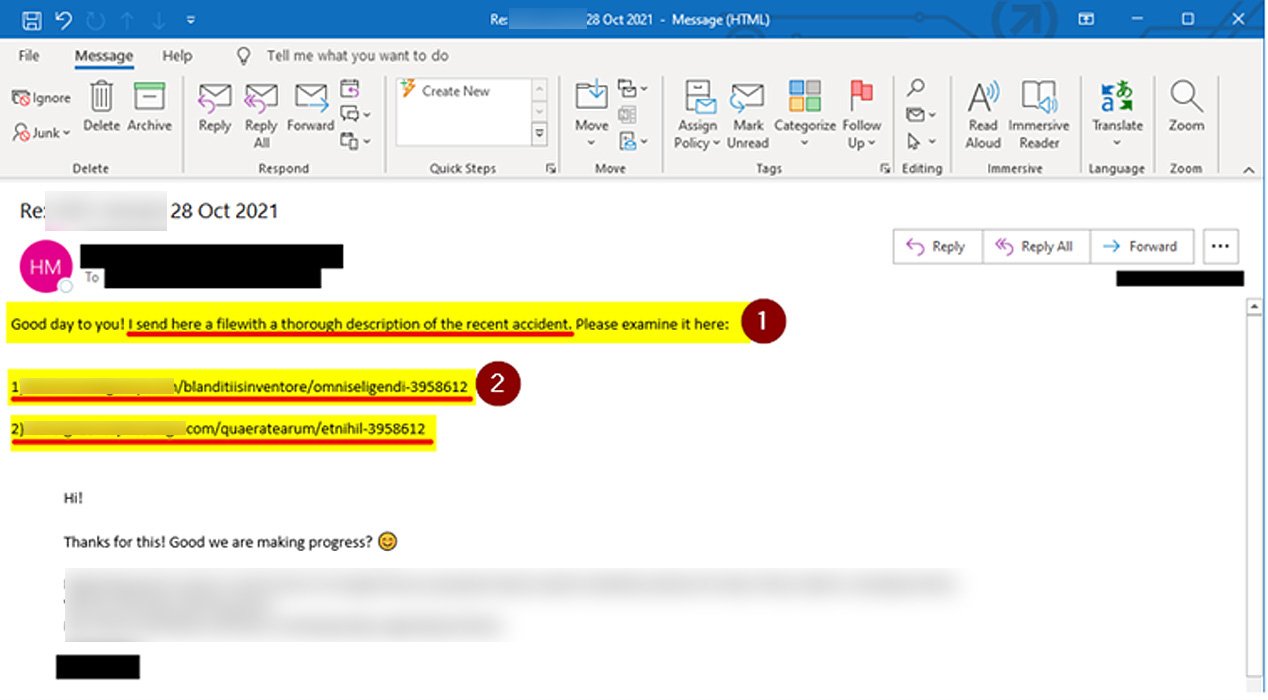
Шведская компания ИКЕА, занимающаяся продажей мебели и товаров для дома, столкнулась с кибератакой. Злоумышленники организовали внутренние фишинговые рассылки, нацеленные на сотрудников ИКЕА, и использовали для этого перехваченные цепочки электронных писем.

Учитывая, что атакующие задействовали реальные корпоративные письма, сотрудникам сложно было не клюнуть на уловку. Как известно, преступники использовали скомпрометированные системы деловых партнёров и поставщиков ИКЕА.

Другими словами, сотрудники шведской компании видели в ящике письма непосредственно от тех, с кем уже ранее велась переписка. Более того, часто фишинговые сообщения приходили в ответ на уже существующую цепочку писем.

ИТ-отдел ИКЕА предупредил работников, что в рассылке содержатся ссылки, заканчивающиеся семью цифрами. Служащим посоветовали не только не переходить по URL, но и в принципе не открывать писем. Обо всех подобных рассылках ИТ-специалисты наказали сообщать через чат Microsoft Teams.


Вся эта кампания киберпреступников началась с эксплуатации уязвимостей ProxyShell и ProxyLogin и компрометации серверов Microsoft Exchange. После получения доступа к серверу атакующие использовали его для отправки фишинговых сообщений в уже существующие цепочки писем.

Изучив сами сообщения и содержащиеся в них ссылки, специалисты BleepingComputer выяснили, что злоумышленники пытаются перенаправить жертв на загрузку архива с именем «charts.zip», в котором хранится вредоносный Excel-документ.

При открытии этот документ предлагал получателю «разрешить выполнение контента», после чего запускался вредоносный макрос. Последний скачивает с удалённого сайта файлы besta.ocx, bestb.ocx, и bestc.ocx и сохраняет их в директории C:\Datop.

Похожие методы используют операторы трояна Qbot (также QakBot и Quakbot) и знаменитого Emotet.

Подпишитесь на новости

ИТ-ипотеку могут досрочно завершить уже в 2026 году

Власти обсуждают завершение программы льготной ИТ-ипотеки уже в этом году, хотя она рассчитана до 2030-го. Окончательного решения пока нет. Айтишникам, которые откладывали покупку квартиры, подбросили ещё одну переменную.

О возможном досрочном завершении сообщил РБК со ссылкой на источники. В Минцифры заявили, что прорабатывают финансирование программы в условиях ограниченности бюджетных средств.

При этом ведомство заверило: средства, предусмотренные на текущий год, полностью доведены до банков-партнёров. Обязательства перед специалистами, уже получившими кредиты, обещают исполнить, а действующие ставки — сохранить на весь срок договора.

По данным Минцифры, с момента запуска программой воспользовались более 100 тысяч специалистов. На обновлённых условиях, действующих с 2024 года, кредиты получили почти 22 тысячи человек на сумму около 150 млрд рублей.

В первом полугодии 2026-го банки выдали примерно шесть тысяч ИТ-ипотек более чем на 41 млрд рублей — на 30% больше, чем годом ранее. То есть интерес к программе растёт, а возможности бюджета, судя по обсуждению, за ним не успевают.

Пока объявлять ИТ-ипотеку закрытой рано: решение и параметры возможного завершения ещё прорабатываются.

RSS: Новости на портале Anti-Malware.ru