



Сотрудники ИКЕА столкнулись с внутренней фишинговой рассылкой

Сотрудники ИКЕА столкнулись с внутренней фишинговой рассылкой

Сотрудники ИКЕА столкнулись с внутренней фишинговой рассылкой

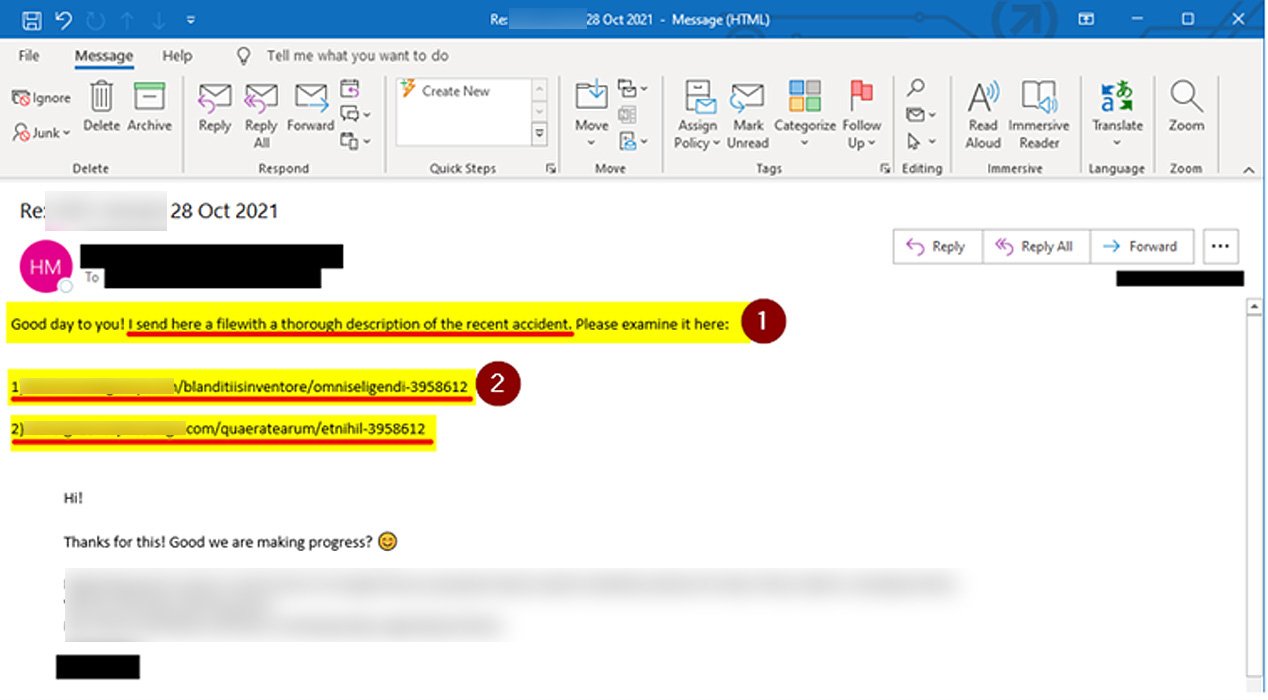
Шведская компания ИКЕА, занимающаяся продажей мебели и товаров для дома, столкнулась с кибератакой. Злоумышленники организовали внутренние фишинговые рассылки, нацеленные на сотрудников ИКЕА, и использовали для этого перехваченные цепочки электронных писем.

Учитывая, что атакующие задействовали реальные корпоративные письма, сотрудникам сложно было не клюнуть на уловку. Как известно, преступники использовали скомпрометированные системы деловых партнёров и поставщиков ИКЕА.

Другими словами, сотрудники шведской компании видели в ящике письма непосредственно от тех, с кем уже ранее велась переписка. Более того, часто фишинговые сообщения приходили в ответ на уже существующую цепочку писем.

ИТ-отдел ИКЕА предупредил работников, что в рассылке содержатся ссылки, заканчивающиеся семью цифрами. Служащим посоветовали не только не переходить по URL, но и в принципе не открывать писем. Обо всех подобных рассылках ИТ-специалисты наказали сообщать через чат Microsoft Teams.


Вся эта кампания киберпреступников началась с эксплуатации уязвимостей ProxyShell и ProxyLogin и компрометации серверов Microsoft Exchange. После получения доступа к серверу атакующие использовали его для отправки фишинговых сообщений в уже существующие цепочки писем.

Изучив сами сообщения и содержащиеся в них ссылки, специалисты BleepingComputer выяснили, что злоумышленники пытаются перенаправить жертв на загрузку архива с именем «charts.zip», в котором хранится вредоносный Excel-документ.

При открытии этот документ предлагал получателю «разрешить выполнение контента», после чего запускался вредоносный макрос. Последний скачивает с удалённого сайта файлы besta.ocx, bestb.ocx, и bestc.ocx и сохраняет их в директории C:\Datop.

Похожие методы используют операторы трояна Qbot (также QakBot и Quakbot) и знаменитого Emotet.

Подпишитесь на новости

Операторы попросили сохранить перерегистрацию зарубежных базовых станций

Российские операторы связи нашли проблему в правилах перехода на отечественные базовые станции: обновление документов на исправное зарубежное оборудование может потребовать его замены. Купить российскую технику в необходимых объёмах, по словам компаний, пока невозможно.

Бумаги обновили, а станцию выбрасываем? Отрасль просит обойтись без такого сценария.

О предложениях операторов сообщил РБК с форума «Спектр-2026». Директор по регуляторным вопросам «ВымпелКома» Константин Зудин рассказал, что компании просят ГКРЧ предусмотреть исключения для перерегистрации уже работающих зарубежных станций.

С 1 января 2028 года устанавливать на сетях разрешается только отечественные базовые станции. Однако, как объясняют операторы, действующие формулировки затрагивают и повторную регистрацию существующего оборудования.

Она требуется при продлении разрешений на частоты, изменении параметров совместного использования сети, перемещении станции и других корректировках. По словам Зудина, речь идёт о тысячах перерегистраций в день.

МегаФон также предупредил о риске массового вывода исправного оборудования из эксплуатации и ухудшения связи.

Минцифры подтвердило получение инициатив. Вопрос обещают проработать и вынести на заседание ГКРЧ до конца 2026 года.

Операторы поддерживают переход на российское оборудование, но просят учитывать объёмы поставок.

RSS: Новости на портале Anti-Malware.ru