



Баги в чипах MediaTek угрожают прослушкой 37% Android-смартфонов

Баги в чипах MediaTek угрожают прослушкой 37% Android-смартфонов

Баги в чипах MediaTek угрожают прослушкой 37% Android-смартфонов

В однокристальных системах (System-on-a-Chip, SoC) от MediaTek исследователи нашли несколько уязвимостей, позволяющих злоумышленнику повысить права и даже выполнить вредоносный код в прошивке аудиопроцессора. С помощью этих дыр атакующий может прослушивать ничего неподозревающих пользователей Android.

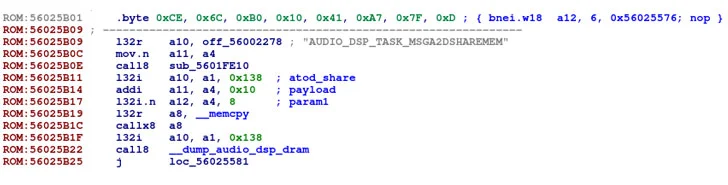
Проблемным оказался цифровой сигнальный процессор (digital signal processor, DSP). Команда Check Point Research провела обратный инжиниринг, который помог выявить уязвимости, приводящие к повышению привилегий Android-приложения.

«Злоумышленник может использовать специальное вредоносное межпроцессорное сообщение, которое приведёт к выполнению кода в DSP-прошивке», — объясняет суть проблемы Слава Макавеев из Check Point.

«Поскольку у этой прошивки есть доступ к потоку аудиоданных, атакующий в итоге сможет прослушивать жертву».

В общей сложности эксперты выявили три уязвимости: CVE-2021-0661, CVE-2021-0662 и CVE-2021-0663. В сущности, это возможность переполнения буфера в аудиокомпоненте DSP. Список затронутых чипсетов выглядит так: MT6779, MT6781, MT6785, MT6853, MT6853T, MT6873, MT6875, MT6877, MT6883, MT6885, MT6889, MT6891, MT6893 и MT8797.

В зоне риска находятся пользователи мобильных устройств бюджетного и среднего классов, работающих на Android версий 9.0, 10.0 и 11.0.

Подпишитесь на новости

Домен без маски: в рунете закрывают анонимную регистрацию

Зарегистрировать пачку российских доменов на выдуманного владельца должно стать сложнее. Координационный центр доменов .RU/.РФ рассказал о новых правилах, призванных усложнить жизнь кибермошенникам. Главный инструмент — идентификация администраторов через ЕСИА, то есть Госуслуги.

По сообщению центра, изменения связаны с законом №569-ФЗ, вступившим в силу 1 сентября 2026 года, и касаются зон .RU, .РФ и .SU.

Операции с доменами требуют обязательной идентификации, а регистраторы должны быть российскими юридическими лицами из специального реестра.

Советник директора центра Владимир Горжалцан представил меры на международном форуме по информационной безопасности, прошедшем 22-24 сентября в Москве. По его оценке, новые требования лишают злоумышленников возможности массово оформлять домены на вымышленных лиц.

Ставка понятна: меньше фиктивных владельцев — сложнее запускать конвейер фишинговых сайтов и прятаться за липовыми регистрационными данными. Параллельно действует «Доменный патруль», который связывает организации, выявляющие угрозы, с регистраторами.

По данным Координационного центра, среднее время реагирования на вредоносные ресурсы составляет менее шести часов. Одна из целей нововведения — защита пользователей от мошенничества и повышение прозрачности доменной инфраструктуры.

Анонимная регистрация получает серьёзное препятствие. Но проверенная личность владельца ещё не делает сайт безопасным.

Ранее мы писали, что Рег.ру запустил идентификацию владельцев сайтов через Госуслуги.

RSS: Новости на портале Anti-Malware.ru