



В приложениях на основе OpenVPN выявлены опасные RCE-уязвимости

В приложениях на основе OpenVPN выявлены опасные RCE-уязвимости

В приложениях на основе OpenVPN выявлены опасные RCE-уязвимости

В VPN-клиентах, широко используемых в промышленности, обнаружены уязвимости, позволяющие удаленно выполнить произвольный код с высокими привилегиями. По данным Claroty, искомый эффект можно получить, заманив пользователя на вредоносный сайт.

Проблема актуальна для продуктов HMS Industrial Networks, MB connect line, PerFact и Siemens, полагающихся на технологию OpenVPN. Вендоры уже оповещены и приняли меры для исправления ситуации.

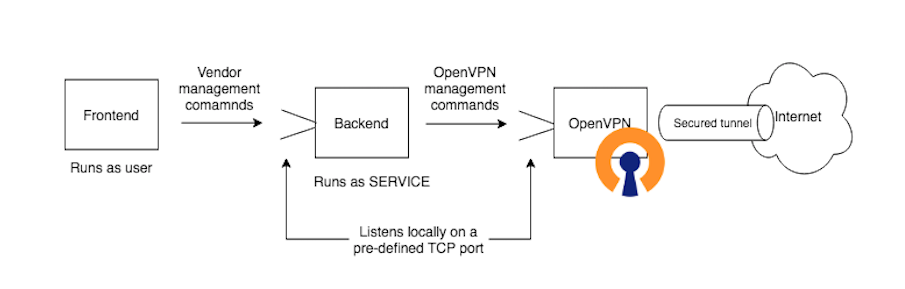
Как оказалось, приложения этих производителей используются как оболочка сервиса OpenVPN,. Клиент-серверная архитектура при этом обычно включает три элемента: фронтенд (простое GUI-приложение, задающее настройки VPN), бэкенд-сервис, получающий команды от пользователя (работает с привилегиями SYSTEM), и OpenVPN-демон, отвечающий за все аспекты VPN-соединения.


Управление бэкендом, как положено, осуществляется по выделенному каналу с использованием интерфейса сокетов, однако почти все протестированные продукты при этом передают данные в открытом виде и без каких-либо проверок на аутентичность. Это значит, что при наличии доступа к TCP-порту, на котором слушает бэкенд, кто угодно может загрузить на сервер новый файл конфигурации OpenVPN с командами, которые будут исправно выполнены.

Для этого достаточно вынудить пользователя кликнуть по ссылке на вредоносный сайт с JavaScript-кодом, способным локально отправить слепой запрос HTTP POST. По словам экспертов, это классический случай SSRF-атаки (подменой запросов на стороне сервера), и злоумышленнику даже не придется поднимать собственный сервер OpenVPN.

Исполнение стороннего кода возможно только в тех случаях, когда автор атаки находится в том же домене сети, что и жертва, или на ее компьютере открыт удаленный доступ по SMB.

Наличие уязвимости подтверждено для четырех популярных продуктов:

  • eCatcher производства HMS Industrial (CVE-2020-14498);
  • OpenVPN-Client от PerFact (CVE-2021-27406);
  • клиент SINEMA Remote Connect компании Siemens (CVE-2021-31338);
  • mbConnect Dialup от MB connect line (CVE-2021-33526 и CVE-2021-33527).

В первом случае проблема оценена как критическая (9,6 балла по CVSS), в остальных — как высокой степени опасности. Производители уже внесли исправления в свои коды и опубликовали рекомендации по смягчению угрозы.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru