



Российские хакеры пытаются завербовать китайских коллег, считает Flashpoint

Российские хакеры пытаются завербовать китайских коллег, считает Flashpoint

Российские хакеры пытаются завербовать китайских коллег, считает Flashpoint

ИБ-специалисты обратили внимание на нетипичную активность участников русскоязычного форума киберпреступной тематики. В частности, эксперты указали на попытки «российских хакеров» связаться со своими коллегами из Китая для совместных киберопераций.

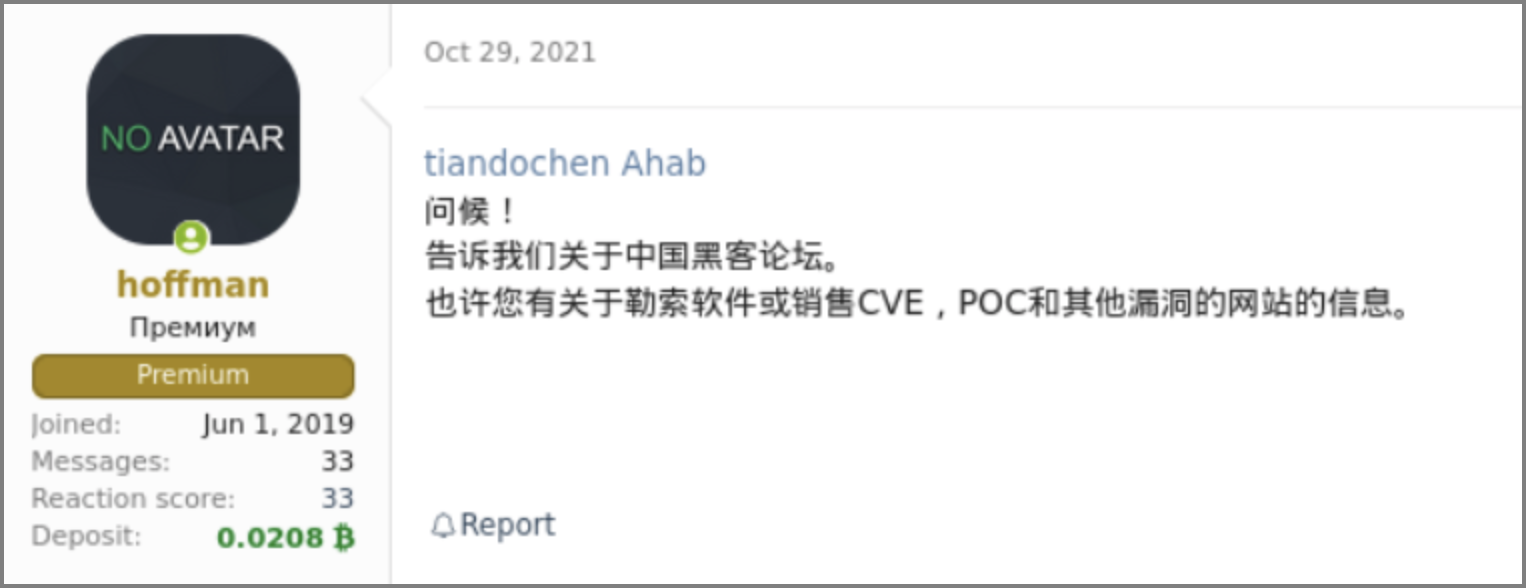
Подобной деятельностью отметился форум RAMP, чьи участники призывают китайских хакеров выйти на связь и провести совместные атаки в цифровом пространстве.

Исследователи из Flashpoint опубликовали отчёт, согласно которому администраторы и модераторы форума RAMP используют машинный перевод на китайский язык, чтобы заинтересовать киберпреступников из КНР совместными кампаниями.

Более того, на площадке уже зафиксированы как минимум 30 новых регистраций пользователей из Китая, поэтому Flashpoint считает, что это может быть началом большой кибероперации. Эксперты также предположили причину, по которой российские хакеры хотят выйти на китайских, — коллаборация в форме атак программ-вымогателей на цели в США.

Помимо этого, киберпреступники могут планировать обмениваться информацией об уязвимостях, вербовать новых толковых специалистов и развивать модель «вымогатель как услуга» (Ransomware-as-a-Service, RaaS).

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru