



Android-вредонос Joker прикрылся Smart TV remote в Google Play Store

Android-вредонос Joker прикрылся Smart TV remote в Google Play Store

Android-вредонос Joker прикрылся Smart TV remote в Google Play Store

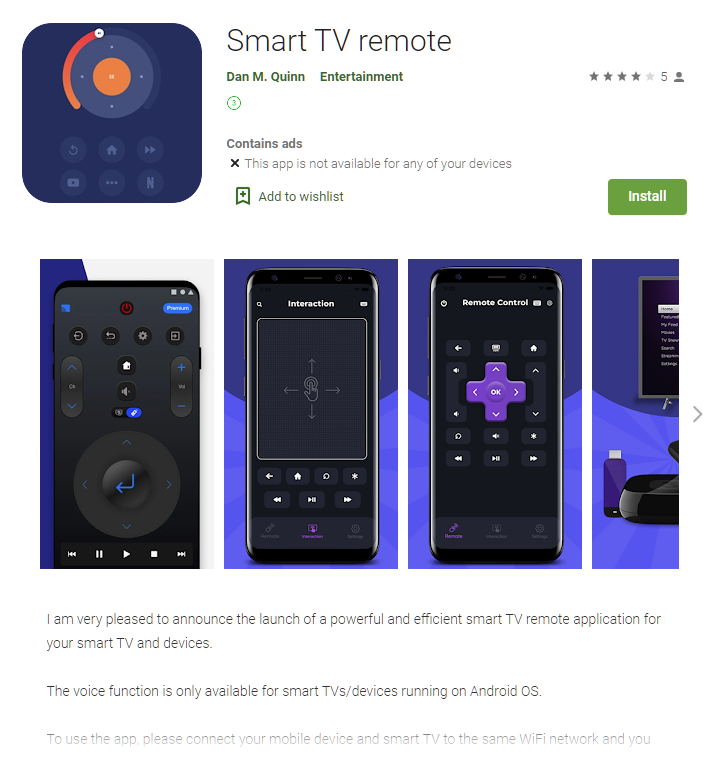
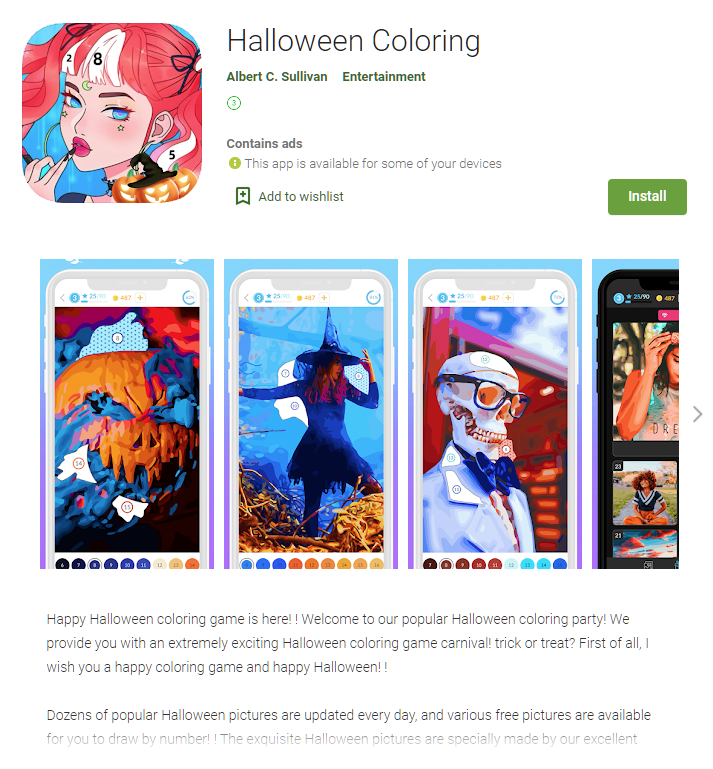
В официальном магазине приложений для Android обнаружили две программы, скрывающие печально известный троян, заточенный под эту мобильную операционную систему. «Smart TV remote» и «Halloween Coloring» скачали по меньшей мере 1000 пользователей.

На возвращение знаменитого «Джокера» обратила внимание Татьяна Шишкова, аналитик вредоносных программ из компании «Лаборатория Касперского». Шишкова сознательно упомянула имена опасных приложений, чтобы пользователи ненароком не скачали их.


Если вы незнакомы с этой киберугрозой, важно отметить, что Android-вредонос Joker успел порядком потрепать нервы пользователям мобильных устройств. Эта программа любит подписывать жертв на платные сервисы без их ведома и согласия.

Например, в прошлом месяце «Джокер» использовал имя популярного веб-сериала «Игра в кальмара» (Squid Game), чтобы пробраться на девайсы как можно большего количества пользователей.

Вредоносная программа также отличается возможностью перехватывать СМС-сообщения, список контактов и другие данные, хранящиеся на устройстве. Само собой, все похищенные сведения передаются оператору.

В середине июля, кстати, «Джокер» совершил очередной налёт на официальный магазин приложений Google Play Store. Разработчики вредоноса использовали целый ряд трюков для обхода сканеров.

Специалисты BleepingComputer изучили последние семплы, скрывающиеся в легитимных приложениях «Smart TV remote» и «Halloween Coloring». Эксперты выяснили, что пейлоад второй ступени загружается из Amazon AWS.

Подпишитесь на новости

Android 17 ограничит доступ к специальным возможностям непроверенному софту

Google перекрывает один из любимых маршрутов Android-троянов. При включении Advanced Protection доступ к службам специальных возможностей получат только проверенные приложения категории Accessibility Tools. Уговорить пользователя нажать разрешить вредоносу станет недостаточно.

Как объясняет Google, ограничение действует в Android 17. Оно сохраняет доступ для вспомогательных инструментов, например экранных дикторов, но отсекает приложения, не соответствующие требованиям.

Проблема в широких полномочиях AccessibilityService: этот механизм позволяет приложениям взаимодействовать с экраном и интерфейсами других программ. Мошенники используют его для чтения конфиденциальных данных, установки вредоносов и блокировки удаления. Функция помощи пользователю превращается в инструмент против него.

Заодно Google расширила набор защиты. В режиме Advanced Protection отключается WebGPU в Chrome, а на поддерживаемых устройствах новые USB-подключения при заблокированном экране работают только для зарядки.

Ещё одна функция блокирует устройство при повторных неудачных попытках аутентификации в настройках или защищённых приложениях. USB Protection и Failed Authentication Lock доступны лишь на части устройств с Android 17.

Для расследования атак предусмотрен Intrusion Logging: события безопасности и сети сохраняются в облаке со сквозным шифрованием на срок до 12 месяцев. Этот журнал нужно включать отдельно вручную.

Главное условие — активированная Advanced Protection. Именно этот режим включает новые ограничения: обычная установка Android 17 сама по себе не означает, что все приложения лишатся доступа к специальным возможностям.

RSS: Новости на портале Anti-Malware.ru