



Google Chrome сливает данные датчика движения Android всем сайтам

Google Chrome сливает данные датчика движения Android всем сайтам

Google Chrome сливает данные датчика движения Android всем сайтам

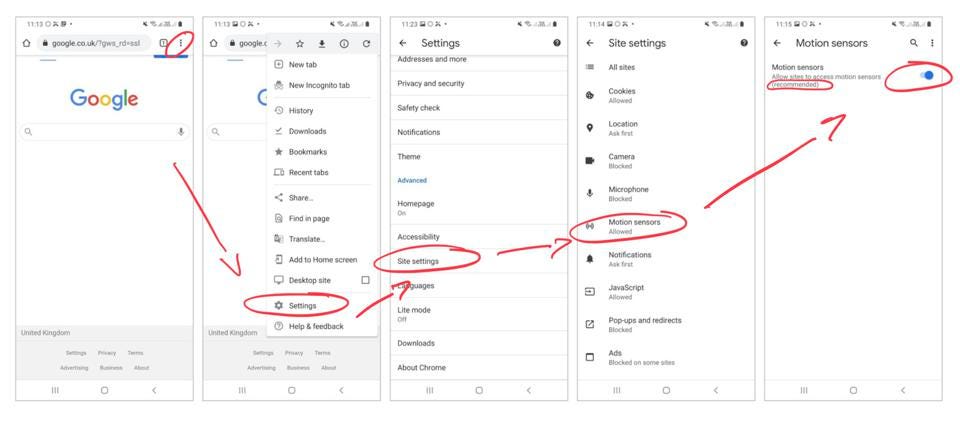
Редко кто знает, что датчики движения Android-устройств по умолчанию доступны сайтам, которые пользователи посещают, используя Chrome. Мобильный браузер Google передает такие данные по запросу даже при самых жестких настройках приватности, а также в режиме инкогнито.

Компанию Google неоднократно упрекали за сбор огромного количества пользовательских данных с целью укрепления своих позиций на рынке контекстной рекламы. Однако техногиганту никак не удается найти приемлемое решение по охране конфиденциальности, не ущемляющее его собственные интересы.

Встроенная защита Android не распространяется на данные акселерометра и сенсоров ориентации, и приложения могут их считывать даже в фоновом режиме, притом независимо от уровня привилегий. Chrome делает это, даже когда пользователь поставил флаги во всех настройках приватности или запустил браузер в режиме инкогнито.

Доступ к таким данным оправдан, например, при посещении мобильной версии сайта Google Карты или у игровых приложений, которым важно следить за касаниями экрана и нажимом клавиш на виртуальной клавиатуре (телефон при этом немного наклоняется). Однако неограниченное предоставление подобной информации через Chrome по дефолту — слишком уж явное нарушение конфиденциальности, о которой так печется Google, по крайней мере, на словах.

В комментарии для Forbes представитель компании заявил, что они «умышленно ограничили разрешающую способность датчиков движения» и в 2019 году предоставили пользователям возможность блокировать сайтам доступ к таким данным. Непонятно только, почему для этого нужно преодолевать многоступенчатые настройки системы и снимать дефолт, который Google к тому же настойчиво порекомендует оставить.


Не проще ли поставить тотальный блок по умолчанию и предоставить пользователю самому решать, кому предоставить доступ к API, — как это сделала Apple для Safari на iPhone в том же 2019 году. Ее браузер теперь запрашивает разрешение у пользователя при переходе на сайт, пытающийся отследить местоположение визитера.

Более того, мессенджерам и клиентам сервисов звонков на iOS теперь запрещено работать в фоновом режиме, то есть их лишили возможности собирать информацию о пользователях в период бездействия. У Google же, напротив, все функции приватности по умолчанию отключены. Примечательно, что Chrome на iPhone безопаснее, чем на Android, так как Apple заблокировала доступ к API датчиков движения для всех браузеров.

Напомним, в браузере Google недавно появился еще один механизм, позволяющий сайтам собирать пользовательские данные без применения куки, — FLoC. Эта скрытая функциональность, также посягающая на приватность навигации в Сети, вызвала неоднозначную реакцию в ИТ-кругах, и Google через несколько месяцев свернула пробный запуск, пообещав доработать проект.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru