



Microsoft Defender для Windows превратят в комплексную защиту домашней сети

Microsoft Defender для Windows превратят в комплексную защиту домашней сети

Microsoft Defender для Windows превратят в комплексную защиту домашней сети

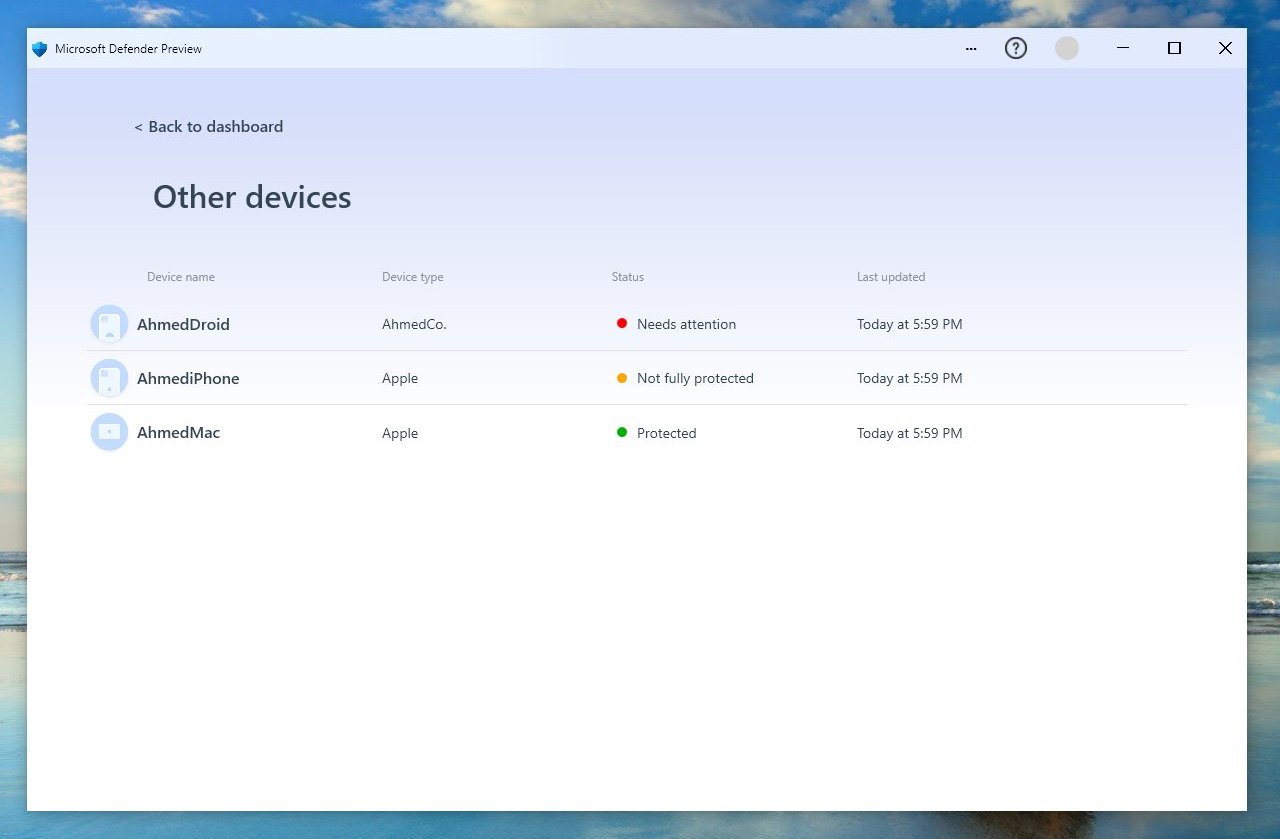
Разработчики Microsoft Defender существенно расширили функциональные возможности «родного» для Windows антивируса. Теперь администраторы домашних сетей могут разворачивать клиенты для Android, iOS и macOS, которые будут мониторить вредоносную активность, фишинг, скомпрометированные пароли и попытки кражи личности. И всё это в одном дашборде.

В прошлом антивирусные программы представляли собой одно единственное приложение, обеспечивающее защиту каждого отдельного компьютера. Защищаемые устройства при этом никак не были связаны друг с другом.

В такой ситуации только пользователь заражённого устройства будет знать о детектировании вредоносной программы. Другие компьютеры в сети при этом останутся в неведении.

Поскольку домашние сети в последнее время стали более сложными, антивирусные вендоры начали предлагать облегчённые версии корпоративных продуктов, позволяющие администраторам управлять всеми устройствами из одного дашборда.

На это обратили внимание и в Microsoft, поэтому решили расширить возможности встроенного антивируса Microsoft Defender. Стоит признать, что последние пять лет техногигант был сосредоточен на корпоративной безопасности, оставляя домашних пользователей с весьма базовым антивирусным продуктом.

Тем не менее на прошлой неделе в магазине Microsoft Store появилось приложение Microsoft Defender Preview, которое дало понять, что корпорация из Редмонда решила изменить подход. Теперь разработчики работают над полностью функциональным единым решением для Windows 11, Windows 10, iOS, Android и macOS.

«Microsoft Defender является защитным приложением, позволяющим вам чувствовать себя спокойно и уверенно. С помощью нашего дашборда вы сможете проверять и контролировать безопасность ваших устройств — не только компьютера на Windows, но и девайсов на macOS, iOS и Android», — гласит описание Microsoft Defender Preview.

Подпишитесь на новости

Четыре VPN-стенда показали разные сроки работы до сетевых ограничений

Автор Хабра под ником PXI опубликовал результаты частного эксперимента с четырьмя VPN-стендами на протоколе VLESS. Он сравнил, как долго работают подключения с REALITY и Self-SNI TLS, напрямую и через промежуточный сервер в России.

Согласно публикации, стенд с REALITY и промежуточным сервером проработал четыре месяца, после чего автор отключил его сам.

Прямое подключение с REALITY попало под ограничения примерно через три месяца. Два стенда с Self-SNI TLS оказались недоступны через восемь и три дня соответственно.

В отдельных случаях доступность IP-адресов впоследствии восстанавливалась. Автор предполагает, что ограничения могли затрагивать как конкретный сервер, так и соседние адреса в подсети. Достоверно установить механизм блокировки по этим наблюдениям не удалось.


Убедительных доказательств активного зондирования серверов эксперимент также не дал. В журнале одного стенда обнаружился необычный HTTP-запрос, однако установить адрес отправителя автор не смог из-за неполного логирования.

PXI связывает обнаружение туннелей с анализом метаданных: размерами пакетов, интервалами между ними, продолжительностью соединений и соотношением входящего и исходящего трафика. Применение машинного обучения и конкретные правила работы DPI в исследовании не подтверждены.

Выборка ограничена четырьмя серверами у одного хостинг-провайдера. Стенды отличались объёмом трафика, транспортами и временем эксплуатации, поэтому результаты не позволяют однозначно объяснить причины ограничений или доказать преимущество одной конфигурации.

RSS: Новости на портале Anti-Malware.ru