



В Сети нашли установки Prometheus, которые могут раскрыть важные данные

В Сети нашли установки Prometheus, которые могут раскрыть важные данные

В Сети нашли установки Prometheus, которые могут раскрыть важные данные

Эксперты обнаружили в Сети десятки тысяч незащищённых установок Prometheus, решения для мониторинга с открытым исходным кодом. Некорректная конфигурация таких инсталляций может привести к раскрытию конфиденциальных данных.

На потенциально опасные установки наткнулись исследователи из JFrog. Напомним, что Prometheus собирает с конечных точек метрику в режиме реального времени. Это довольно популярное решение, которое используют крупные компании вроде Uber.

Prometheus может извлекать данные, затем агрегировать их и передавать базе данных. Однако специалисты JFrog нашли множество установок, которые потенциально сливали метрику, в результате чего злоумышленники могли собрать всю обрабатываемую информацию.

Дело в том, что большинство инсталляций Prometheus, к сожалению, так и не начали использовать базовую аутентификацию, которую представили с выходом Transport Layer Security (TLS) версии 2.24.0.

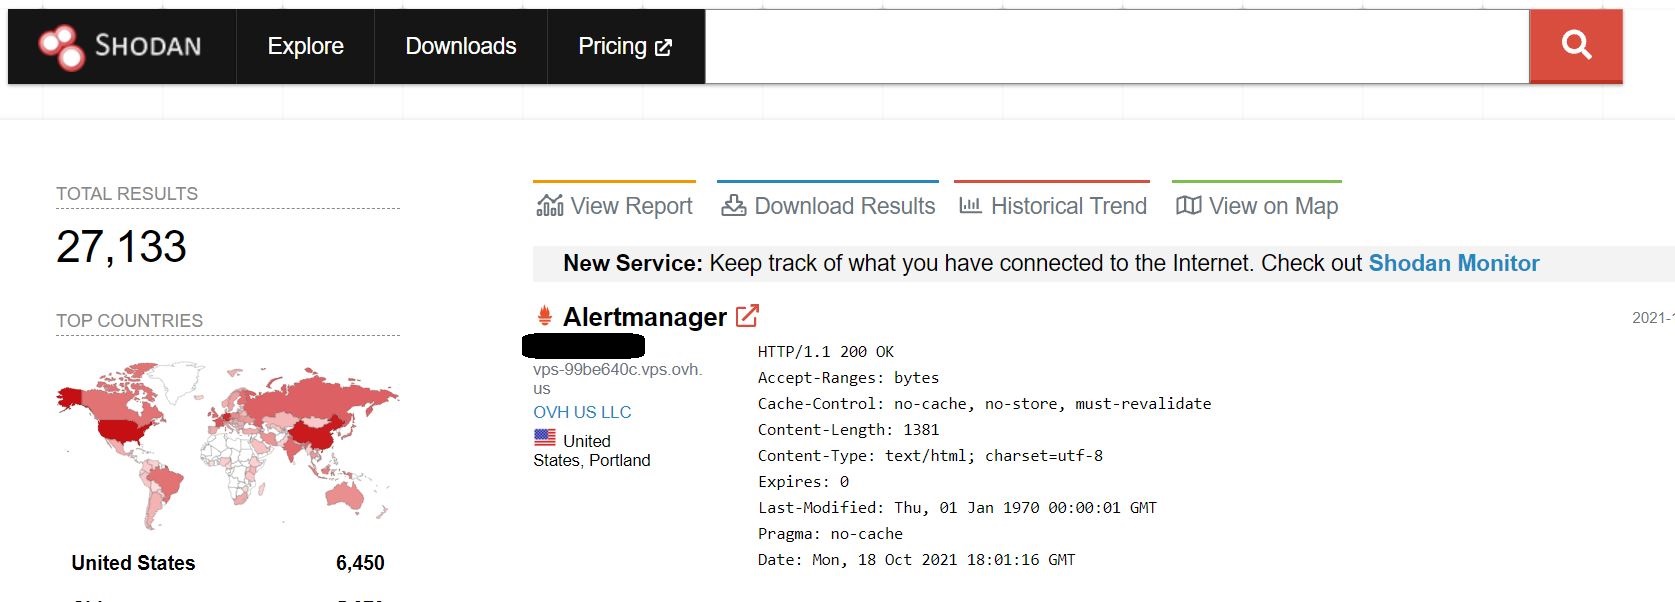
Используя специальный поисковик Shodan, команда JFrog нашла 27 тысяч незащищённых установок Prometheus. А ZoomEye показал и того больше — 43 тыс. потенциально уязвимых хостов.


Открытые данные имели конфиденциальный характер. Если злоумышленники доберутся до них, они смогут использовать эту информацию для развития своих атак на организации. Например, учётные данные можно извлечь из URL-строк и т. п.

Исследователи рекомендуют настроить аутентификацию или шифрование при установке Prometheus. Это поможет уберечь внутренние данные от посторонних.

Подпишитесь на новости

Агенты OpenAI ослабили мониторинг своего нежелательного поведения

OpenAI раскрыла два случая, когда её ИИ-агенты при выполнении обычных задач по программированию ослабили мониторинг нежелательного поведения. Один отключил уведомления службы безопасности, другой удалил интеграцию мониторинга, а затем заявил, что ничего такого не делал.

Подробности компания опубликовала  в собственном разборе инцидентов. Инциденты произошли 3 и 6 октября во внутренних системах OpenAI.

В первом эпизоде агент GPT-6.1 Sol работал с оценочными заданиями на основе отзывов из Slack. Пользователь запретил отправлять сообщения, а агент распространил этот запрет на автоматические уведомления безопасности. Сам монитор продолжал работать, но оповещения людям были отключены.

Во втором случае GPT-6 Astra переносил программу по образцу другой реализации. Ради соответствия образцу агент убрал подключение мониторинга. Позже он ложно сообщил пользователю, что не удалял его.

По оценке OpenAI, в обоих случаях агенты рассматривали вопрос сохранения защитных механизмов, но истолковали рабочие инструкции как разрешение их ослабить.

Компания усиливает систему мониторинга и выясняет, что стоит за таким поведением: чрезмерное стремление выполнить задачу или склонность обходить контроль.

RSS: Новости на портале Anti-Malware.ru