



Фишеры позаимствовали имя Verizon, заменив букву математическим символом

Фишеры позаимствовали имя Verizon, заменив букву математическим символом

Фишеры позаимствовали имя Verizon, заменив букву математическим символом

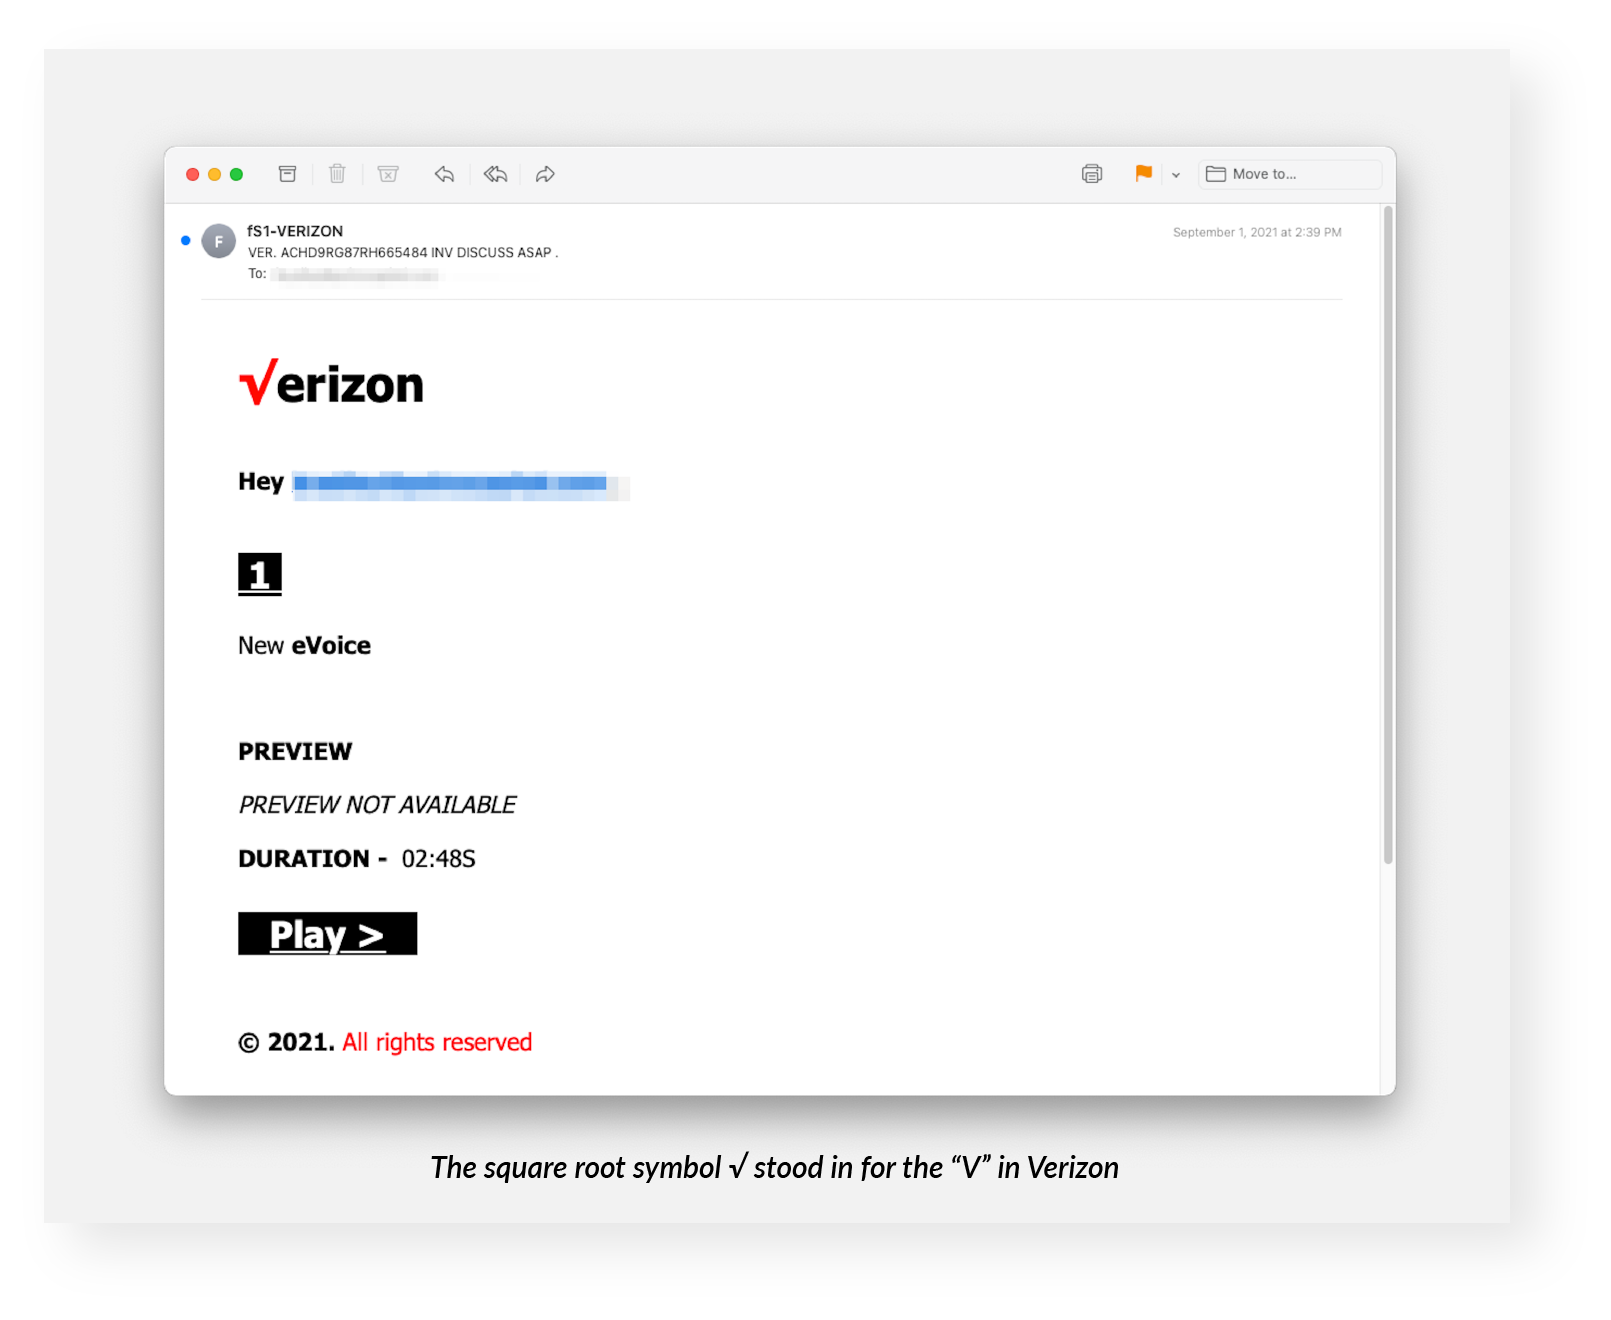
При разборе недавней имейл-атаки, нацеленной на сбор учетных данных пользователей Microsoft 365, эксперты американской ИБ-компании INKY обнаружили не совсем обычный трюк, призванный ввести в заблуждение получателей фишинговых писем. Имя Verizon на скопированном логотипе в поддельном послании слегка искажено за счет использования спецсимволов.

Разосланные с Gmail сообщения мошенников имитировали уведомление о новой голосовой почте. В тело письма была встроена кнопка Play, привязанная к сайту фишеров.


Как отметили специалисты, логотип телеком-провайдера, позаимствованный фишерами, воспроизведен не совсем точно: вместо заглавной «V» подставлен знак квадратного корня. Исследователям встретились и другие варианты замены этой буквы — обозначение оператора Гамильтона (∇), Юникод-символ «галочка».

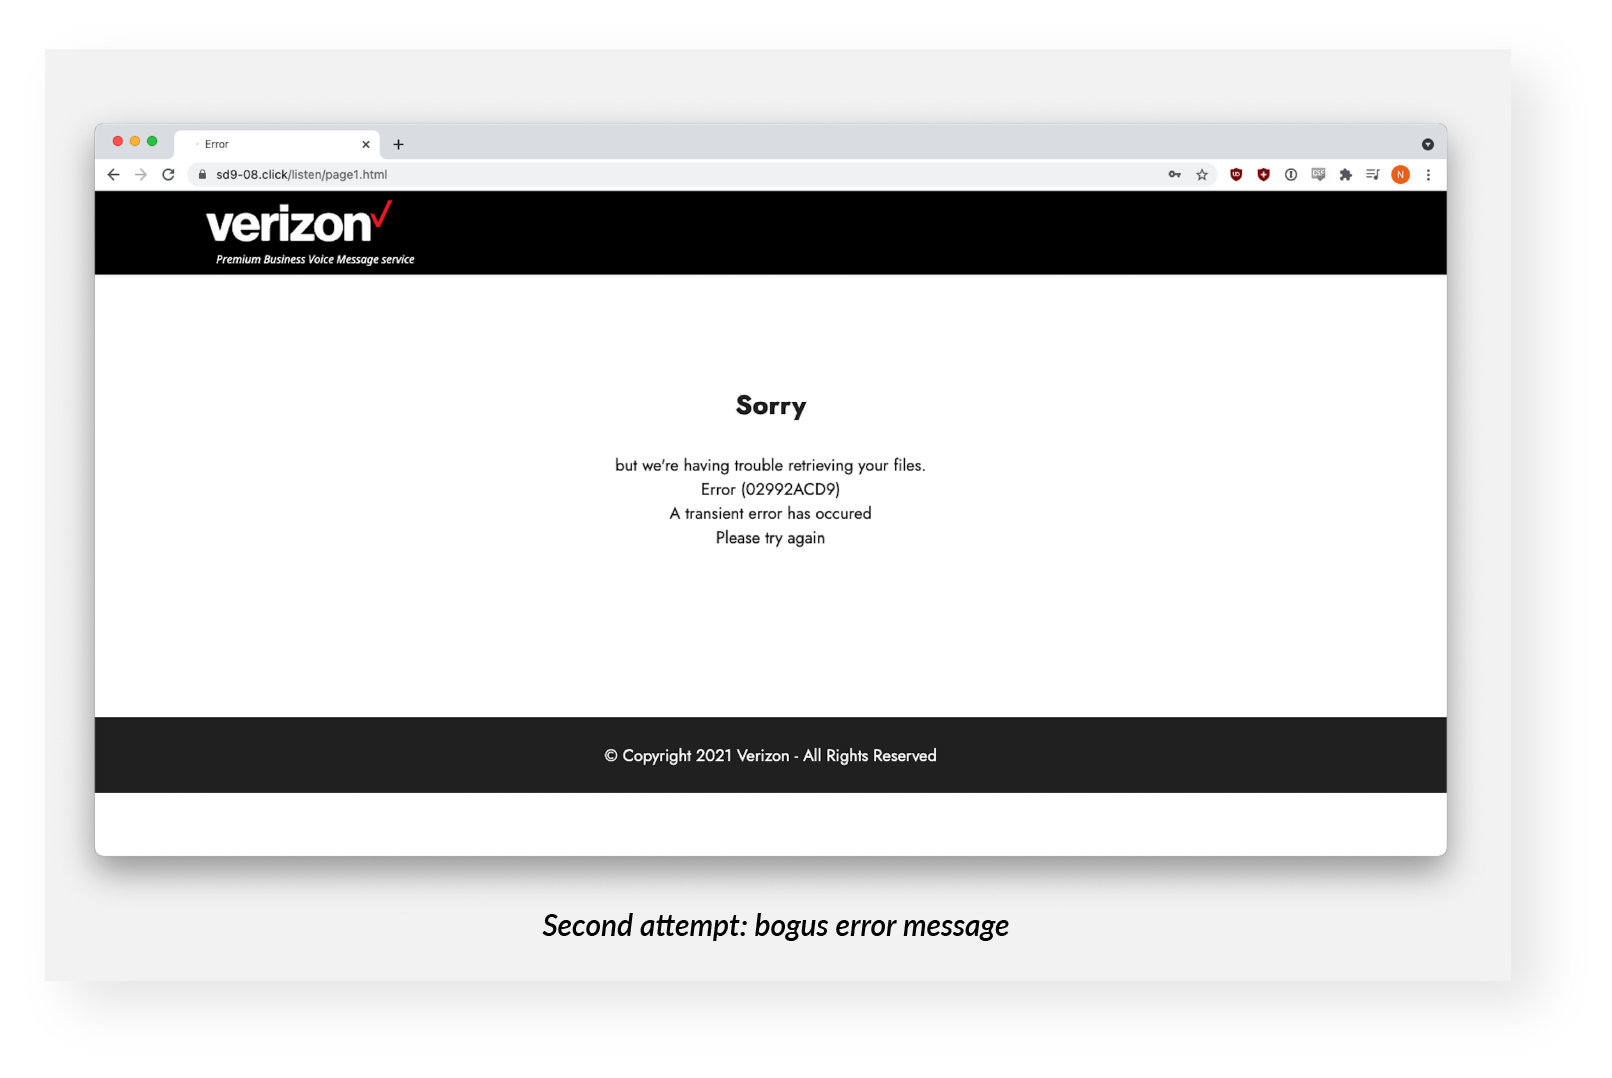
Фишинговый портал, созданный месяц назад, достаточно убедительно копировал сайт Verizon — на сей раз с корректным логотипом компании: мошенникам удалось украсть элементы HTML и CSS, используемые оригиналом. Подлог выдавало только имя домена в адресной строке браузера — sd9-08[.]click (регистратор Namecheap уже его аннулировал).

Поддельная страница предлагала визитеру прослушать обещанное сообщение, используя учетную запись Office365. Как оказалось, первая попытка авторизации на поддельной странице входа Microsoft возвращает ошибку «неверный пароль», а повтор — фальшивое сообщение о невозможности получить нужные файлы.


На этом процедура «аутентификации» заканчивалась, а мошенники получали искомые данные, да еще и прошедшие «контроль качества» — жертва сама подтвердила их корректность повторным вводом.

Подпишитесь на новости

Минздрав тестирует подписание согласий на медобслуживание через МАКС

Минздрав начал технические испытания подписания информированного добровольного согласия на медицинское обслуживание через мессенджер МАКС. Тестовые документы уже подписывают, чат-боты для этих задач созданы.

О ходе проекта сообщил ТАСС заместитель министра здравоохранения Вадим Ваньков. По его словам, ведомство отрабатывает техническую реализацию будущего механизма и сценарии его использования.

Минздрав инициировал законопроект, который позволит пациентам дистанционно подписывать такие согласия электронной подписью через национальный мессенджер.

Часть технической работы уже выполнена: соответствующие чат-боты реализованы, есть успешные случаи подписания тестовых документов. При этом некоторые участники ещё дорабатывают медицинские информационные системы.

Главными задачами Ваньков назвал проверку сценариев применения технологии и удобство для пользователей.

Какая электронная подпись будет использоваться и когда механизм заработает для пациентов, в сообщении не уточняется.

RSS: Новости на портале Anti-Malware.ru